



Топовые Android-приложений для здоровья запрашивают опасные разрешения

Топовые Android-приложений для здоровья запрашивают опасные разрешения

Топовые Android-приложений для здоровья запрашивают опасные разрешения

Исследователи из Cybernews изучили 50 популярных Android-приложений для здоровья и пришли к выводу, что софт этого класса запрашивает слишком опасные разрешения в операционной системе.

Само собой, ряд разрешений просто необходим для работы таких программ, однако специалисты отметили использование потенциально опасного доступа к личным данным, а также функциональность, которая может угрожать конфиденциальности пользователей.

Эксперты изучили приложения для фитнеса, отслеживания фаз сна, медитации и т. п. В итоге в Cybernews составили список наиболее сомнительных разрешений, которые требует софт для здоровья:

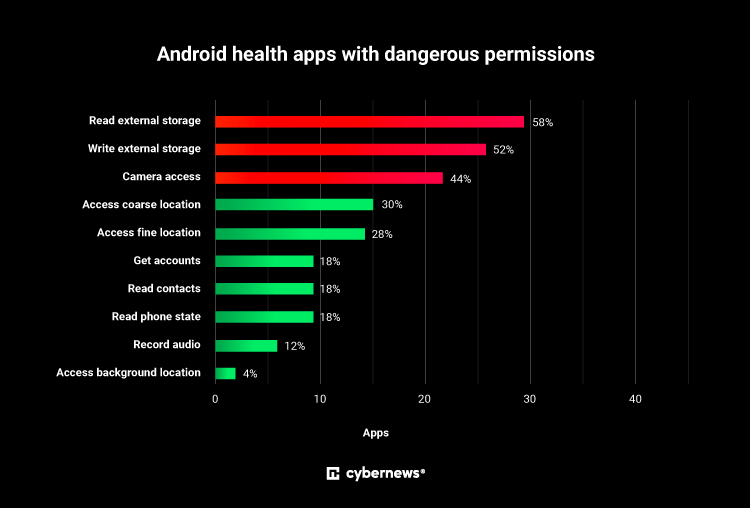
  • доступ к данным геолокации с помощью GPS и сетевой активности (приблизительное местоположение отслеживают 30% проанализированных приложений, точное — 28%);
  • доступ к камере и микрофону (камеру используют 44% проанализированных приложений, микрофон — 12%);
  • доступ к СМС-сообщениям и истории звонков;
  • чтение и запись на внешнее хранилище (чтение используют 58% проанализированных приложений, запись — 52%);
  • административный доступ к устройству;
  • доступ к контактам (18% проанализированных приложений);
  • возможность считывания информации о девайсе: телефонный номер, уникальный идентификатор и прочее (18% проанализированных приложений);
  • возможность использования данных в фоновом режиме (4% проанализированных приложений).

В отчёте эксперты приводят инфографику, отражающую текущее положение дел. На ней хорошо видно, какие именно разрешения предпочитает Android-софт:


Исследователи рекомендуют владельцам мобильных устройств на Android не забывать про обновление операционной системы, знать основы защиты личных данных на смартфонах и внимательно относиться к выдаваемым разрешениям в ОС.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru