



Топовые Android-приложений для здоровья запрашивают опасные разрешения

Топовые Android-приложений для здоровья запрашивают опасные разрешения

Топовые Android-приложений для здоровья запрашивают опасные разрешения

Исследователи из Cybernews изучили 50 популярных Android-приложений для здоровья и пришли к выводу, что софт этого класса запрашивает слишком опасные разрешения в операционной системе.

Само собой, ряд разрешений просто необходим для работы таких программ, однако специалисты отметили использование потенциально опасного доступа к личным данным, а также функциональность, которая может угрожать конфиденциальности пользователей.

Эксперты изучили приложения для фитнеса, отслеживания фаз сна, медитации и т. п. В итоге в Cybernews составили список наиболее сомнительных разрешений, которые требует софт для здоровья:

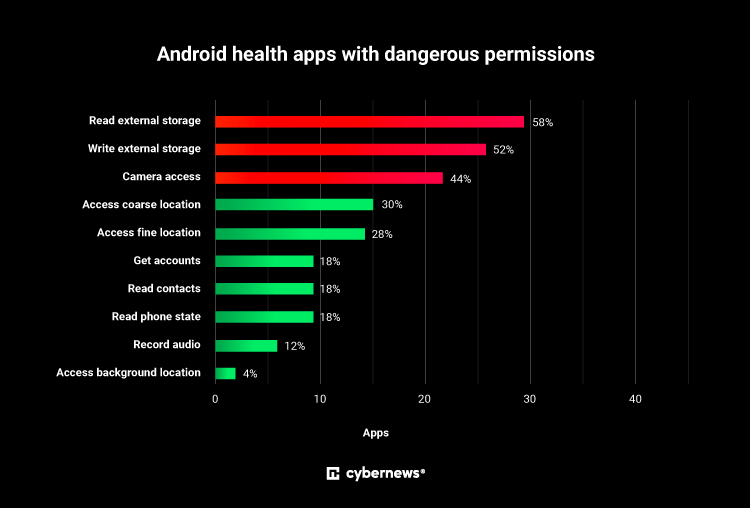
  • доступ к данным геолокации с помощью GPS и сетевой активности (приблизительное местоположение отслеживают 30% проанализированных приложений, точное — 28%);
  • доступ к камере и микрофону (камеру используют 44% проанализированных приложений, микрофон — 12%);
  • доступ к СМС-сообщениям и истории звонков;
  • чтение и запись на внешнее хранилище (чтение используют 58% проанализированных приложений, запись — 52%);
  • административный доступ к устройству;
  • доступ к контактам (18% проанализированных приложений);
  • возможность считывания информации о девайсе: телефонный номер, уникальный идентификатор и прочее (18% проанализированных приложений);
  • возможность использования данных в фоновом режиме (4% проанализированных приложений).

В отчёте эксперты приводят инфографику, отражающую текущее положение дел. На ней хорошо видно, какие именно разрешения предпочитает Android-софт:


Исследователи рекомендуют владельцам мобильных устройств на Android не забывать про обновление операционной системы, знать основы защиты личных данных на смартфонах и внимательно относиться к выдаваемым разрешениям в ОС.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru