



Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Фишеры просят россиян сдать ПДн и учетки под угрозой удаления аккаунта

Эксперты «Лаборатории Касперского» фиксируют всплеск фишинговых рассылок, нацеленных на кражу учетных данных имейл по упрощенной схеме. Поддельные письма не содержат ссылок и ориентированы на русскоязычных пользователей.

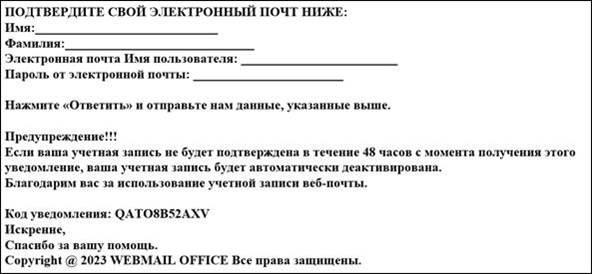
Получателю от имени некоего «центра обмена сообщениями хостинга веб-почты» сообщают об обновлении базы данных, с удалением неиспользуемых аккаунтов. В связи с этим требуется подтвердить активность учетной записи, выслав ПДн, логин и пароль в ответном сообщении.

В тело письма вставлена форма, которую нужно заполнить и отослать в течение 48 часов, в противном случае аккаунт будет деактивирован. Для пущей убедительности злоумышленники иногда ставят темой набор цифр и букв — якобы код уведомления, а в подпись добавляют имитацию свидетельства охраны авторского права, в данном случае неуместную.


«Подобные письма, без фишинговой ссылки, но с местом для заполнения данных, мы видим сейчас исключительно на русском языке, — комментирует эксперт Kaspersky Роман Деденок. — Вероятно, это обусловлено несколькими факторами. Во-первых, злоумышленникам становится всё сложнее создавать фишинговые сайты в доменной зоне .ru. Во-вторых, сделать письмо без ссылки на поддельный ресурс банально дешевле. У пользователей же такие сообщения в некоторых случаях могут вызывать даже меньше подозрений: многие знают, что не стоит кликать на сомнительные ссылки, а здесь этого не просят. К тому же подобные рассылки зачастую тяжелее обнаружить защитными решениями».

Советы от Kaspersky по самозащите от подобных угроз:

  • критически относиться к любым сообщениям в Сети, особенно если вас пугают и просят сделать что-либо быстро;
  • не делиться конфиденциальной информацией с посторонними;
  • для регистрации на общедоступных форумах и в чатах, подписки на почтовую рассылку и другие интернет-услуги использовать «публичный» электронный адрес.

Организациям рекомендуется установить надёжное защитное решение на уровне почтового шлюза. Оно будет автоматически отсеивать спам и вредоносные сообщения, ограждая сотрудников от возможных ошибок.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru