



Аддоны Google Chrome могут красть с сайтов пароли в виде простого текста

Аддоны Google Chrome могут красть с сайтов пароли в виде простого текста

Аддоны Google Chrome могут красть с сайтов пароли в виде простого текста

Специалисты Висконсинского университета в Мэдисоне подготовили специальное расширение для браузера Chrome и загрузили его в официальный магазин Chrome Web Store, чтобы доказать возможность кражи паролей в виде простого текста из кода веб-сайтов.

Анализ текстовых полей для ввода в Chrome показал, что модель разрешений допускает нарушение принципа минимальных привилегий со стороны расширений.

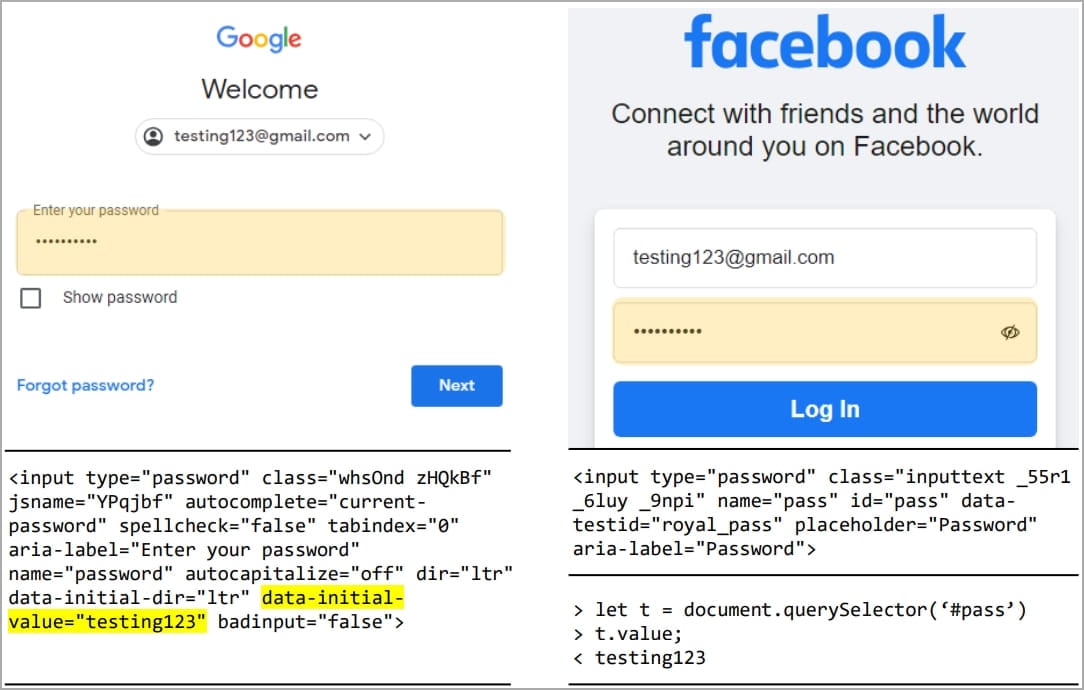
Ситуацию усугубляют также практики хранения паролей, которые демонстрируют отдельные веб-ресурсы. Например, на ряде сайтов Google и Cloudflare пароли могут храниться в виде простого текста непосредственно в HTML-коде страниц.

В результате условный установленный аддон Chrome может извлечь аутентификационную информацию.

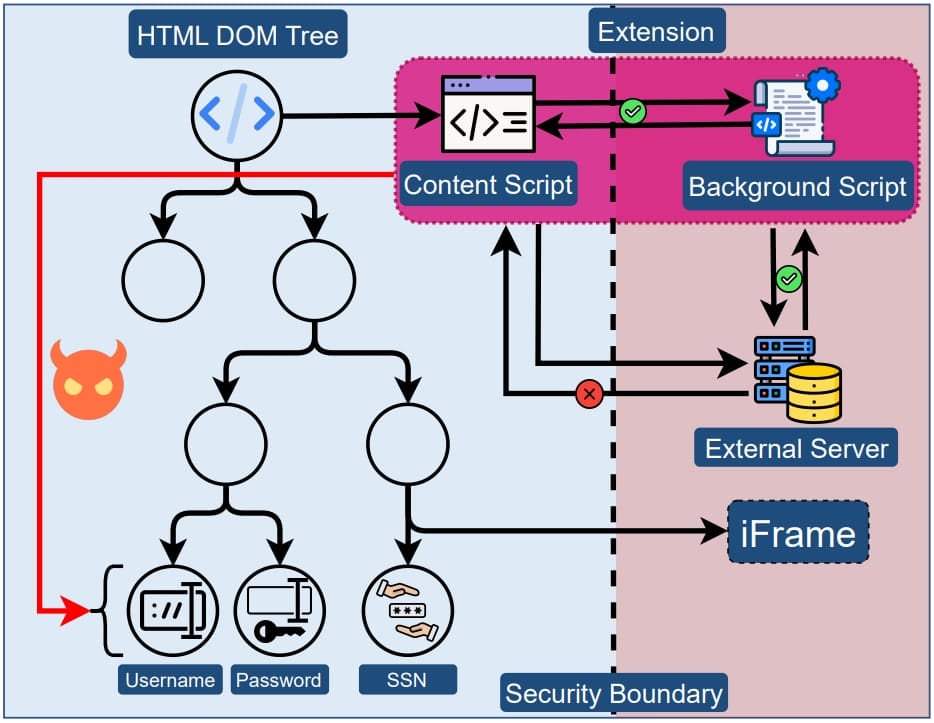
Как объяснили исследователи, проблема кроется в пагубной практике — давать расширениям неограниченный доступ к дереву DOM сайтов, где они загружаются. Такой подход позволяет авторам аддонов добраться до конфиденциальных данных, которые пользователь вводит в поля.

Фактически условное расширение может воспользоваться API DOM для прямого извлечения значений введённых в поля данных, обходя при этом обфускацию. Протокол Manifest V3, который добавили в Google Chrome, ограничивает использование API, но всё равно не проводит чётких границ между расширениями и веб-страницами.


В качестве демонстрационного эксплойта (PoC) эксперты загрузили специальное расширение для Chrome, способное воровать пароли пользователей. В отчёте (PDF) утверждается, что в общей сложности 17 300 аддонов в Chrome Web Store (12,5%) запрашивают разрешение на работу с конфиденциальной информацией.

Помимо этого, специалисты опубликовали список сайтов, на которых отметились проблемы:

  • gmail.com – пароли в виде открытого текста в коде HTML;
  • cloudflare.com – пароли в виде открытого текста в коде HTML;
  • facebook.com (ресурс принадлежит Meta, признанной экстремистской и запрещённой на территории России) – пользовательский ввод можно извлечь с помощью DOM API;
  • citibank.com – пользовательский ввод можно извлечь с помощью DOM API;
  • irs.gov – SSN хранятся в виде открытого текста в коде HTML;
  • capitalone.com – SSN хранятся в виде открытого текста в коде HTML;
  • usenix.org – SSN хранятся в виде открытого текста в коде HTML;
  • amazon.com – данные банковских карт (включая код безопасности) и индекс хранятся в виде открытого текста в коде HTML.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru