



Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Вредоносные npm-пакеты пытаются выкрасть исходный код разработчиков

Неизвестные киберпреступники используют вредоносные npm-пакеты для атак на разработчиков. Задача злоумышленников — вытащить исходный код и файлы конфигурации с компьютеров жертв.

На новую угрозу в репозитории проектов с открытым кодом обратили внимание специалисты Checkmarx. В отчёте исследователи пишут:

«Киберпреступник или группа киберпреступников, стоящая за этой кампанией, в 2021 году была связана с другой вредоносной активностью. С тех пор злоумышленники регулярно выкладывают злонамеренные пакеты».

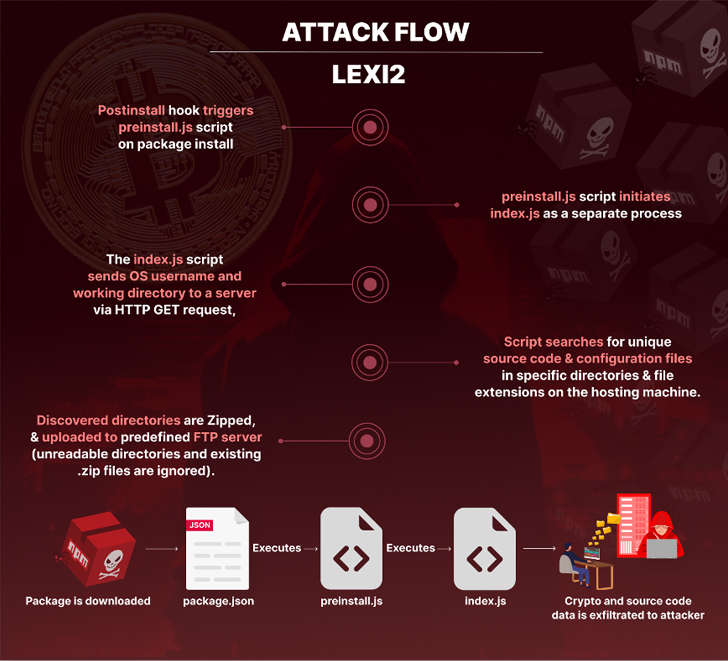
Причём эти пакеты сконфигурированы таким образом, что они запускаются сразу после установки с помощью хука «postinstall», прописанного в файле package.json. Далее запускается preinstall.js, который сбрасывает index.js, а последний уже собирает метаданные системы, исходный код и различные «секреты» из определённых директорий.


Основная фаза атаки отмечается созданием ZIP-файла с собранной информацией и передачей этого архива на FTP-сервер.

У всех вредоносных пакетов есть одна общая черта: в файле package.json в качестве автора указан «lexi2». Именно эта особенность позволила Checkmarx связать текущую кампанию с активностью 2021 года.

У экспертов есть подозрение, что конечная цель киберпреступников — кража цифровой валюты. Среди имён пакетов есть, например, binarium-client, binarium-crm и rocketrefer.

Подпишитесь на новости

Google автоматически связывает профили на Android номером телефона

Завели отдельный Google-аккаунт, чтобы не связывать его с основным номером? Android может проявить инициативу за вас. Включённая по умолчанию функция автоматически подтверждает номера телефона и добавляет их ко всем аккаунтам Google, в которые выполнен вход на устройстве.

На такое поведение обратили внимание в Android Authority. Некоторые пользователи узнали о привязке из неожиданных писем о подтверждении номера. Сотрудники издания проверили свои смартфоны и тоже обнаружили включённую настройку.

Механизм описан и в справке Google: он распространяется на существующие и будущие аккаунты и номера. Добавили новый профиль — он связывается с номерами на устройстве. Добавили номер — он попадает в аккаунты.

Google объясняет проверку работой функций входа, восстановления доступа и связи. Но пользователям, которые намеренно разделяют учётные записи, такая забота способна испортить всю организацию цифровой жизни.

Отключить автоматическое подтверждение можно в настройках Android: Google → «Все сервисы» → «Конфиденциальность и безопасность» → «Подтверждение номера телефона».


При этом выключатель не удаляет уже добавленные номера. По инструкции Android Authority, их нужно отдельно убрать из ненужных профилей: настройки аккаунта Google → «Личная информация» → «Контактная информация» → «Телефон».

Некоторые пользователи жалуются, что настройка включается повторно, однако редакция издания воспроизвести это не смогла.

RSS: Новости на портале Anti-Malware.ru