



Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о продуманных фишинговых схемах «злоумышленник посередине» (adversary-in-the-middle, AiTM), которые распространяются киберпреступниками по модели «фишинг как услуга» (phishing-as-a-service, PhaaS).

Кроме увеличения числа PhaaS-платформ, способных реализовывать AiTM, Microsoft отметила успешно развивающиеся фишинговые сервисы вроде PerSwaysion: они тоже включают возможности AiTM.

«Эти разработки в экосистеме PhaaS позволяют атакующим проводить сложные фишинговые кампании, в которых обходится многофакторная аутентификация (MFA) в больших масштабах», — пишет команда Microsoft Threat Intelligence в соцсети X (бывшая Twitter).

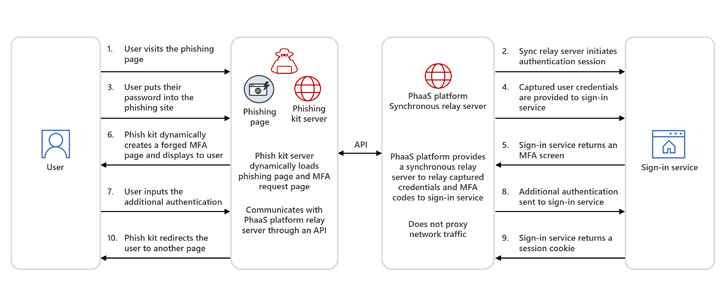
Фишинговые наборы с функциональностью AiTM могут работать двумя способами, один из которых подразумевает использование обратных прокси-серверов (фишинговых страниц) и кражу учётных данных пользователей, кодов двухфакторной аутентификации и cookies сессий.

Второй метод при этом предполагает использование серверов синхронной ретрансляции.


«Если речь идёт об атаке вида AiTM, злоумышленники предоставляют цели фейковую страницу для входа через серверы синхронной ретрансляции. Взять хотя бы кибергруппировку Storm-1295, которая стоит стоят за PhaaS-платформой Greatness. Эта группа предоставляет услуги синхронной ретрансляции другим злоумышленникам».

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru