



Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о продуманных фишинговых схемах «злоумышленник посередине» (adversary-in-the-middle, AiTM), которые распространяются киберпреступниками по модели «фишинг как услуга» (phishing-as-a-service, PhaaS).

Кроме увеличения числа PhaaS-платформ, способных реализовывать AiTM, Microsoft отметила успешно развивающиеся фишинговые сервисы вроде PerSwaysion: они тоже включают возможности AiTM.

«Эти разработки в экосистеме PhaaS позволяют атакующим проводить сложные фишинговые кампании, в которых обходится многофакторная аутентификация (MFA) в больших масштабах», — пишет команда Microsoft Threat Intelligence в соцсети X (бывшая Twitter).

Фишинговые наборы с функциональностью AiTM могут работать двумя способами, один из которых подразумевает использование обратных прокси-серверов (фишинговых страниц) и кражу учётных данных пользователей, кодов двухфакторной аутентификации и cookies сессий.

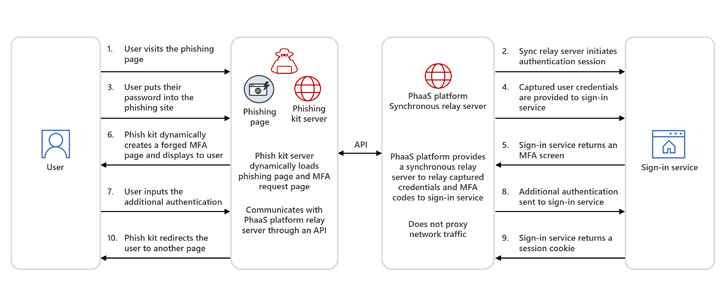
Второй метод при этом предполагает использование серверов синхронной ретрансляции.


«Если речь идёт об атаке вида AiTM, злоумышленники предоставляют цели фейковую страницу для входа через серверы синхронной ретрансляции. Взять хотя бы кибергруппировку Storm-1295, которая стоит стоят за PhaaS-платформой Greatness. Эта группа предоставляет услуги синхронной ретрансляции другим злоумышленникам».

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru