



Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о развитии фишинга как услуги и атаках вида AiTM

Microsoft предупреждает о продуманных фишинговых схемах «злоумышленник посередине» (adversary-in-the-middle, AiTM), которые распространяются киберпреступниками по модели «фишинг как услуга» (phishing-as-a-service, PhaaS).

Кроме увеличения числа PhaaS-платформ, способных реализовывать AiTM, Microsoft отметила успешно развивающиеся фишинговые сервисы вроде PerSwaysion: они тоже включают возможности AiTM.

«Эти разработки в экосистеме PhaaS позволяют атакующим проводить сложные фишинговые кампании, в которых обходится многофакторная аутентификация (MFA) в больших масштабах», — пишет команда Microsoft Threat Intelligence в соцсети X (бывшая Twitter).

Фишинговые наборы с функциональностью AiTM могут работать двумя способами, один из которых подразумевает использование обратных прокси-серверов (фишинговых страниц) и кражу учётных данных пользователей, кодов двухфакторной аутентификации и cookies сессий.

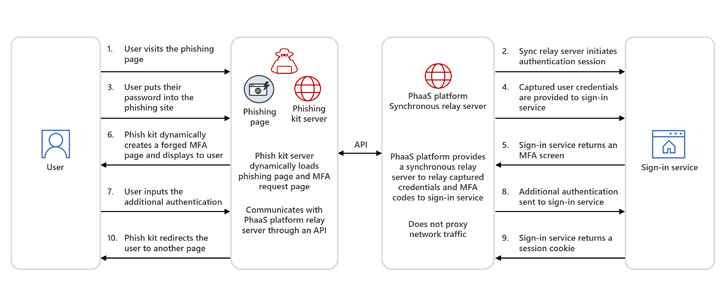
Второй метод при этом предполагает использование серверов синхронной ретрансляции.


«Если речь идёт об атаке вида AiTM, злоумышленники предоставляют цели фейковую страницу для входа через серверы синхронной ретрансляции. Взять хотя бы кибергруппировку Storm-1295, которая стоит стоят за PhaaS-платформой Greatness. Эта группа предоставляет услуги синхронной ретрансляции другим злоумышленникам».

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru