



Во II квартале 2023-го доля TCP-флуда набрала 18%

Во II квартале 2023-го доля TCP-флуда набрала 18%

Во II квартале 2023-го доля TCP-флуда набрала 18%

Аналитический центр группы компаний «Гарда» сравнил данные об изменении ландшафта и особенностей DDoS-атак в I и II кварталах 2023 года. Злоумышленники меняют подходы к DDoS-атакам, их инструменты становятся более разнообразными.

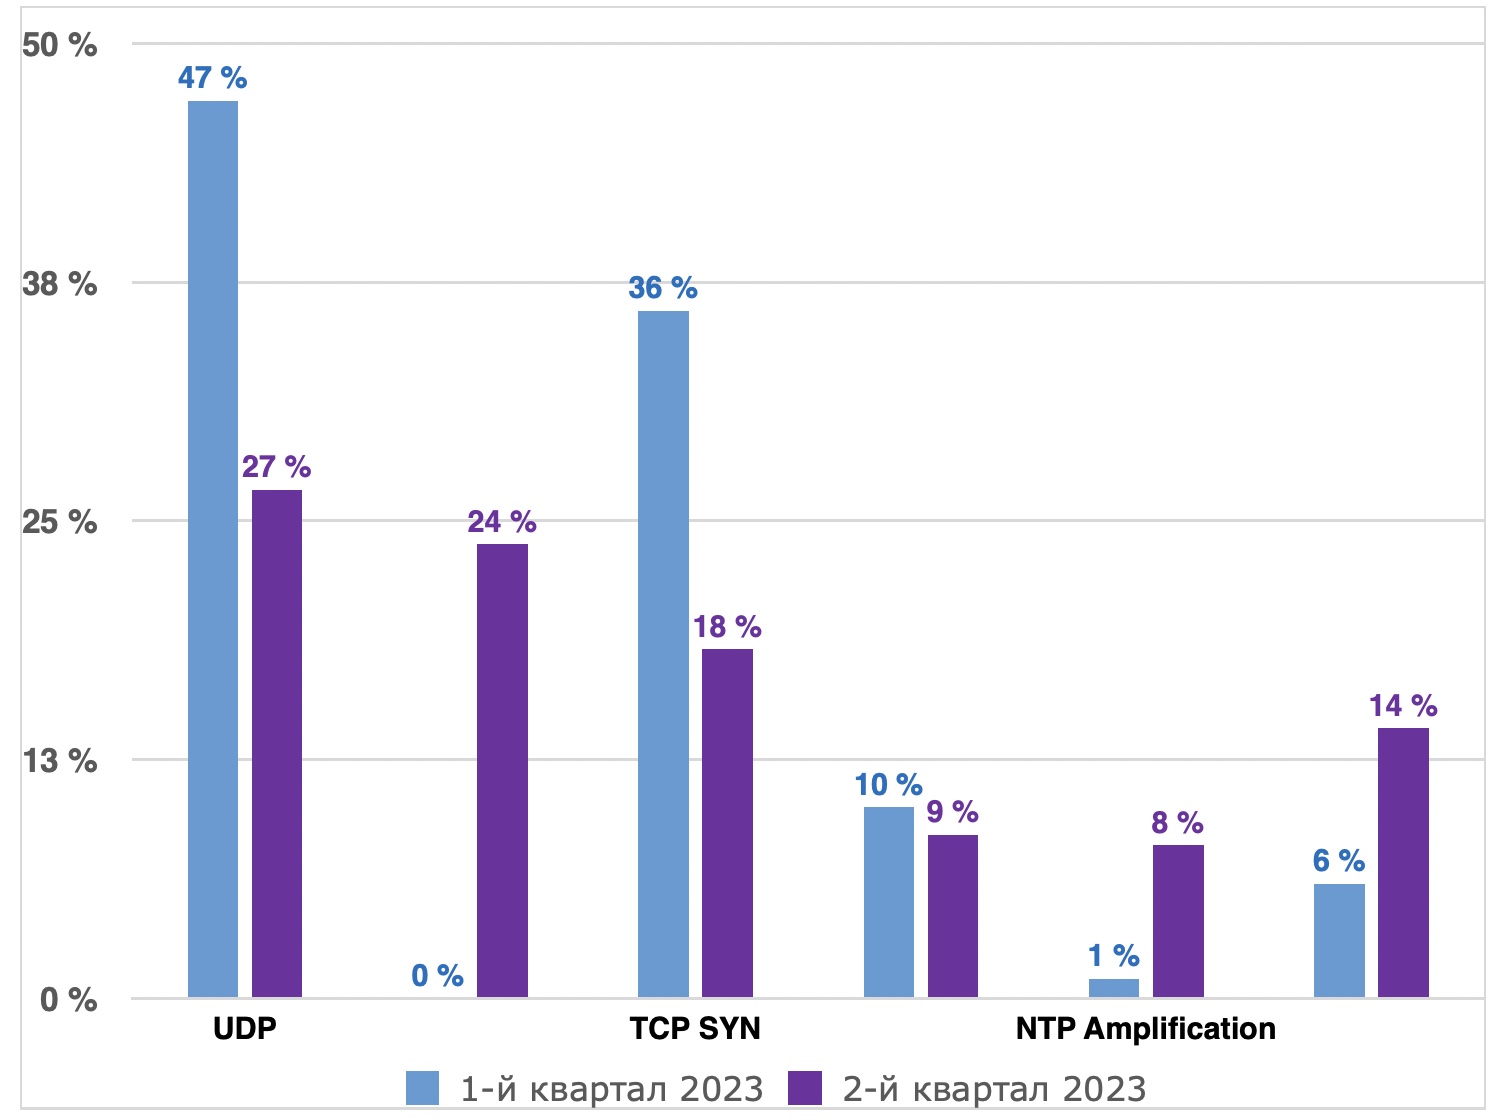
По сравнению с I кварталом 2023 года во II квартале 2023 значительно выросла доля TCP-флуда. Если в предыдущем периоде они фигурировали в числе прочих
в категории «Прочее», то в текущем набрали 18%. 

Суммарная доля TCP ACK и TCP SYN составила 42%, UDP-флуд по-прежнему занимает второе место. При этом число таких атак сократилось с 47% до 24%, стабилен уровень атак типа DNS Amplification – в районе 9-10%.

Доля NTP Amplification значительно выросла – с 1% до 10%.


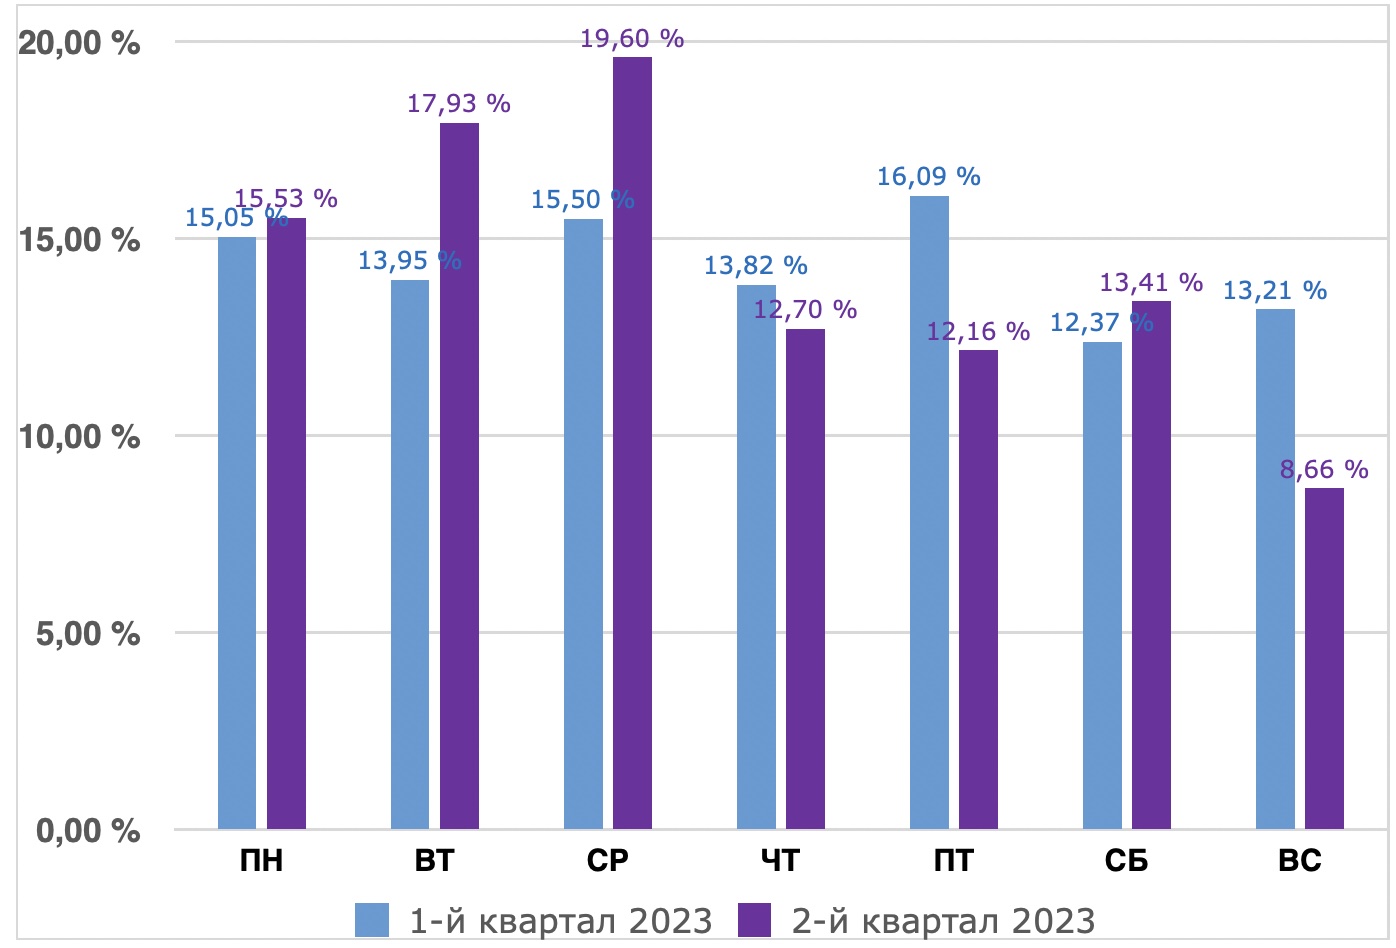
По сравнению с I кварталом 2023 года во II несколько изменилось распределение активности по дням недели. Число атак в пятницу и воскресенье снизилось по сравнению с предыдущим периодом, а заметный рост наблюдается по вторникам и средам. В рабочие дни бизнес под угрозой.


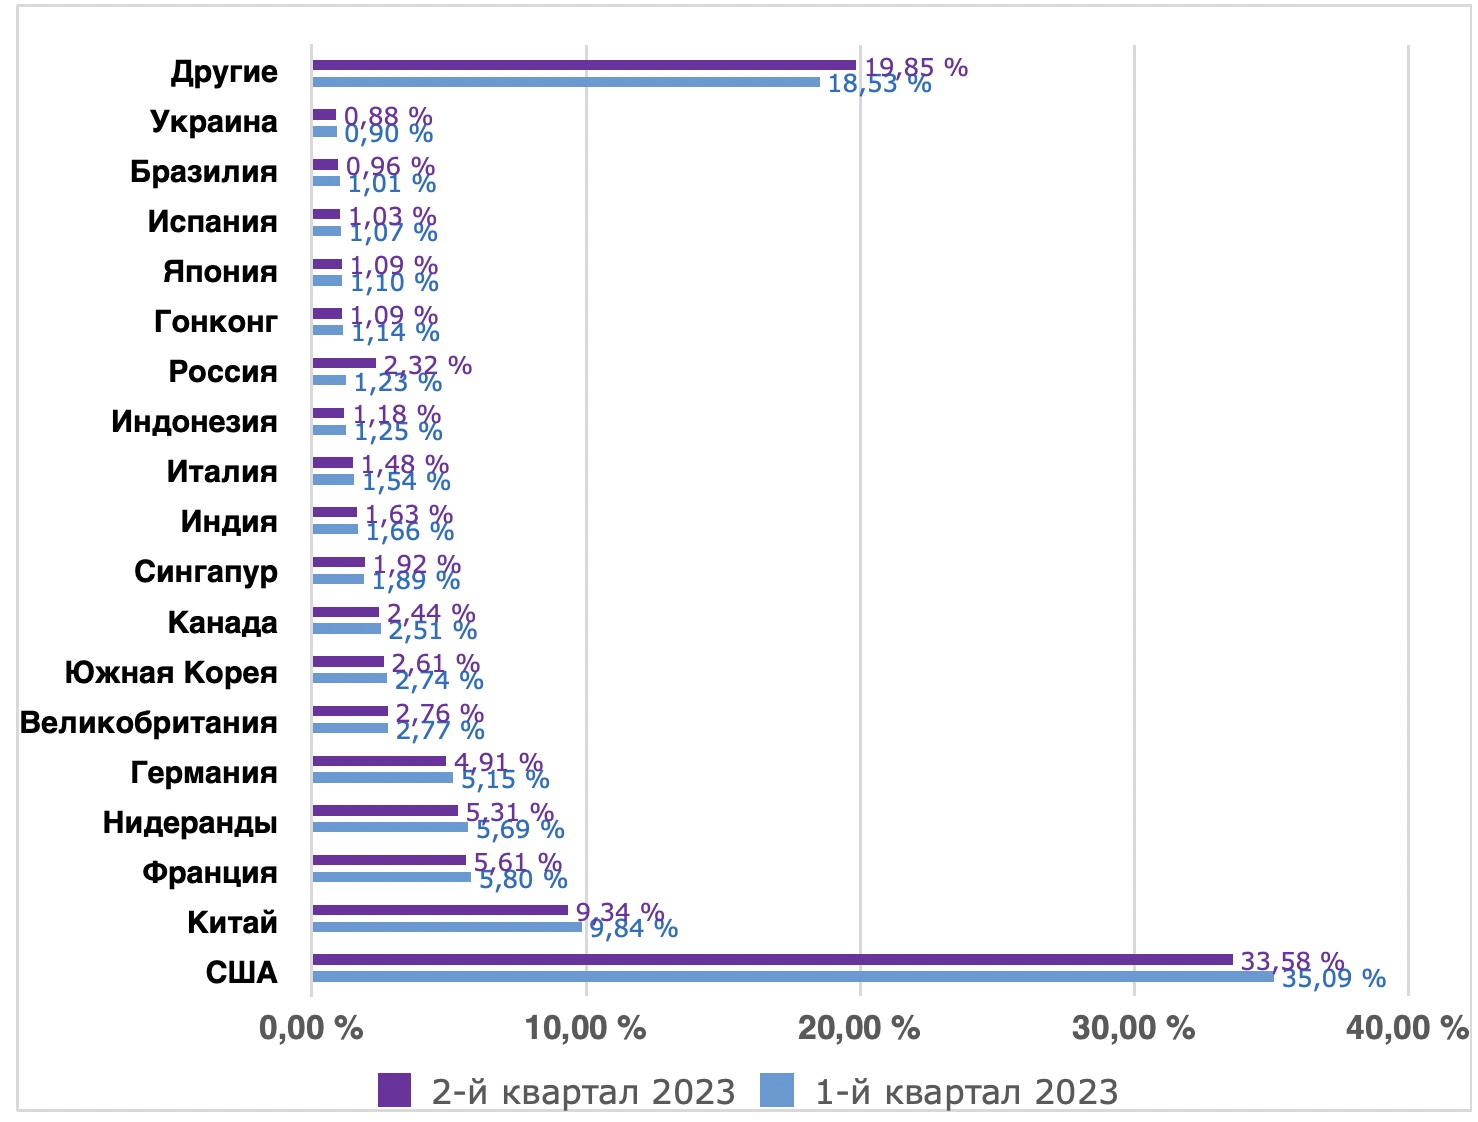
В распределении по странам наибольшее число атак фиксируется с адресов из США (33,5%), хотя отмечается некоторое снижение по сравнению с предыдущим периодом. Второе место принадлежит Китаю (почти 10%), здесь без значительных изменений. Сохранили свои позиции и остальные участники рейтинга. Россия отметилась значительным ростом и вошла в десятку, заняв 9 место (2,32%) практически удвоив свой показатель по сравнению с I кварталом.


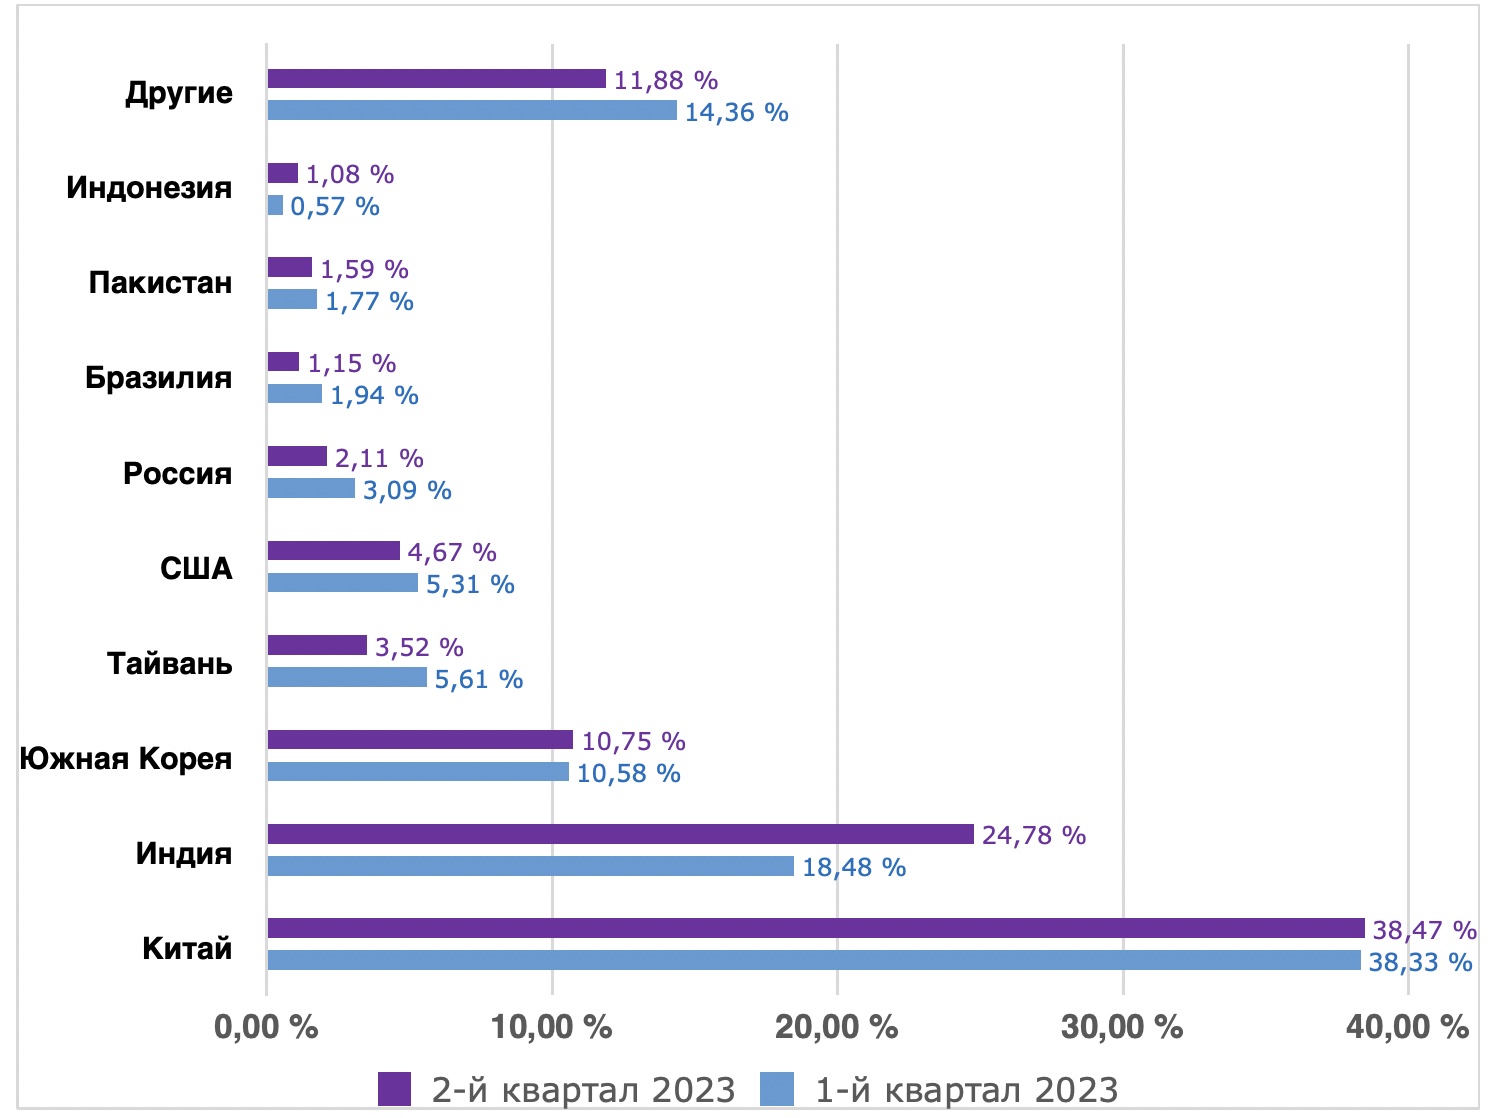
В рейтинге атакующих стран без значительных перестановок. В лидерах по-прежнему Китай (38%), его уверенно нагоняет Индия (24% против 18% ранее), Южная Корея обосновалась на третьем месте (показатель около 10%). США и Тайвань поменялись позициями, хотя обе страны отметились снижением показателей. Положительная динамика отмечена и в России. Показатели снизились с 3,09% до 2,11%. Зато почти двукратным ростом отметились Нидерланды.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru