



Во II квартале 2023-го доля TCP-флуда набрала 18%

Во II квартале 2023-го доля TCP-флуда набрала 18%

Во II квартале 2023-го доля TCP-флуда набрала 18%

Аналитический центр группы компаний «Гарда» сравнил данные об изменении ландшафта и особенностей DDoS-атак в I и II кварталах 2023 года. Злоумышленники меняют подходы к DDoS-атакам, их инструменты становятся более разнообразными.

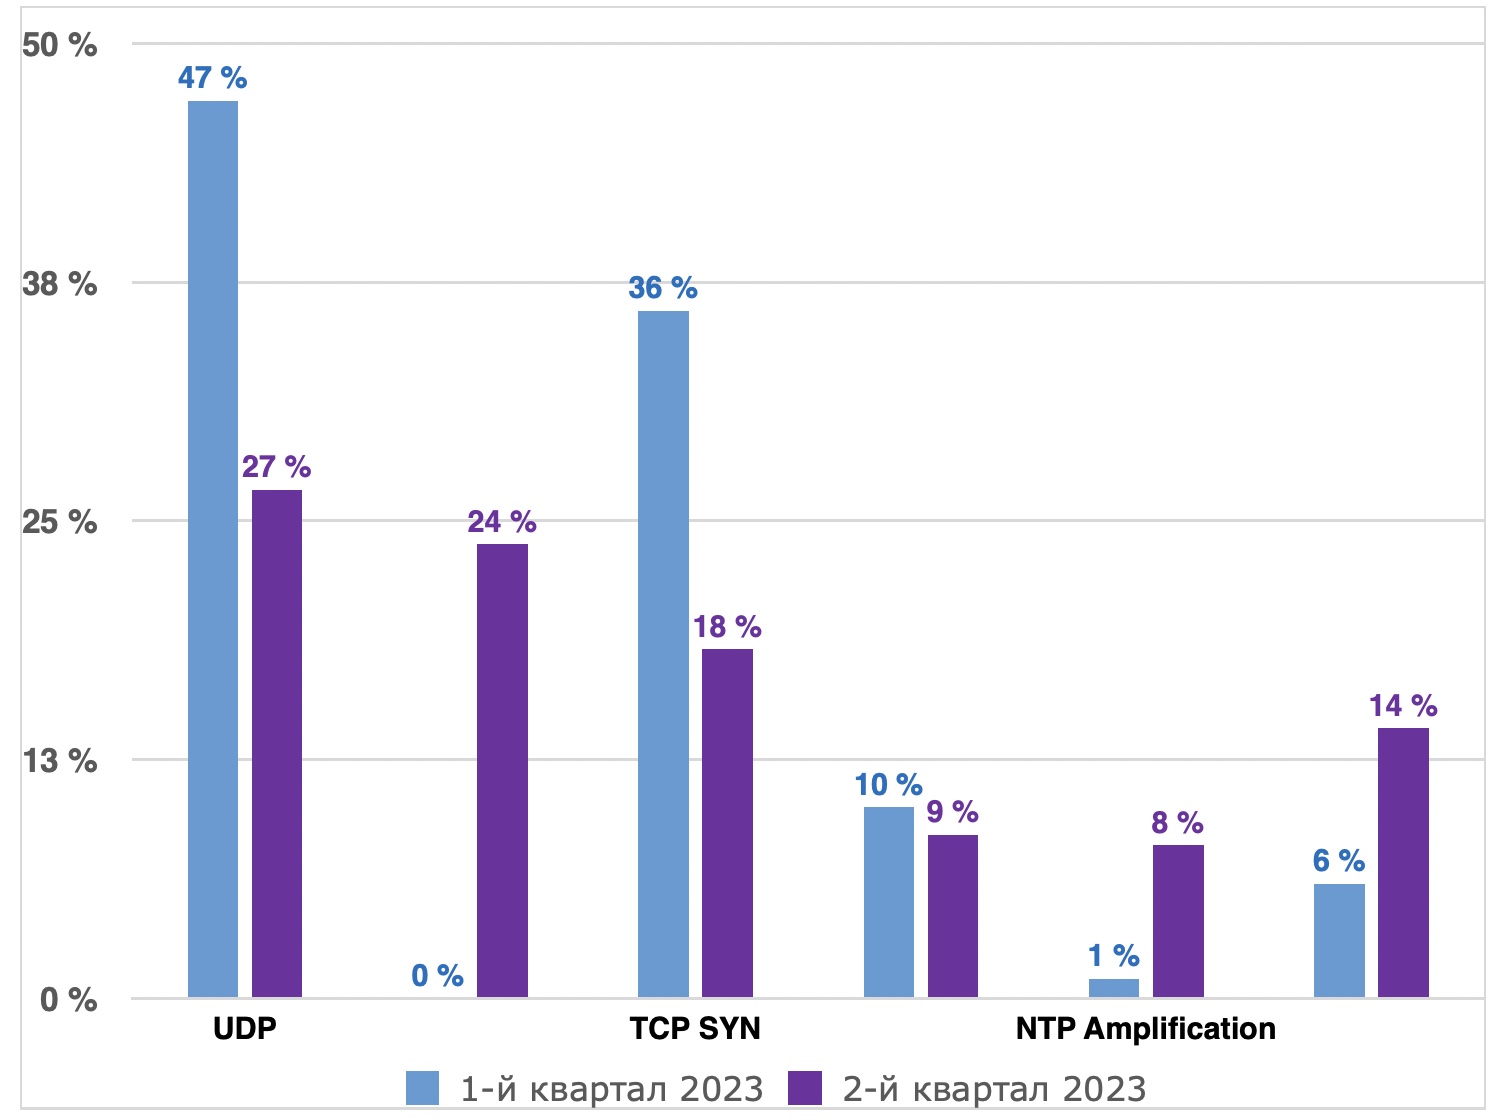
По сравнению с I кварталом 2023 года во II квартале 2023 значительно выросла доля TCP-флуда. Если в предыдущем периоде они фигурировали в числе прочих
в категории «Прочее», то в текущем набрали 18%. 

Суммарная доля TCP ACK и TCP SYN составила 42%, UDP-флуд по-прежнему занимает второе место. При этом число таких атак сократилось с 47% до 24%, стабилен уровень атак типа DNS Amplification – в районе 9-10%.

Доля NTP Amplification значительно выросла – с 1% до 10%.


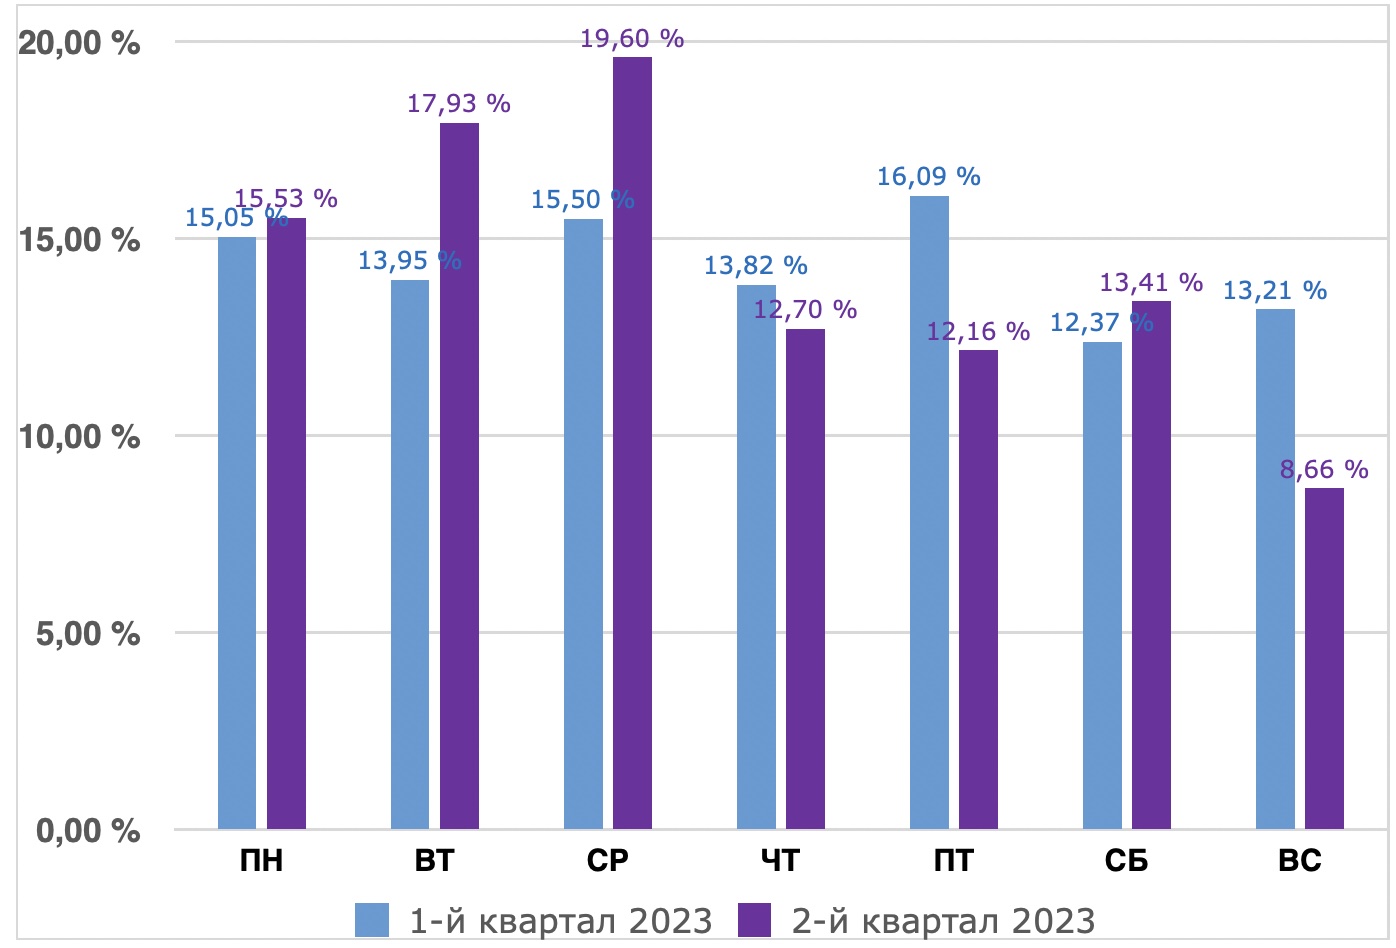
По сравнению с I кварталом 2023 года во II несколько изменилось распределение активности по дням недели. Число атак в пятницу и воскресенье снизилось по сравнению с предыдущим периодом, а заметный рост наблюдается по вторникам и средам. В рабочие дни бизнес под угрозой.


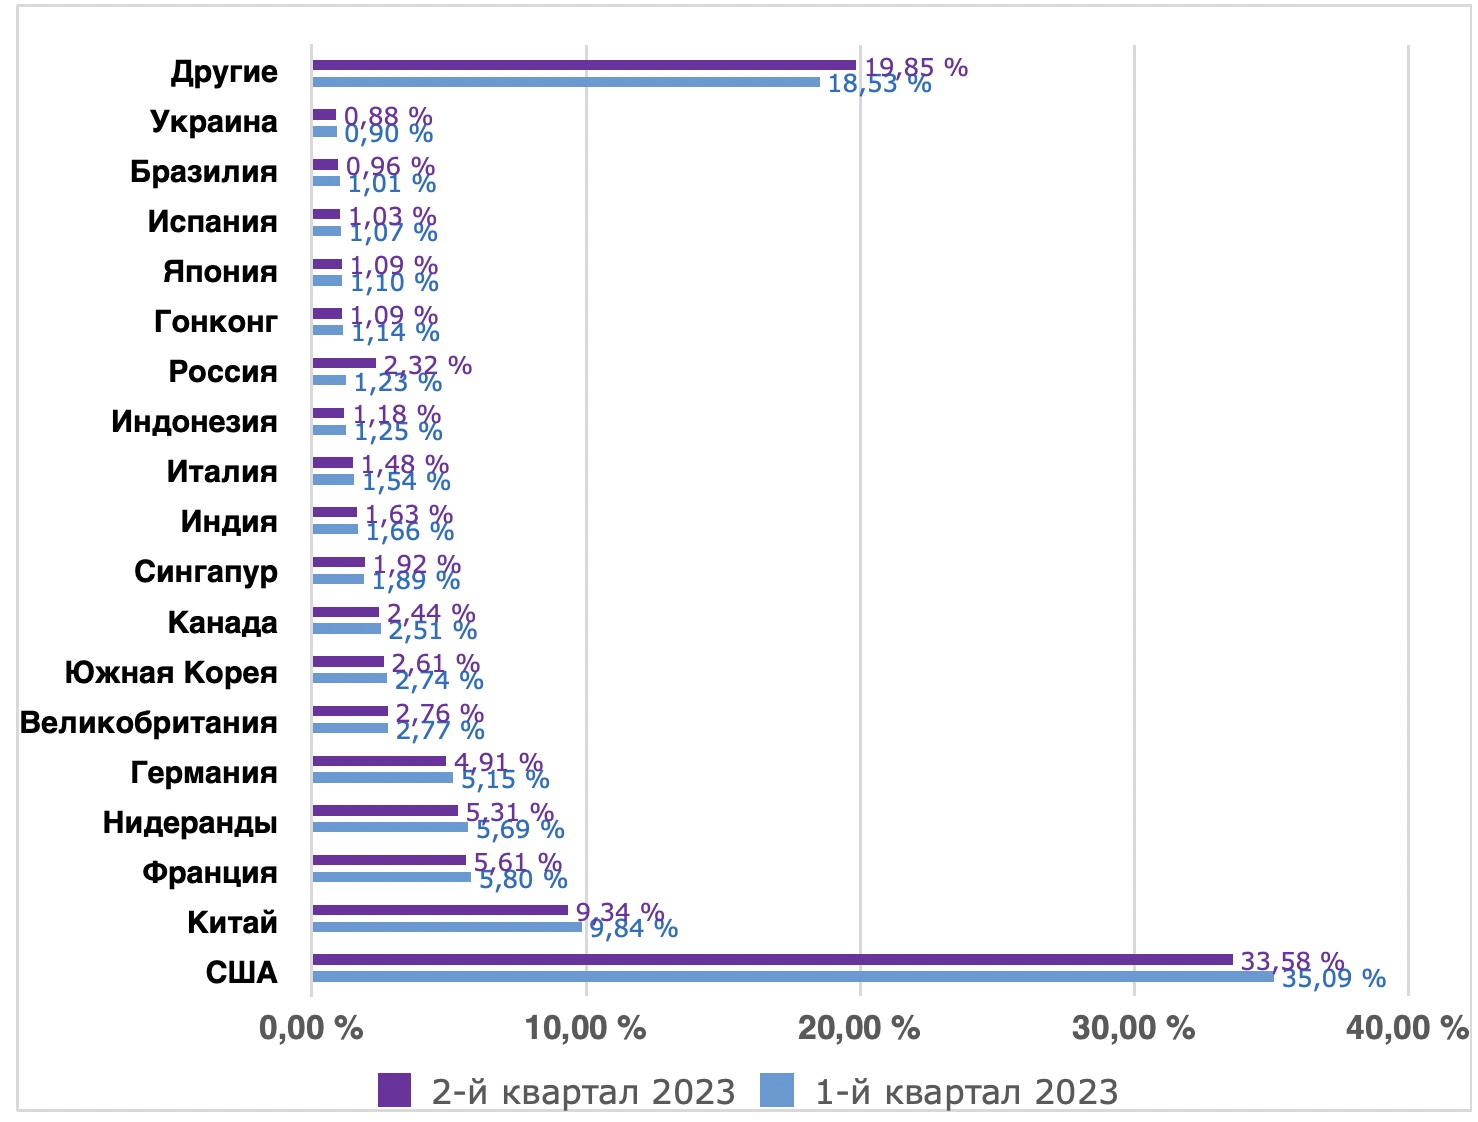
В распределении по странам наибольшее число атак фиксируется с адресов из США (33,5%), хотя отмечается некоторое снижение по сравнению с предыдущим периодом. Второе место принадлежит Китаю (почти 10%), здесь без значительных изменений. Сохранили свои позиции и остальные участники рейтинга. Россия отметилась значительным ростом и вошла в десятку, заняв 9 место (2,32%) практически удвоив свой показатель по сравнению с I кварталом.


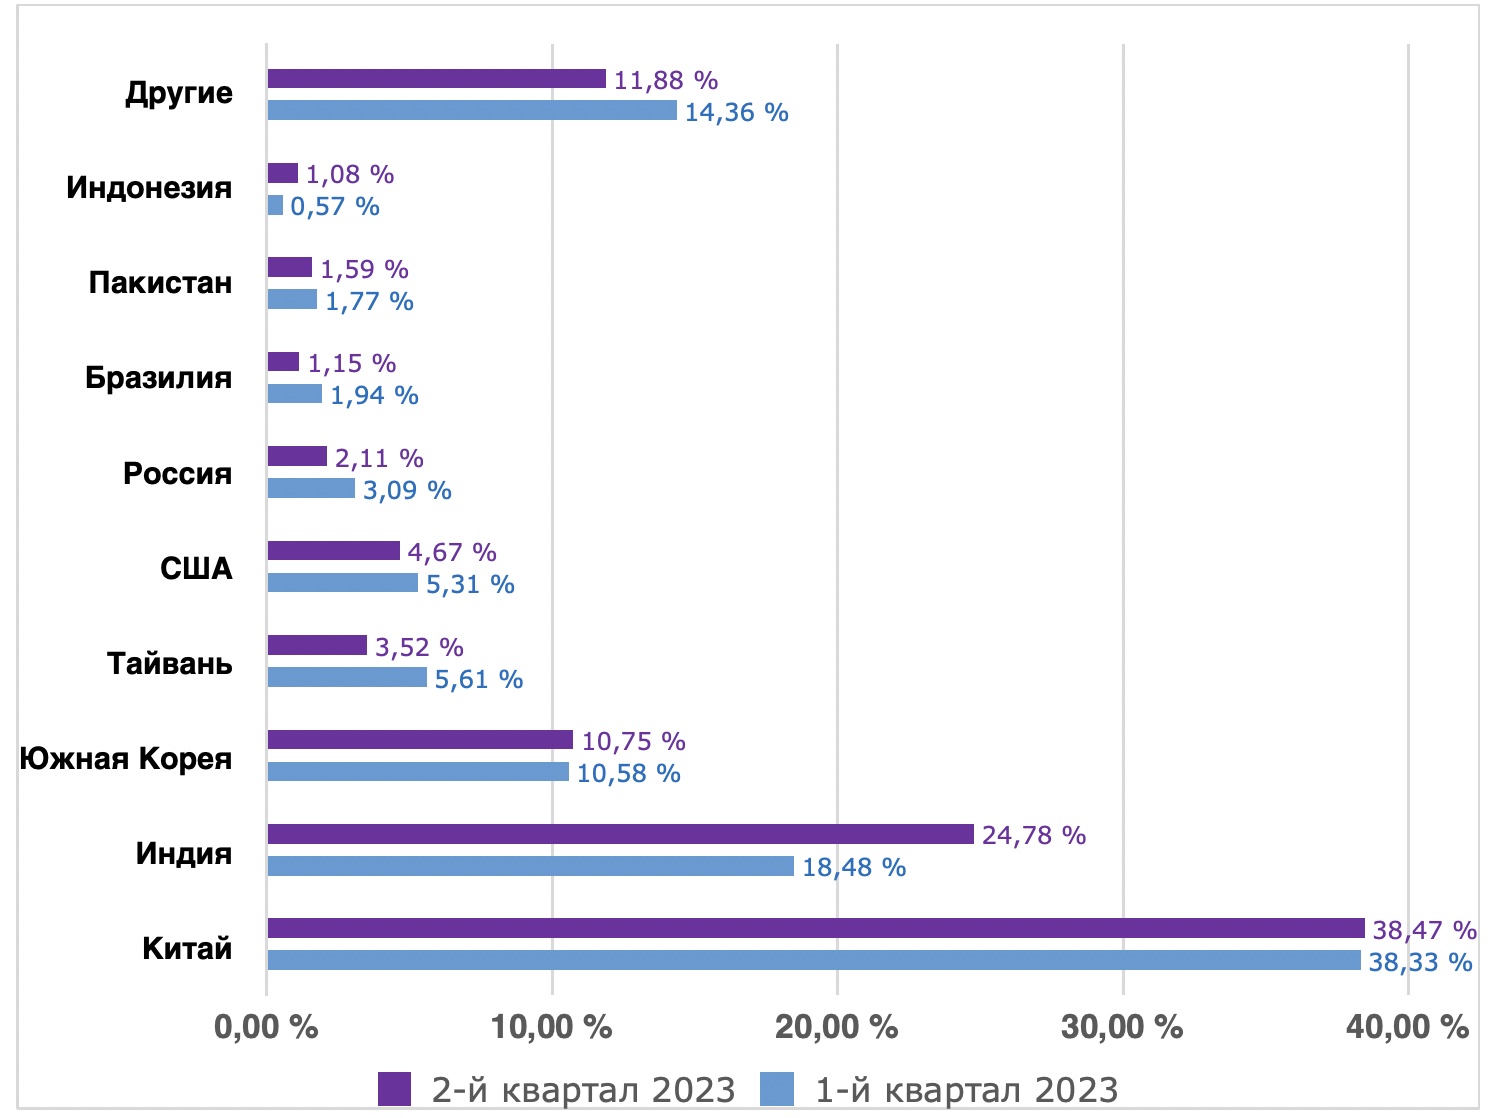
В рейтинге атакующих стран без значительных перестановок. В лидерах по-прежнему Китай (38%), его уверенно нагоняет Индия (24% против 18% ранее), Южная Корея обосновалась на третьем месте (показатель около 10%). США и Тайвань поменялись позициями, хотя обе страны отметились снижением показателей. Положительная динамика отмечена и в России. Показатели снизились с 3,09% до 2,11%. Зато почти двукратным ростом отметились Нидерланды.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru