



Телеграм-бот Telekopye стал мощным фишинговым тулкитом

Телеграм-бот Telekopye стал мощным фишинговым тулкитом

Телеграм-бот Telekopye стал мощным фишинговым тулкитом

В новой киберпреступной операции злоумышленники используют бот в Telegram, получивший имя Telekopye (от «теле» и «копьё»), для введения пользователей в заблуждение и кражи их данных. Специалисты считают, что атаки идут из России.

Telekopye представляет собой фишинговый тулкит, помогающий киберпреступникам автоматизировать создание вредоносных веб-страниц и отправку URL потенциальным жертвам. Для этого у Telekopye есть набор шаблонов.

«Тулкит имплементируется в виде телеграм-бота, который при запуске предоставляет лёгкое в использовании меню. С помощью кликабельных кнопок скамеры могут облегчить процесс подготовки фишинговой кампании», — объясняет Радек Джизба из ESET.

Предположительно, за созданием Telekopye стоит группировка, которую окрестили «Neanderthals» («Неандертальцы»). Точное происхождение злоумышленников неизвестно, однако эксперты указывают на Россию (из-за СМС-шаблонов на русском языке).

При этом было отмечено несколько версий Telekopye, старейшая из которых датируется 2015 годом.

Атакующие действуют приблизительно по следующей схеме: с помощью Telekopye создаётся вредоносная ссылка, которая доставляется жертве с помощью электронного письма или в СМС-сообщении.

Как только пользователь введёт свои данные на фишинговой странице, они уйдут прямиком в руки кибермошенников. Украденные средства потом отмываются через цифровую валюту.

Помимо создания страниц и отправки сообщений, Telekopye позволяет операторам генерировать QR-коды, скриншоты и изображения чеков. Фишинговые домены маскируются под известные организации: cdek.id7423[.]ru, olx.id7423[.]ru и sbazar.id7423[.]ru.


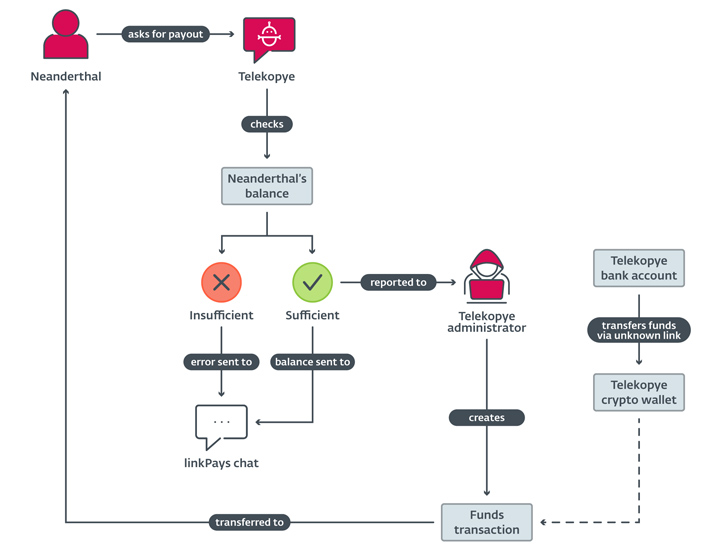
Представители Neanderthals получают оплату от администратора Telekopye после соответствующего запроса через сам тулкит.

Подпишитесь на новости

Российской прописки мало: Минцифры готовит требования к доверенному ПО

Отечественное происхождение программы ещё не делает её безопасной. Минцифры разработало проект требований к доверенному российскому ПО: предлагается проверять устойчивость к внешним воздействиям и выполнение дополнительных условий безопасности.

Документ опубликован для общественного обсуждения. Среди предлагаемых требований есть отсутствие известных неустранённых уязвимостей, разработка, хранение исходников и сборка в контролируемой среде на территории России.

Также предусмотрены актуальные сведения о компонентах программы, техническая поддержка в стране и публикация информации об обновлениях.

Отдельное внимание уделено совместимости с российскими браузерами и средствами электронной подписи. Для разных классов продуктов — от операционных систем и СУБД до офисных пакетов и коммуникационных приложений — предусмотрены специальные требования.

Подтверждать соответствие разработчики смогут добровольно через экспертизу. Сведения о её результатах предполагается отражать в реестре российского ПО и перечне программ для собственных нужд.

RSS: Новости на портале Anti-Malware.ru