



Телеграм-бот Telekopye стал мощным фишинговым тулкитом

Телеграм-бот Telekopye стал мощным фишинговым тулкитом

Телеграм-бот Telekopye стал мощным фишинговым тулкитом

В новой киберпреступной операции злоумышленники используют бот в Telegram, получивший имя Telekopye (от «теле» и «копьё»), для введения пользователей в заблуждение и кражи их данных. Специалисты считают, что атаки идут из России.

Telekopye представляет собой фишинговый тулкит, помогающий киберпреступникам автоматизировать создание вредоносных веб-страниц и отправку URL потенциальным жертвам. Для этого у Telekopye есть набор шаблонов.

«Тулкит имплементируется в виде телеграм-бота, который при запуске предоставляет лёгкое в использовании меню. С помощью кликабельных кнопок скамеры могут облегчить процесс подготовки фишинговой кампании», — объясняет Радек Джизба из ESET.

Предположительно, за созданием Telekopye стоит группировка, которую окрестили «Neanderthals» («Неандертальцы»). Точное происхождение злоумышленников неизвестно, однако эксперты указывают на Россию (из-за СМС-шаблонов на русском языке).

При этом было отмечено несколько версий Telekopye, старейшая из которых датируется 2015 годом.

Атакующие действуют приблизительно по следующей схеме: с помощью Telekopye создаётся вредоносная ссылка, которая доставляется жертве с помощью электронного письма или в СМС-сообщении.

Как только пользователь введёт свои данные на фишинговой странице, они уйдут прямиком в руки кибермошенников. Украденные средства потом отмываются через цифровую валюту.

Помимо создания страниц и отправки сообщений, Telekopye позволяет операторам генерировать QR-коды, скриншоты и изображения чеков. Фишинговые домены маскируются под известные организации: cdek.id7423[.]ru, olx.id7423[.]ru и sbazar.id7423[.]ru.


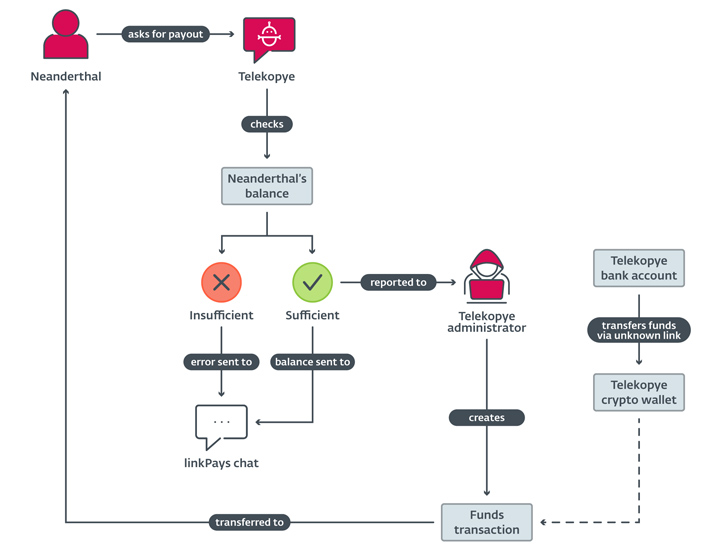
Представители Neanderthals получают оплату от администратора Telekopye после соответствующего запроса через сам тулкит.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru