



Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

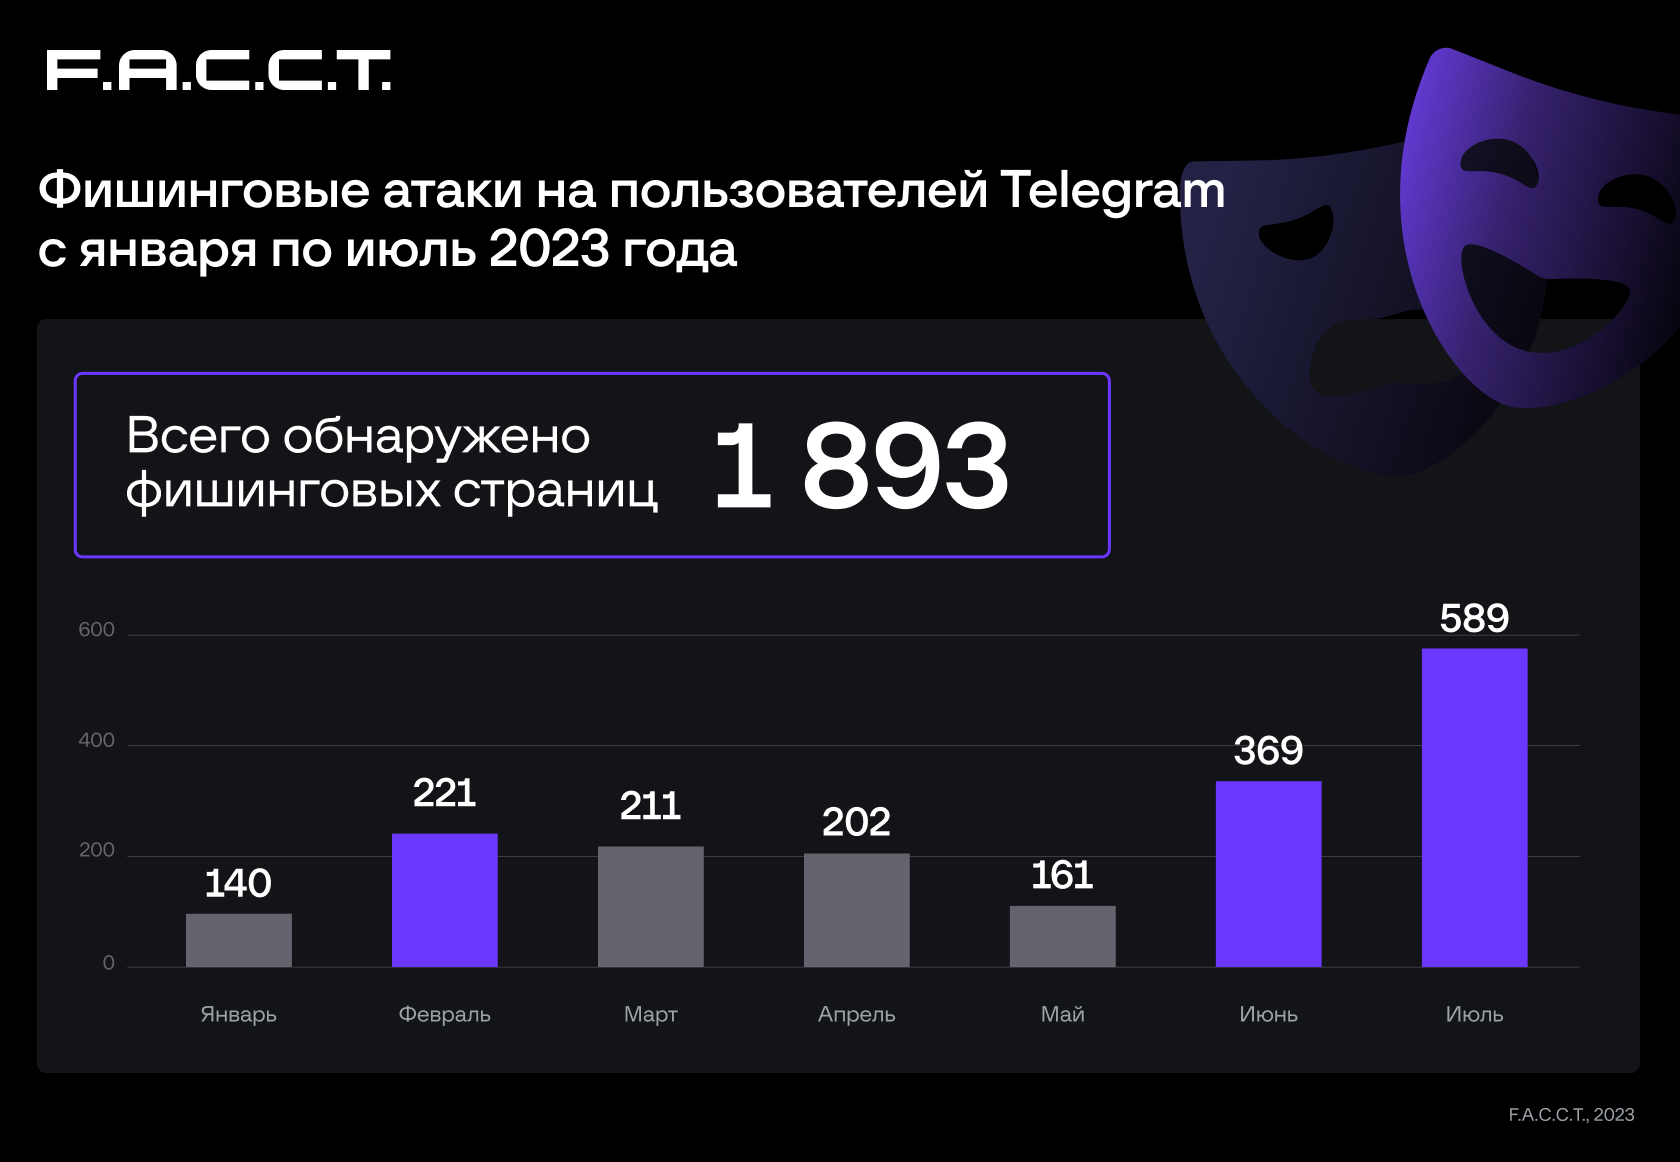
В 2023 году специалисты F.A.C.C.T. зафиксировали приблизительно 1900 фишинговых страниц, авторы которых пытались вытащить учётные данные пользователей Telegram. При этом на аккаунты WhatsApp нацелились чуть более 170 таких ресурсов.

По словам исследователей, фишеры вышли на пик летом этого года. Чаще всего злоумышленники использовали детские конкурсы в качестве приманки, после них шли розыгрыши путёвок в детские лагеря.

Данные F.A.С.С.T. Digital Risk Protection говорят о том, что больше всего фишинговых страниц было создано за июнь и июль (369 и 589 соответственно). При этом с начала 2023-го общая цифра пока зафиксировалась на 1893.


Что касается мошеннических сайтов, нацеленных на пользователей WhatsApp, эксперты сообщили о 171 подобной фишинговой странице. Такую активность начали отмечать с весны, а пик пришёлся на май (68 страниц) и июль (74 страницы).

В этом году кибермошенники решили вернуться к теме детского творчества для обмана пользователей. Людей просят проголосовать за ребёнка знакомого в одном из конкурсов.

Для убедительности подобные посты часто сопровождаются фотографиями и логотипом IV Всероссийского музыкального конкурса. Под это дело создаются специальные телеграм-каналы, в которых постятся фишинговые URL. Платформа Digital Risk Protection выявила 31 активный вредоносный телеграм-канал.


В зоне риска пользователи не только из России, но и аудитория из Италии, Армении, Азербайджана, Узбекистана и Малайзии.

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru