



Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

Более 2000 фишинговых страниц нацелены на аккаунты Telegram и WhatsApp

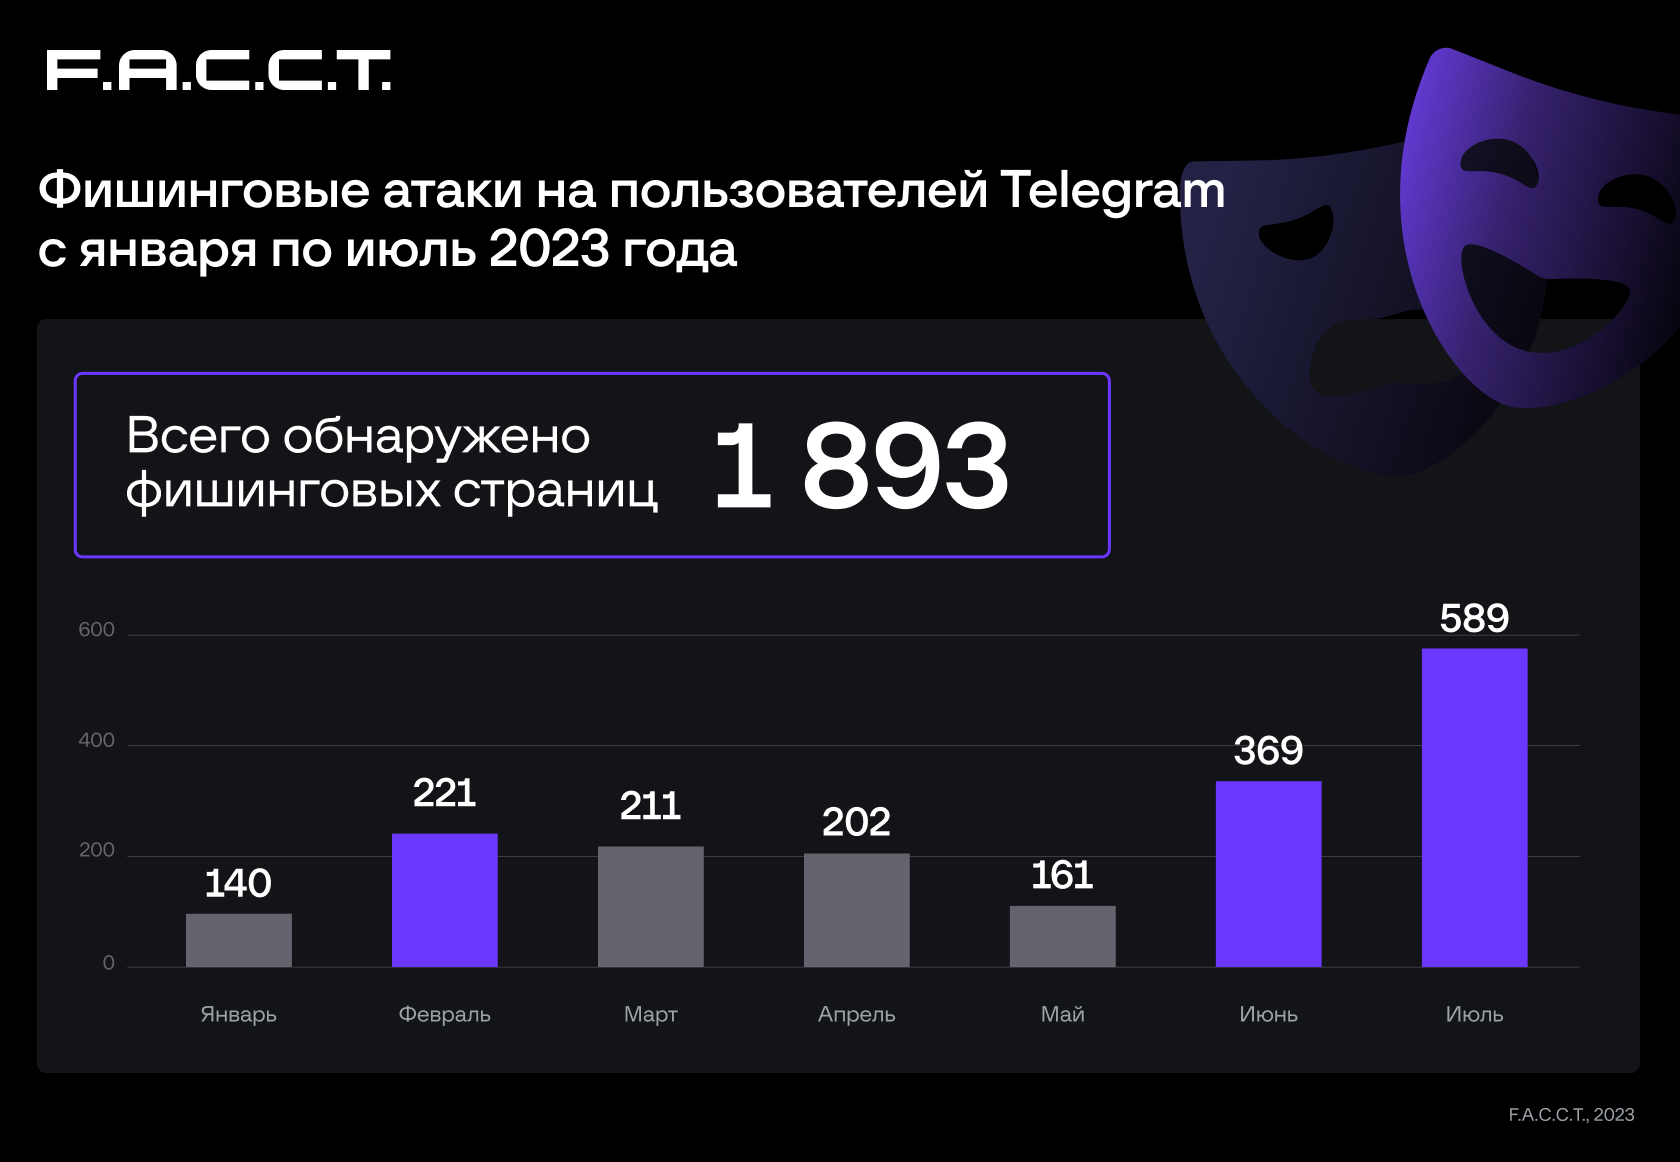
В 2023 году специалисты F.A.C.C.T. зафиксировали приблизительно 1900 фишинговых страниц, авторы которых пытались вытащить учётные данные пользователей Telegram. При этом на аккаунты WhatsApp нацелились чуть более 170 таких ресурсов.

По словам исследователей, фишеры вышли на пик летом этого года. Чаще всего злоумышленники использовали детские конкурсы в качестве приманки, после них шли розыгрыши путёвок в детские лагеря.

Данные F.A.С.С.T. Digital Risk Protection говорят о том, что больше всего фишинговых страниц было создано за июнь и июль (369 и 589 соответственно). При этом с начала 2023-го общая цифра пока зафиксировалась на 1893.


Что касается мошеннических сайтов, нацеленных на пользователей WhatsApp, эксперты сообщили о 171 подобной фишинговой странице. Такую активность начали отмечать с весны, а пик пришёлся на май (68 страниц) и июль (74 страницы).

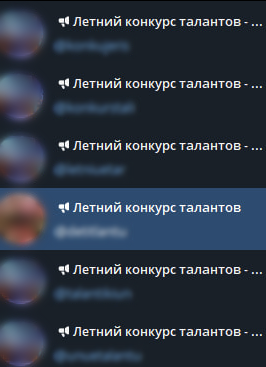
В этом году кибермошенники решили вернуться к теме детского творчества для обмана пользователей. Людей просят проголосовать за ребёнка знакомого в одном из конкурсов.

Для убедительности подобные посты часто сопровождаются фотографиями и логотипом IV Всероссийского музыкального конкурса. Под это дело создаются специальные телеграм-каналы, в которых постятся фишинговые URL. Платформа Digital Risk Protection выявила 31 активный вредоносный телеграм-канал.


В зоне риска пользователи не только из России, но и аудитория из Италии, Армении, Азербайджана, Узбекистана и Малайзии.

UDV NTA 2.0 подключила генеративный ИИ к анализу сетевых атак

UDV Group выпустила UDV NTA 2.0 — новую версию системы анализа сетевого трафика с ИИ-ассистентом. Он должен помочь аналитикам SOC быстрее понимать, что именно происходит в сети и насколько обнаруженная активность опасна для конкретной компании.

Обычная NTA видит подозрительные соединения, отклонения и признаки атак, но не всегда понимает, что перед ней: вторжение или очередной хитрый бизнес-процесс, о котором забыли предупредить безопасников.

Новый ассистент учитывает внутренние регламенты, критичность активов, особенности инфраструктуры и работы организации, после чего помогает расставить приоритеты и предлагает варианты реагирования.

UDV Group называет разработку первым российским NTA-решением с генеративным ИИ. По замыслу компании, ассистент должен сократить поток нерелевантных срабатываний и избавить специалистов от части ручной рутины.

Одним ИИ обновление не ограничилось. UDV NTA 2.0 научилась проверять IP-адреса, домены, URL и хеши по встроенным или пользовательским репутационным спискам.

Сигнатурный анализ теперь учитывает положение узла относительно периметра, а переработанная логика обнаружения DNS-туннелей должна выдавать меньше ложных тревог.

Разработчики также ускорили проактивный поиск угроз. На нагруженных инсталляциях список сетевых сессий загружается в десятки раз быстрее, подсчёт по фильтрам ускорился на 20%, а потребление оперативной памяти сократилось вдвое.

Кроме того, система получила поиск по частичному совпадению доменов и поддержку новых корпоративных и промышленных протоколов, включая Modbus RTU over TCP, Regul, SSDP, mDNS, LLMNR, RTSP, PTP и протоколы Zabbix.

RSS: Новости на портале Anti-Malware.ru