



В Microsoft Excel добавят Python для создания сложных формул

В Microsoft Excel добавят Python для создания сложных формул

В Microsoft Excel добавят Python для создания сложных формул

Microsoft решила добавить язык программирования Python в свою программу для работы с электронными таблицами — Microsoft Excel. Теперь пользователи смогут создавать сложные функции, анализируя и управляя с их помощью данными.

Тестовая версия нововведения сегодня доступна бета-тестерам Microsoft 365 (но не всем). Для обычных юзеров функциональность планируют выпустить с версией Excel под номером 16.0.16818.2000.

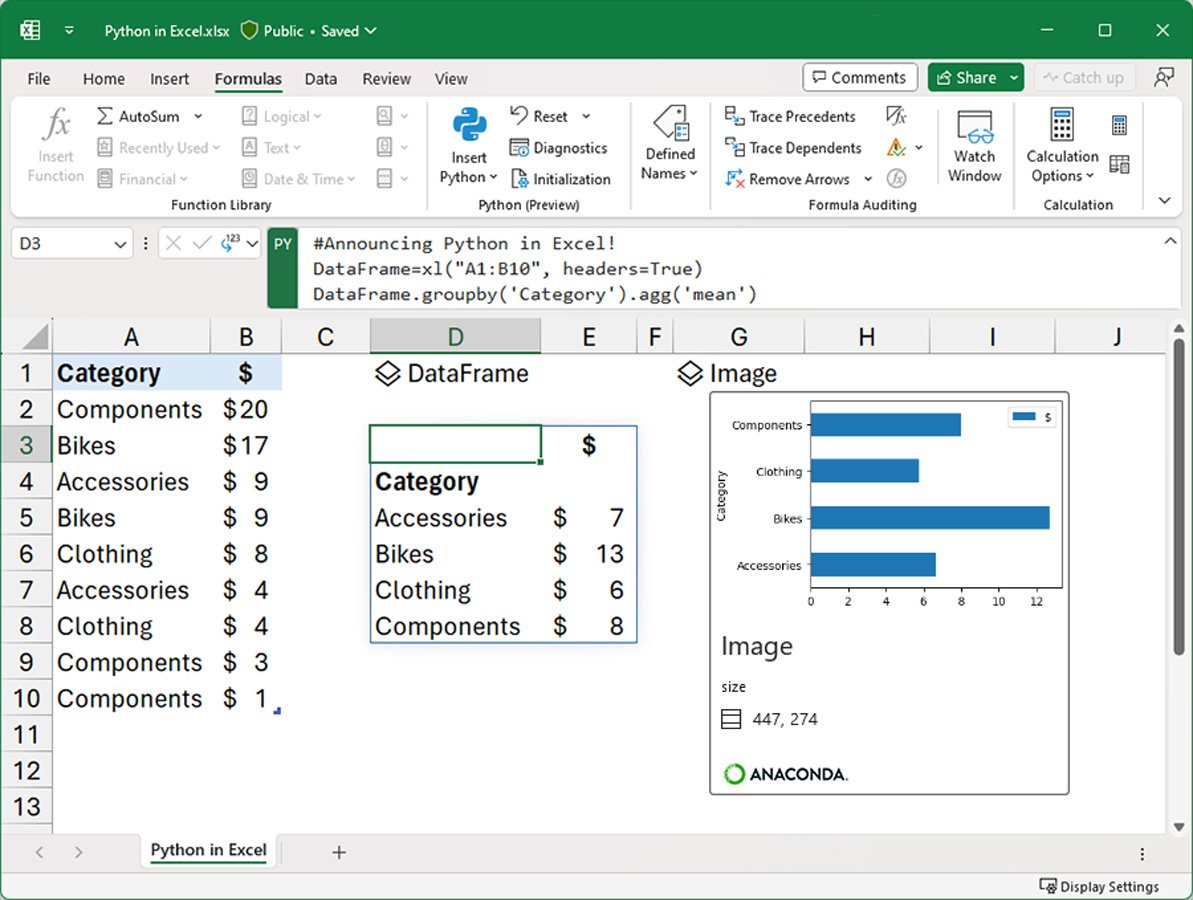
На деле у пользователей появится возможность встраивать Python-код непосредственно в ячейки, а работать он будет так же, как макросы или обычные функции Excel.

При этом скрипты Python не будут выполняться локально, программа запустит их в облаке с помощью изолированного гипервизором контейнера на установках Azure.

По словам Microsoft, контейнерная среда будет включать Python и тщательно отобранный набор библиотек Anaconda для борьбы с киберрисками. Среди этих библиотек, например, будут инструменты визуализации и анализа «pandas» и «Matplotlib».

Поскольку скрипты Python будут выполняться в изолированном контейнере, у них не будет доступа к каким-либо локальным ресурсам, включая сеть, устройство, файлы и токены аутентификации Microsoft 365.

Для встраивания «питона» в Excel нужно будет использовать функцию =PY(): откроется текстовая область, в которую можно вставить Python-код, который необходимо выполнить.

«Внедрение Python в Excel поможет соединить аналитические возможности двух инструментов без дополнительной настройки», — пишет Microsoft.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru