



Умные лампочки TP-Link позволяют вытащить пароль от вашего Wi-Fi

Умные лампочки TP-Link позволяют вытащить пароль от вашего Wi-Fi

Умные лампочки TP-Link позволяют вытащить пароль от вашего Wi-Fi

Итальянские и британские исследователи выявили четыре уязвимости в умных лампочках TP-Link Tapo L530E и соответствующем приложении Tapo. Эксплуатация этих багов позволяет перехватить пароль от Wi-Fi пользователя.

Стоит отметить, что умные лампочки серии Tapo L530E держат лидерство по продажам на зарубежных торговых площадках вроде Amazon. Приложение TP-link Tapo позволят управлять этими лампочками и насчитывает 10 млн установок в Google Play Store.

Именно из-за востребованности Tapo L530E специалисты решили проверить эти девайсы. Выяснилось, что умные лампочки подвергают опасности данные пользователей.

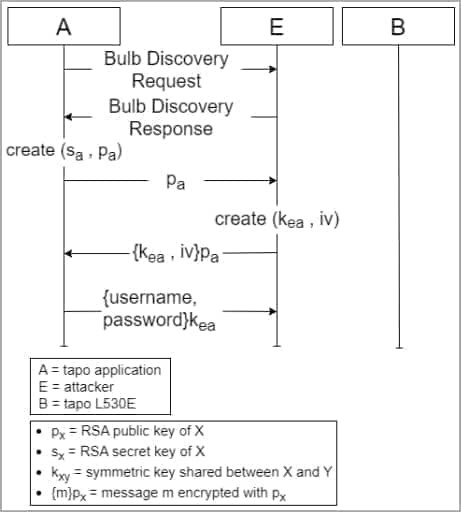
Согласно отчёту (PDF), первая уязвимость представляет собой некорректную аутентификацию в Tapo L503E. Условный атакующий может выдать себя за устройство в процессе обмена ключом сессии.

Брешь получила 8,8 балла по CVSS (высокая степень риска), в случае успешной эксплуатации она позволяет злоумышленнику вытащить пароль от аккаунта в Tapo и, соответственно, управлять умным девайсом.

Ещё один опасный баг получил 7,6 балла по CVSS, а корень его кроется в жёстко заданном в коде общем секрете с короткой контрольной суммой. Этот секрет атакующие могут вытащить с помощью брутфорса или декомпиляции приложения Tapo.

Третья проблема получила среднюю степень опасности. Она существует из-за недостаточной рандомизации в процессе симметричного шифрования. Это делает криптосхему предсказуемой.

Четвёртая уязвимость является следствием недостаточной проверки актуальности полученных сообщений. Поскольку ключи сессии остаются валидными в течение 24 часов, злоумышленники могут повторять сообщения в этом промежутке.

Наиболее опасный вектор атаки в этом случае завязан на маскировке действий атакующего под активность умной лампочки. Он позволяет вытащить из приложения Tapo учётные данные.

Подпишитесь на новости

Соцсети и сайты предложили штрафовать за рекламу снятия порчи, услуг братвы

Зарабатывать на объявлениях «дам наличку» и «решу вопрос силой» площадкам предлагают запретить под угрозой штрафов и блокировки. Депутат Госдумы от ЛДПР Каплан Панеш хочет обязать сайты объявлений и соцсети проверять публикации до размещения. Перечень запрещённых категорий, по его предложению, должно утвердить правительство.

С такой инициативой парламентарий выступил в беседе с ТАСС. В вышеупомянутый перечень Панеш предлагает включить нелегальное кредитование, академический обман, криминальные услуги и обман потребителей.

В депутатский стоп-лист попали предложения займов от нелегальных кредиторов, написание дипломов и диссертаций за деньги, силовое взыскание долгов и выселение. Отдельное внимание досталось гадалкам и продавцам чудес с обещаниями вернуть мужа за три дня или обеспечить фантастическое похудение.

По мнению Панеша, площадки получают деньги за размещение таких предложений, но прикрываются статусом информационного посредника. Депутат считает, что эта позиция не должна освобождать их от контроля контента.

Для владельцев ресурсов он предлагает административные штрафы, сопоставимые с санкциями за нарушение закона о рекламе. При повторных нарушениях — блокировку сайта. Размеры штрафов в сообщении не названы.

Кроме того, площадки хотят обязать передавать надзорным органам по запросу данные авторов объявлений, чтобы ответственность не заканчивалась удалением публикации.

Для этого Панеш предлагает изменить закон об информации и КоАП. Пока речь идёт об инициативе депутата: о внесённом законопроекте или принятом решении в сообщении не говорится.

Если предложение получит ход, модераторам придётся внимательнее разбираться, где обычная услуга, где сомнительное обещание, а где уже предложение приехать с братвой.

RSS: Новости на портале Anti-Malware.ru