



Google представила первую имплементацию квантово-устойчивого ключа FIDO2

Google представила первую имплементацию квантово-устойчивого ключа FIDO2

Google представила первую имплементацию квантово-устойчивого ключа FIDO2

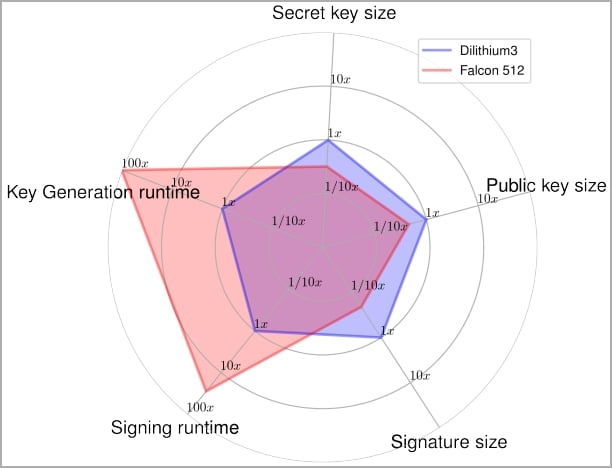
Google и Швейцарская высшая техническая школа Цюриха представили первую реализацию квантово-устойчивого ключа безопасности FIDO2 с открытым исходным кодом. Он отличается использованием уникальной схемы гибридной подписи ECC/Dilithium.

FIDO2 представляет собой уже вторую мажорную версию стандарта аутентификации Fast IDentity Online. Такие ключи используются для беспарольного входа в аккаунты, а также в качестве одного из факторов MFA.

Как объясняют в Google, имплементация квантово-устойчивого ключа безопасности FIDO2 — серьёзный шаг к реализации защиты от новых векторов взлома, которые могут появиться с распространением квантовых вычислений.

«Поскольку мы видим ускорение прогресса в сфере практических квантовых вычислений, мы должны подготовиться к их появлению. Сейчас, к сожалению, стандартные методы криптографической защиты с открытым ключом не могут противостоять квантовым атакам. И мы должны это исправить», — пишет Google.

Именно для защиты от квантовых компьютеров специалисты изобрели новый гибридный алгоритм. В нём объединены уже зарекомендовавший себя ECDSA с Dilithium.

Dilithium является квантово-устойчивой схемой криптографической подписи, которую тот же NIST (Национальный институт стандартов и технологий США) внёс в перспективные предложения по стандартизации постквантовой криптографии.


По словам Google, реализация гибридного подхода, который бы сочетал в себе классические и квантово-устойчивые функциональные возможности, — непростая задача. Разрабатывать Dilithium, учитывая необходимую для ключей безопасности компактность, было сложно, признаются в корпорации.

Тем не мене специалисты смогли «выкатить» основанную на Rust реализацию, которой нужно лишь 20 КБ памяти.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru