



Raccoon вернулся ещё более совершенным инфостилером

Raccoon вернулся ещё более совершенным инфостилером

Raccoon вернулся ещё более совершенным инфостилером

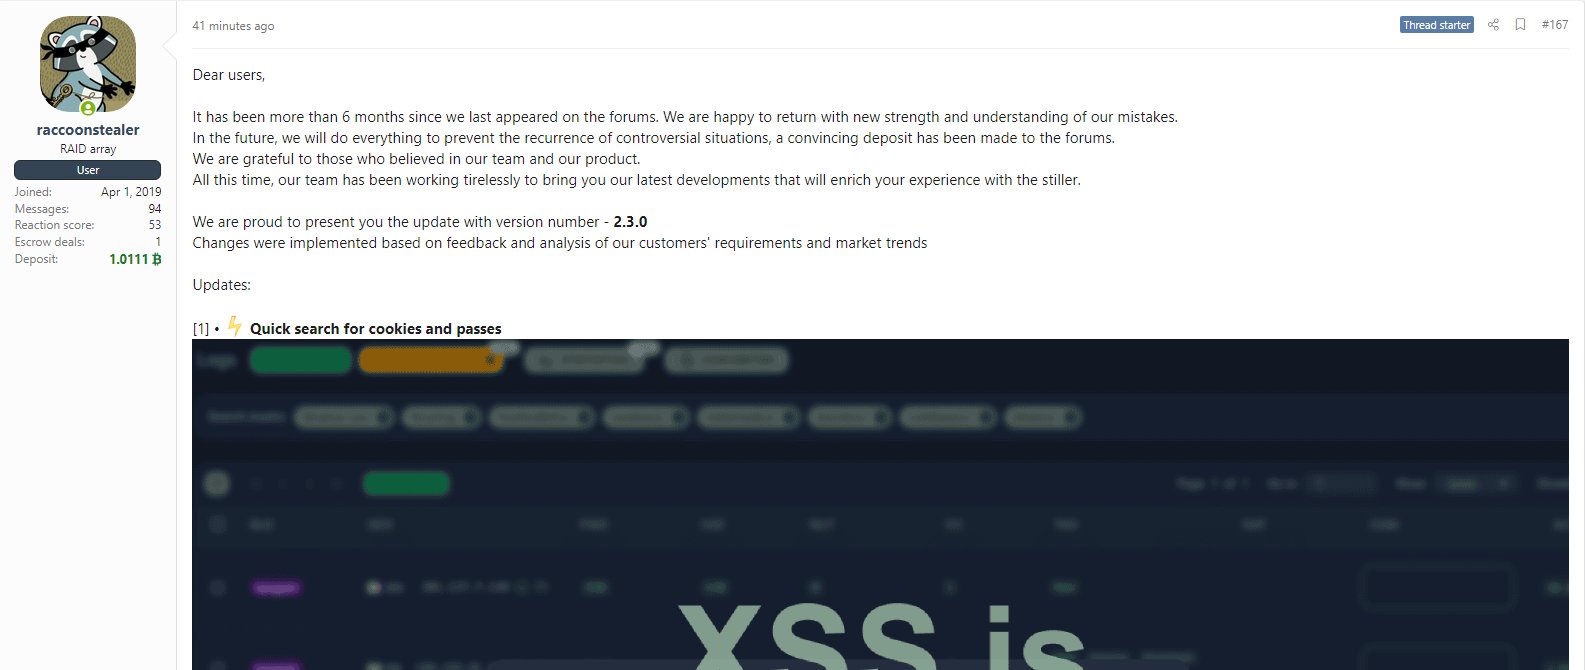
Разработчики вредоносной программы Raccoon объявились после шестимесячного перерыва и теперь продвигают на киберпреступных форумах новую версию трояна — 2.3.0. Инфостилер научился лучше скрываться в системе и получил ряд дополнительных нововведений.

Raccoon является одним из самых узнаваемых и популярных семейств вредоносов, основной задачей которых является кража данных. С 2019 года «Енот» продается по подписке — 200 долларов в месяц.

Raccoon способен извлекать данные более чем из 60 приложений. Троян гребёт не только учётные данные, но и информацию о банковских картах, историю посещения веб-страниц в браузерах, а также cookies и данные криптовалютных кошельков.

В октябре 2022 года проект был под вопросом после ареста основного автора «Енота» — Марка Соколовского. Однако теперь на площадке VX-Underground разработчики Raccoon оповестили комьюнити о возвращении. По их словам, подписчиков ждут новые функции трояна.


Например, в версии Raccoon 2.3.0, согласно отчёту Cyberint, авторы добавили ряд нововведений, которые помогут малоквалифицированным злоумышленникам более безопасно пользоваться «Енотом». Теперь операторов вредоноса будет сложнее отследить исследователям и правоохранителям.

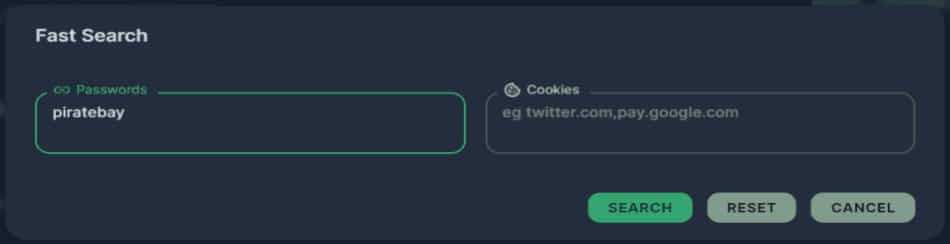
Новый инструмент быстрого поиска в дашборде Raccoon позволяет киберпреступникам легко найти конкретные скомпрометированные данные. Вытащить определенные пароли или документы из огромных коллекций сведений стало проще.


Кроме того, обновлённый Raccoon включает механизм борьбы с «подозрительной активностью», которая может быть связана с попытками изучить вредоносную программу. Если троян зафиксирует такую активность, он автоматически удалит соответствующие записи.

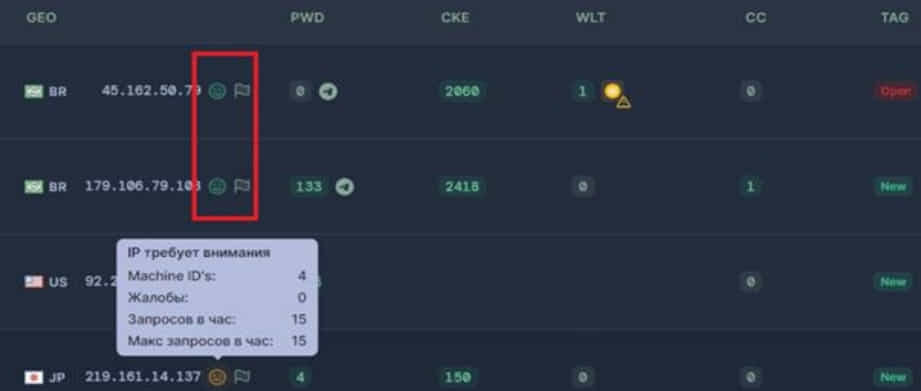
Операторы могут теперь просматривать рейтинг того или иного IP-адреса в дашборде. Он может быть зелёным, жёлтым и красным, что свидетельствует либо о его относительной безобидности, либо о принадлежности к ботам специалистов по кибербезопасности.


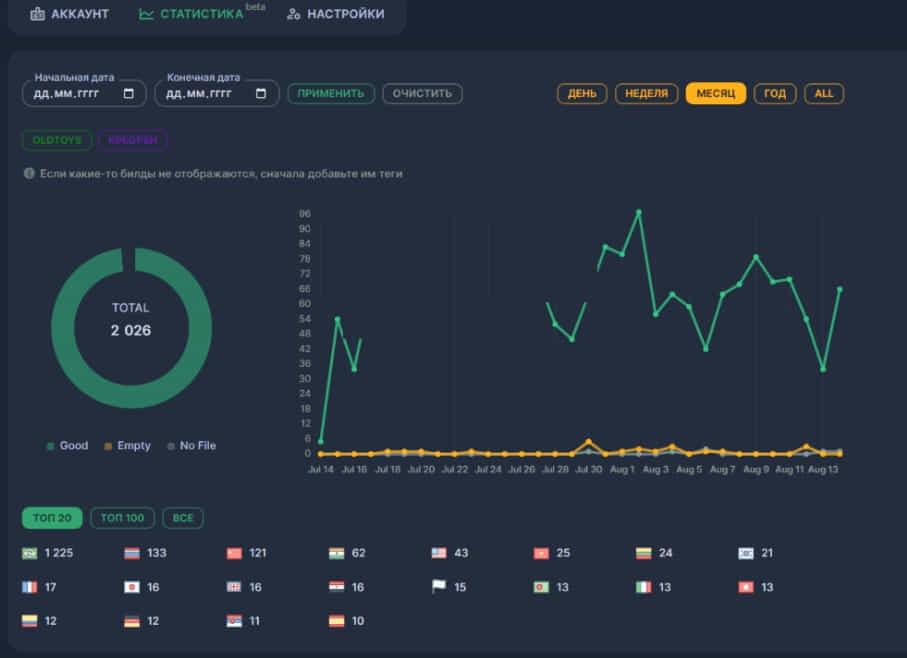
Появилась панель «Log Stats», которая поможет операторам просмотреть основную информацию относительно их кампаний: наиболее атакуемые регионы, число взломанных компьютеров и т. п.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru