



Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Более 100 тыс. паролей хакеров попали в Сеть из-за неосторожности

Исследователи выявили 120 тысяч систем, содержащих учётные данные участников различных форумов для киберпреступников. Интересно, что многие скомпрометированные аккаунты принадлежат именно злоумышленникам.

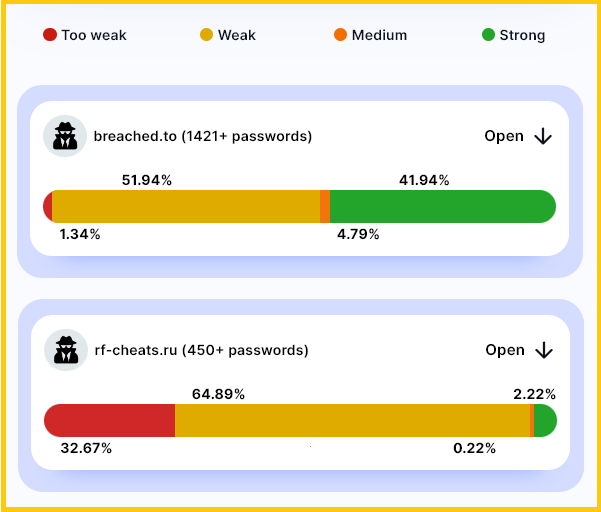
Забавную статистику специалистам удалось собрать по факту анализа слитых сведений: оказалось, что киберпреступники часто используют более устойчивые пароли, чем, например, государственные сайты.

Всего эксперты компании Hudson Rock изучили около ста форумов киберпреступной тематики. Вся штука в том, что некоторые «хакеры» случайно заразили свои устройства вредоносными программами, что и привело к сливу учётных данных.

Представленная Hudson Rock статистика говорит о том, что злоумышленникам принадлежали 100 тысяч скомпрометированных компьютеров. А число утёкших связок «логин-пароль» с хакерских форумов превысило 140 тыс.

Помимо анализа публично доступных БД, исследователи изучили логи вредоносных программ, заточенных под кражу информации. Как правило, такие зловреды воруют пароли из браузеров.

Как удалось выяснить, что взломанные устройства принадлежали киберпреступникам (прежде всего начинающим и малоквалифицированным)? Дело в том, что специалисты нашли на этих устройствах дополнительные сведения:

  • Набор других учётных данных (адреса электронной почты, юзернеймы и т. п.);
  • Данные автозаполнения (имена, адреса, телефонные номера);
  • Информацию о системе (имена компьютеров, IP-адреса).

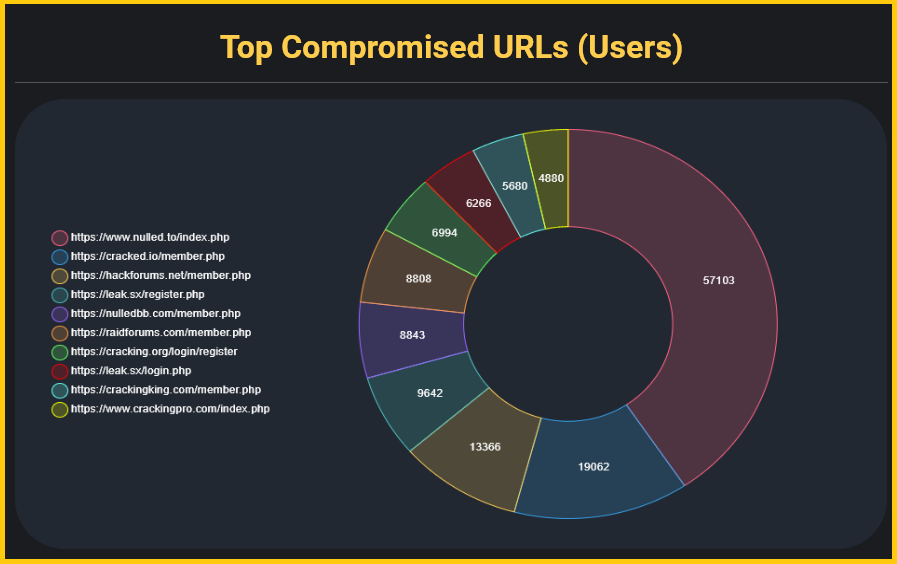
Более 57 тыс. аккаунтов было слито с комьюнити Nulled[.]to. Также в утечках засветились Raidforums, Hackforums и пр.


Самые сложные пароли были у участников сообщества BreachForums: более 40% комбинаций состояли как минимум из 10 символов. Однако киберпреступники часто использовали и слабы связки.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru