



Вектор атаки MaginotDNS использует некорректные проверки в DNS-софте

Вектор атаки MaginotDNS использует некорректные проверки в DNS-софте

Вектор атаки MaginotDNS использует некорректные проверки в DNS-софте

Группа специалистов разработала новый вектор атаки класса DNS cache poisoning, получивший название «MaginotDNS». Этот метод нацелен на CDNS-резолверы и может скомпрометировать домены верхнего уровня TLD.

Эксперты смогли создать MaginotDNS из-за несоответствия в имплементации проверок безопасности, которые реализованы в различных софтовых и серверных режимах DNS. В итоге перед вектором уязвима приблизительно треть всех серверов CDNS.

Исследователи представили свой отчёт на конференции Black Hat 2023. Сейчас, по их словам, проблема решена на программном уровне. Смысл MaginotDNS в том, чтобы обойти защитные механизмы, которые ранее были введены для борьбы с атаками вида DNS cache poisoning.

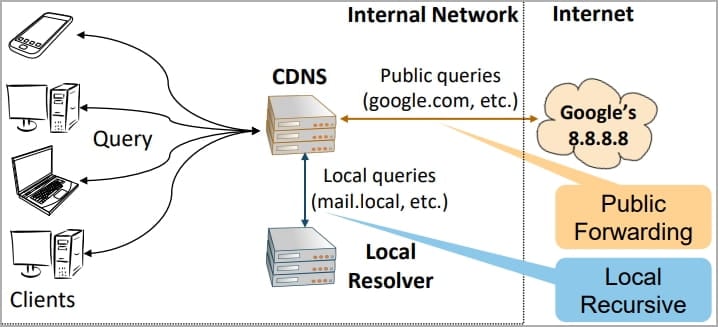
Резолверы CDNS поддерживают как рекурсивный режим, так и переадресацию запросов. Такой подход используется провайдерами для снижения затрат и более продуманного контроля доступа.


Специалисты нашли несоответствия в проверках DNS-софта: BIND9 (CVE-2021-25220), Knot Resolver (CVE-2022-32983), Microsoft DNS и Technitium (CVE-2021-43105).

В отдельных случаях даже попадались крайне уязвимые конфигурации: например, все записи обрабатывались так, будто находились в корневом домене. На Black Hat 2023 представили как on-path, так и off-path способы атаки. Последние сложнее реализовать, но они и будут более полезны для злоумышленников.


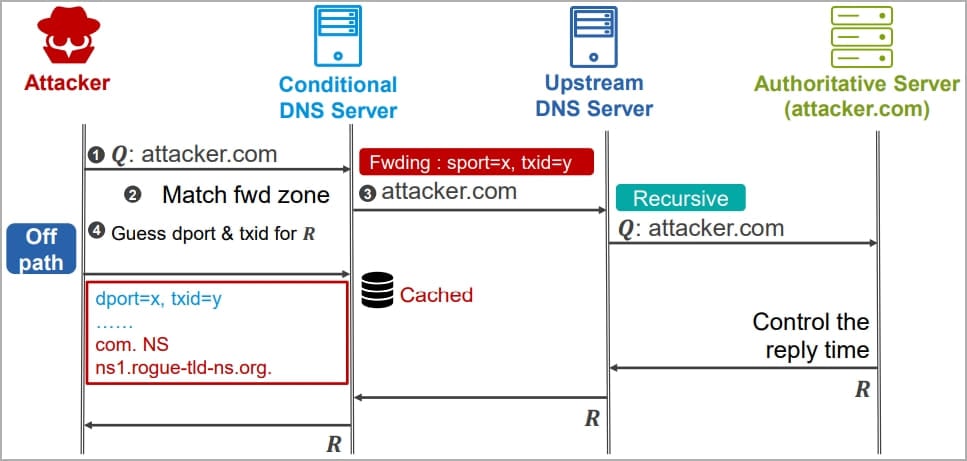
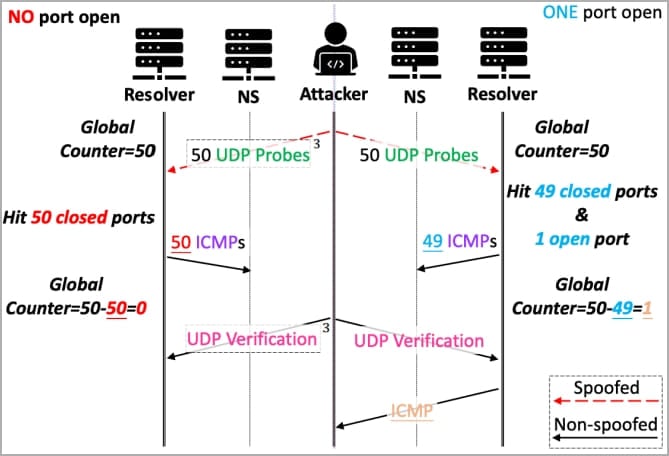
Для успешной атаки киберпреступники должны вычислить исходный порт и идентификатор транзакции, которые использует рекурсивный DNS-сервер при генерации запроса. Затем — задействовать вредоносный DNS-сервер для отправки фейковых ответов с верными параметрами.


В случае BIND9 оба параметра можно получить с помощью брутфорса: потребуются 3600 циклов запросов. У Microsoft DNS это число ещё меньше — 720 циклов. Исследователи поделились видеодемонстрацией атаки:

Подпишитесь на новости

Детское свидетельство в МАКС примут в поликлиниках, МФЦ и транспорте

Бумажное свидетельство о рождении можно будет реже доставать из папки. Правительство расширило перечень ситуаций, в которых родители смогут подтверждать личность несовершеннолетнего ребёнка через Цифровой ID в МАКС. Электронный документ разрешат предъявлять при покупке билетов, оформлении льготного или бесплатного проезда и при посадке в транспорт.

В списке также медицинская помощь по ОМС, посещение МФЦ, музеев, культурно-просветительных и спортивных мероприятий, покупка льготных билетов.

Возможность предусмотрена и для других услуг, при которых родителю или ребёнку нужно подтвердить личность. Но есть нюанс: сервис заработает по мере подключения организаций.

Поэтому наличие QR-кода в телефоне ещё не означает, что ближайшая регистратура уже готова его считать.

Само свидетельство находится в разделе «Семья и дети» сервиса Цифровой ID в МАКС. Родитель показывает QR-код, сотрудник организации считывает сведения.

При заселении в гостиницы такой сценарий уже действует. По представленным данным, к сервису подключены более 3 тыс. гостиниц по России.

Использование электронной версии добровольное, бумажное свидетельство продолжает действовать, просто у документа появляется больше шансов остаться дома, пока ребёнок едет в музей, на соревнования или к врачу.

RSS: Новости на портале Anti-Malware.ru