



В функции Python для парсинга URL нашли опасную уязвимость

В функции Python для парсинга URL нашли опасную уязвимость

В функции Python для парсинга URL нашли опасную уязвимость

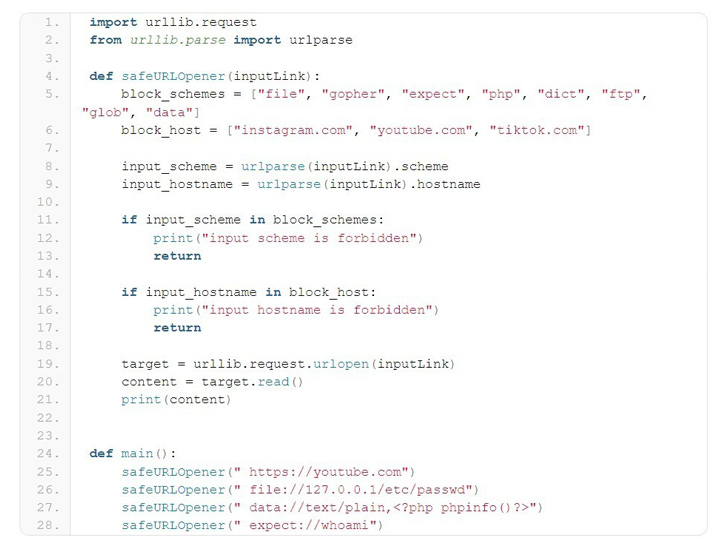
Опасную брешь нашли в функции Python, отвечающей за парсинг URL. В случае эксплуатации злоумышленники могут обойти способы фильтрации на основе черных списков, а также прочитать произвольные файлы и выполнить команды.

Координационный центр CERT (CERT/CC) опубликовал уведомление, предупреждающее пользователей о новой проблеме:

«Функция urlparse содержит баг парсинга, который проявляется, если весь URL начинается с пустых символов. Проблема затрагивает как парсинг имен хостов, так и схем, что в итоге приводит к сбою в работе фильтрации по принципу черного списка».


Уязвимость уже получила идентификатор — CVE-2023-24329 — и 7,5 балла по шкале CVSS. В нижеприведенных версиях брешь уже закрыта:

  • >= 3.12
  • 3.11.x >= 3.11.4
  • 3.10.x >= 3.10.12
  • 3.9.x >= 3.9.17
  • 3.8.x >= 3.8.17
  • 3.7.x >= 3.7.17

Как сообщил специалист Йебо Цао, обнаруживший баг, CVE-2023-24329 стала следствием недостаточной проверки ввода, что приводит к методу обхода списка блокировки. Для эксплуатации достаточно использовать URL, начинающийся с пустых символов (пример: " https://youtube[.]com").

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru