



Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Несколько векторов, связка из которых получила имя TunnelCrack, играют на руку кибершпионам. Например, с помощью TunnelCrack злоумышленники при определённых обстоятельствах могут вытащить трафик жертвы за пределы зашифрованных VPN.

О технике рассказала группа учёных из Нью-Йоркского университета. Специалисты не только объяснили, как может TunnelCrack выступать в атаках, но и опубликовали демонстрационные эксплойты.

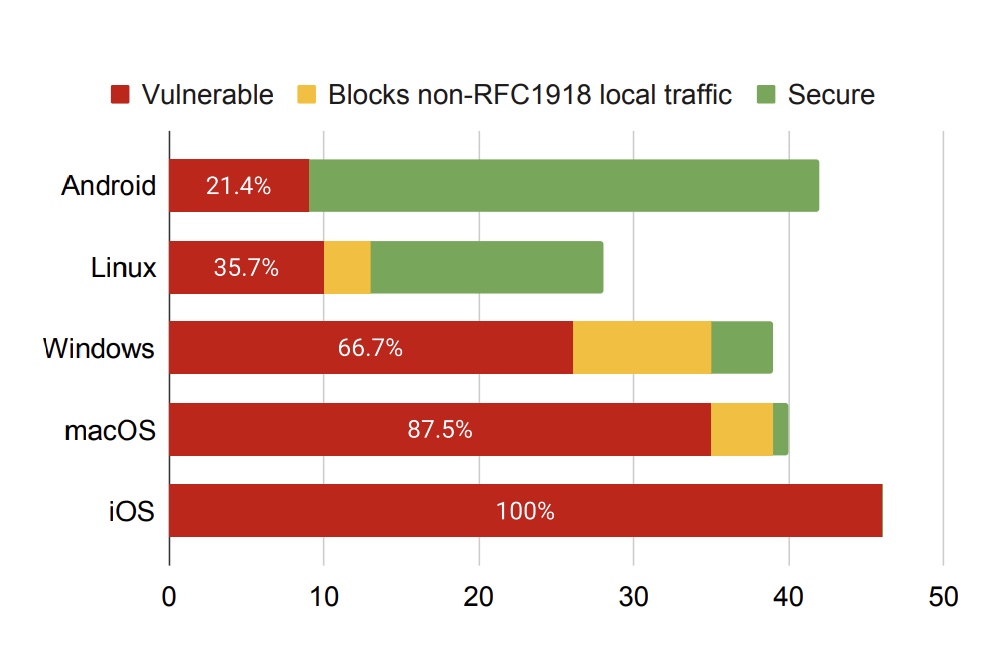
Согласно отчёту (PDF), затронут каждый VPN-продукт, установленный как минимум на одном устройстве. В общей сложности исследователи изучили 60 VPN-клиентов и пришли к выводу, что все их iOS-версии уязвимы. Android, кстати, оказался больше защищён в этом смысле.

Фактически речь идёт о несанкционированной маршрутизации сетевого трафика жертвы за пределы защищённого VPN-туннеля. Такой подход позволит кибершпионам анализировать трафик и извлекать из него конфиденциальную информацию.

Обратите внимание, что TunnelCrack не будет представлять для вас проблемы, если вы шифруете соединение ещё до отправки через VPN-туннель. Например, при посещении веб-ресурса, использующего HTTPS, ваши данные должны быть недоступны для описанного экспертами метода.

Этот метод состоит из двух видов атаки, получивших имена LocalNet и ServerIP. На посвящённом TunnelCrack сайте исследователи пишут:

«На macOS- и iOS-устройствах с большой долей вероятности все VPN уязвимы. На Windows- и Linux-компьютерах уязвимо только большинство клиентов. Android оказалась самая защищённая ОС».

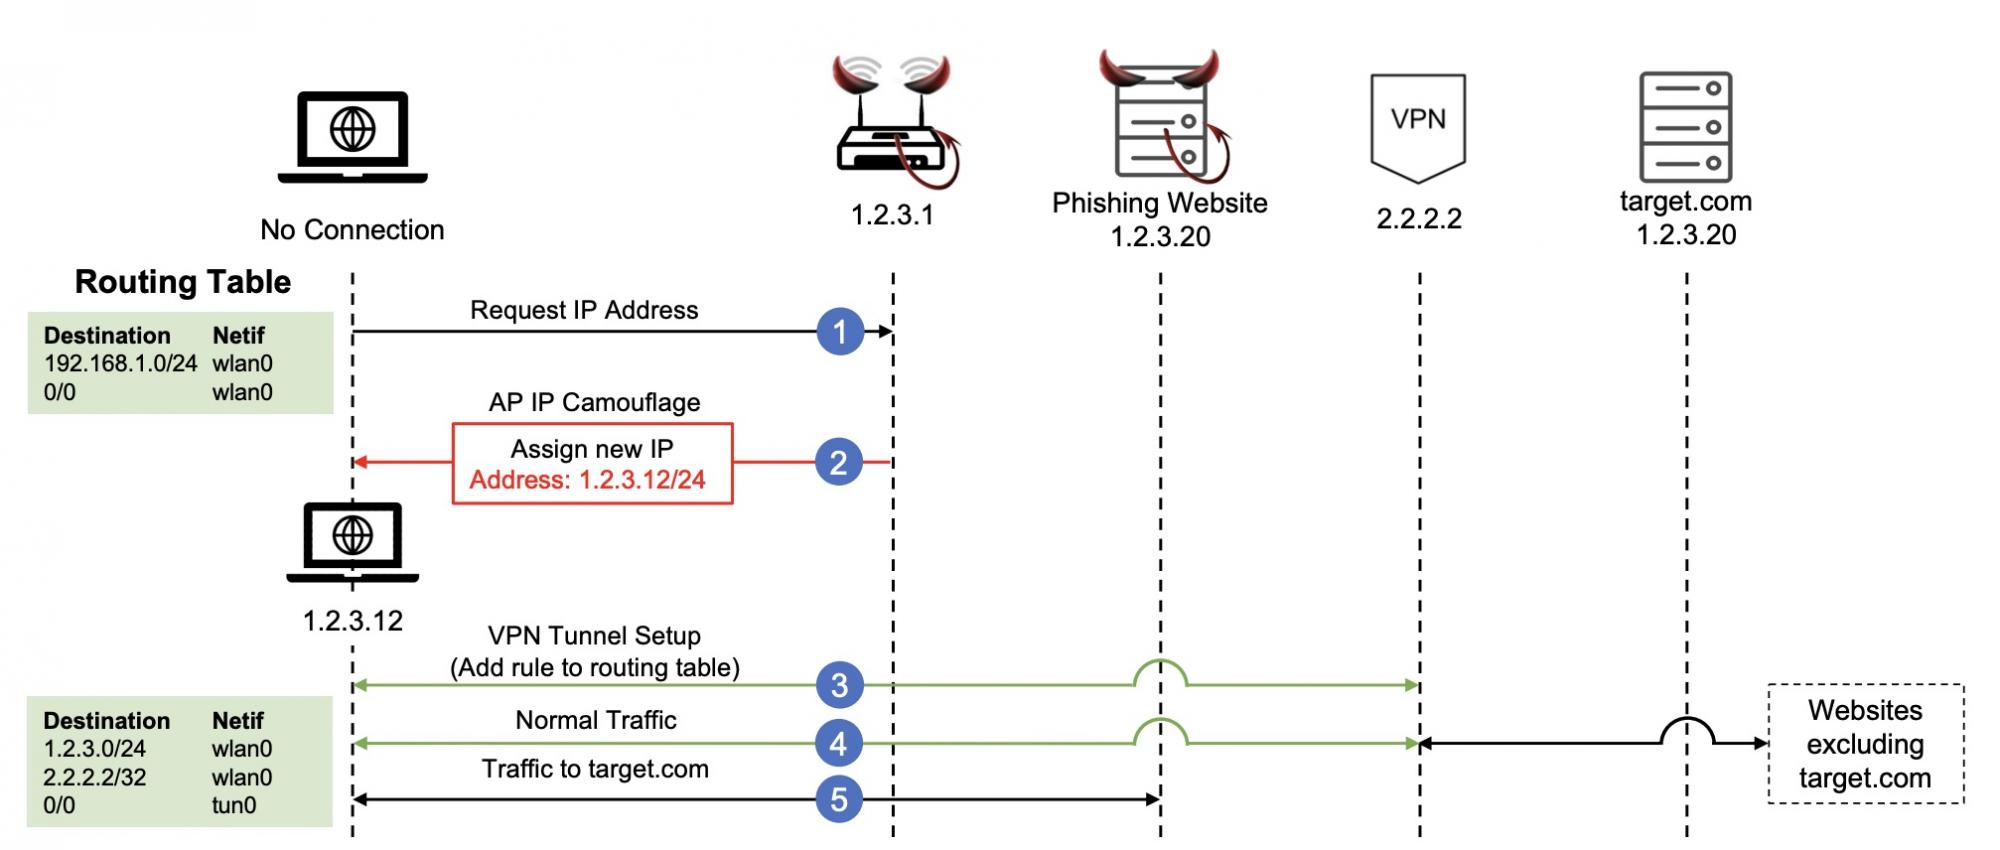
Для реализации атаки LocalNet злоумышленник должен создать Wi-Fi- или Ethernet-сеть и заставить жертву подключиться к ней. Когда это произойдёт, атакующий назначит общедоступный IP-адрес и подсеть устройству пользователя.

Если, положим, кибершпион хочет перехватить ваше соединение с IPv4-адресом 1.2.3.4 и присваивает девайсу, допустим, 1.2.3.10, может произойти, по словам экспертов, следующее:

«Поскольку большинство VPN-клиентов допускают прямой доступ к локальной сети, соединение жертвы с 1.2.3.4 будет идти прямо из 1.2.3.10 — через вредоносную сеть, а не через VPN-туннель».

Подпишитесь на новости

RuStore обошёл Google Play по популярности оплаты игр в России

За играми российские пользователи Android всё ещё часто идут в Google Play, а платить предпочитают через RuStore. Среди опрошенных покупателей мобильных игр 50% использовали российский магазин, 46% — Google Play. Основным каналом оплаты их назвали 32% и 23% соответственно.

Такие результаты опубликовало агентство TelecomDaily. В онлайн-опросе 14–24 октября участвовали 2000 совершеннолетних владельцев Android-смартфонов.

При этом по установке и обновлению приложений Google Play сохраняет преимущество: им пользуются 87% респондентов, RuStore — 82%. Магазины могут спокойно соседствовать на одном устройстве.

Платящий игрок, по оценке исследователей, расходует около 1000 рублей в месяц и совершает в среднем 2,6 покупки. Средняя сумма последней покупки составила 710 рублей, медианная — 500 рублей. Чаще всего деньги уходят на подписки и премиум-доступ, покупку игр и внутриигровых предметов.

Самым популярным способом оплаты приложений стала СБП: её использовали около 70% плательщиков. Банковские карты назвали 51%.

Объявлять RuStore победителем всего рынка, само собой, рано но в борьбе за привычку оплачивать российская площадка уже выглядит убедительно.

RSS: Новости на портале Anti-Malware.ru