



Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Вектор атаки TunnelCrack позволяет вытащить трафик за пределы VPN

Несколько векторов, связка из которых получила имя TunnelCrack, играют на руку кибершпионам. Например, с помощью TunnelCrack злоумышленники при определённых обстоятельствах могут вытащить трафик жертвы за пределы зашифрованных VPN.

О технике рассказала группа учёных из Нью-Йоркского университета. Специалисты не только объяснили, как может TunnelCrack выступать в атаках, но и опубликовали демонстрационные эксплойты.

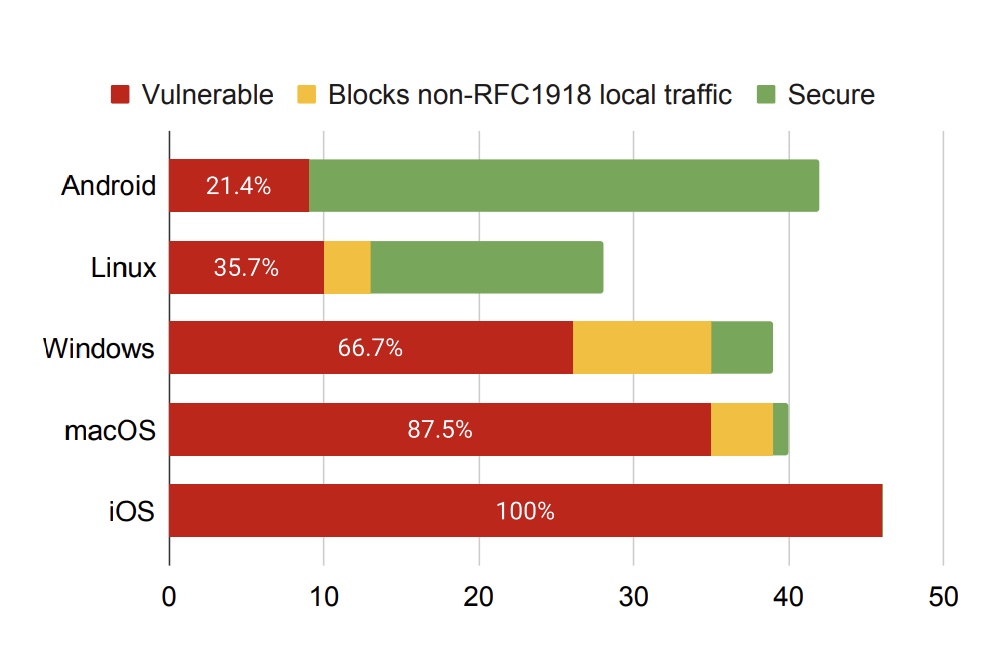
Согласно отчёту (PDF), затронут каждый VPN-продукт, установленный как минимум на одном устройстве. В общей сложности исследователи изучили 60 VPN-клиентов и пришли к выводу, что все их iOS-версии уязвимы. Android, кстати, оказался больше защищён в этом смысле.

Фактически речь идёт о несанкционированной маршрутизации сетевого трафика жертвы за пределы защищённого VPN-туннеля. Такой подход позволит кибершпионам анализировать трафик и извлекать из него конфиденциальную информацию.

Обратите внимание, что TunnelCrack не будет представлять для вас проблемы, если вы шифруете соединение ещё до отправки через VPN-туннель. Например, при посещении веб-ресурса, использующего HTTPS, ваши данные должны быть недоступны для описанного экспертами метода.

Этот метод состоит из двух видов атаки, получивших имена LocalNet и ServerIP. На посвящённом TunnelCrack сайте исследователи пишут:

«На macOS- и iOS-устройствах с большой долей вероятности все VPN уязвимы. На Windows- и Linux-компьютерах уязвимо только большинство клиентов. Android оказалась самая защищённая ОС».

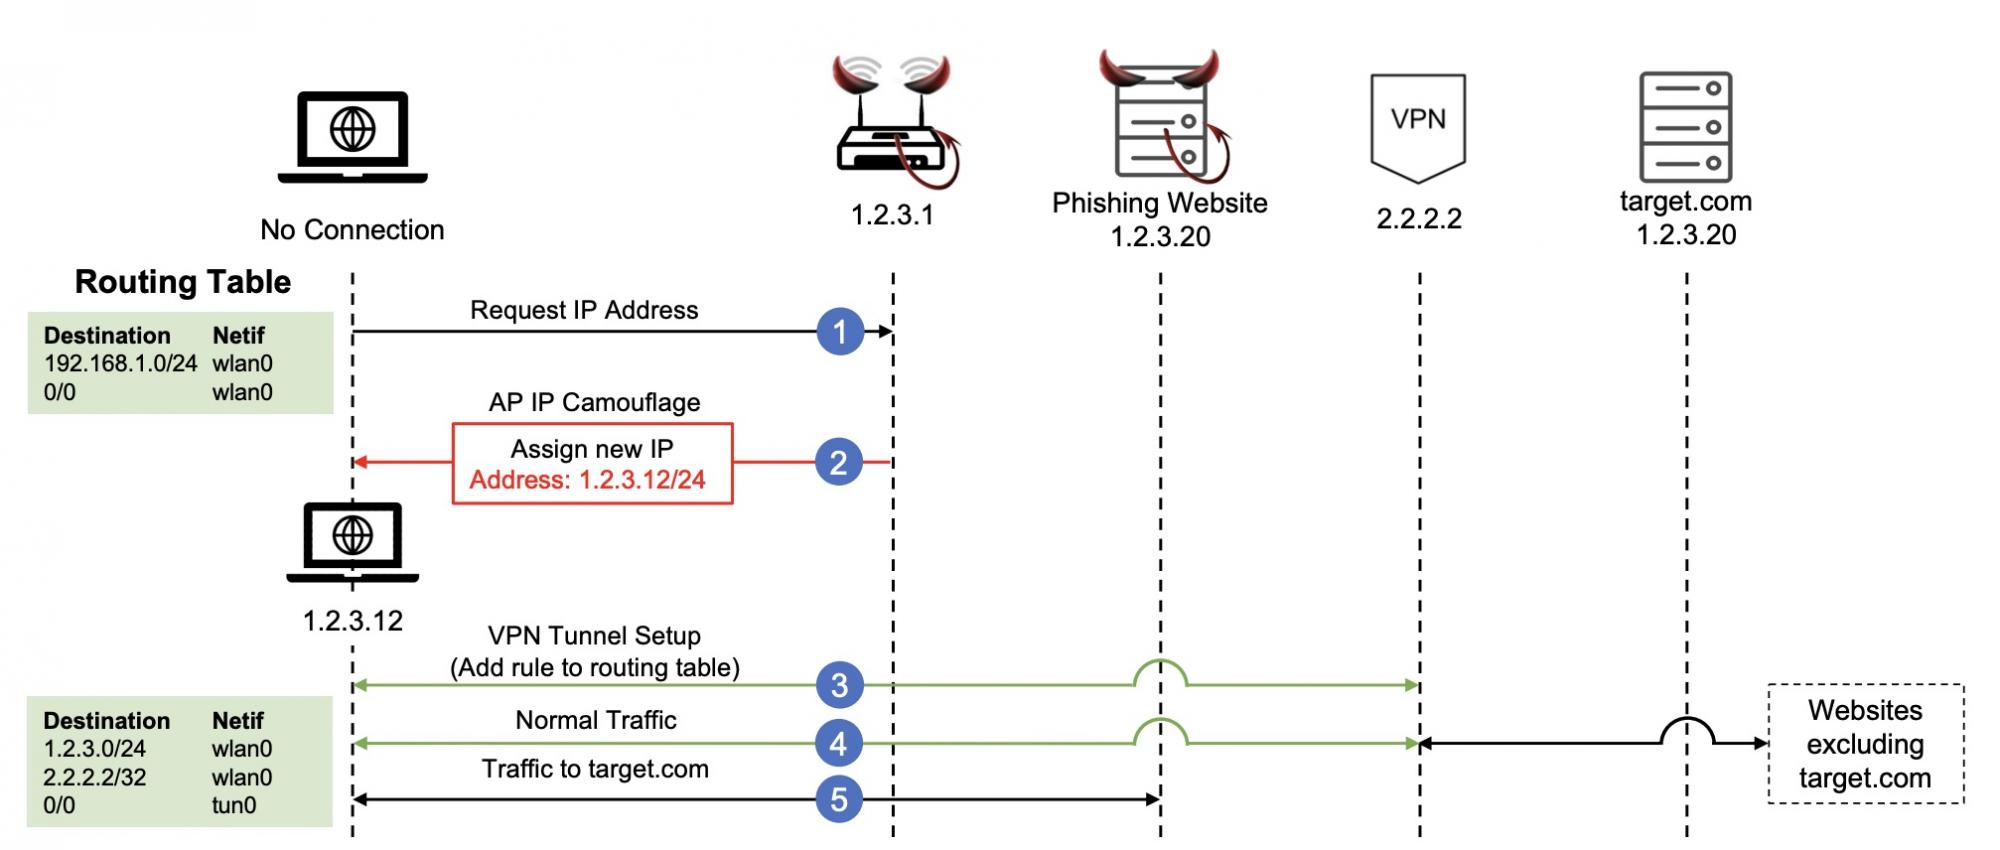
Для реализации атаки LocalNet злоумышленник должен создать Wi-Fi- или Ethernet-сеть и заставить жертву подключиться к ней. Когда это произойдёт, атакующий назначит общедоступный IP-адрес и подсеть устройству пользователя.

Если, положим, кибершпион хочет перехватить ваше соединение с IPv4-адресом 1.2.3.4 и присваивает девайсу, допустим, 1.2.3.10, может произойти, по словам экспертов, следующее:

«Поскольку большинство VPN-клиентов допускают прямой доступ к локальной сети, соединение жертвы с 1.2.3.4 будет идти прямо из 1.2.3.10 — через вредоносную сеть, а не через VPN-туннель».

Подпишитесь на новости

Старый iPhone в авиарежиме не стал безопасным сейфом для криптовалюты

Сбросить старый iPhone, отключить интернет и хранить на нём фразу восстановления криптокошелька — не значит надёжно защитить её. Основатель OneKey Иши Ван предупредил о рисках известных аппаратных уязвимостей старых моделей. Авиарежим не поможет, если атакующий получил сам телефон.

Предупреждение он опубликовал в X. Речь идёт об атаках с физическим доступом, а не о дистанционной краже кошелька через интернет.

Уязвимость checkm8 затрагивает поколения от iPhone 4S до iPhone X. Более новый usbliter8 охватывает чипы A12 и A13 — в частности, iPhone XS, XR, семейство iPhone 11 и SE второго поколения.

Проблемы позволяют нарушить цепочку доверенной загрузки и выполнить код до запуска iOS. Для usbliter8 требуется специальное USB-оборудование. Обычный сброс телефона уязвимость не устраняет: задействованный загрузочный код нельзя переписать стандартным обновлением.

Но важная оговорка: доступ к загрузчику сам по себе не расшифровывает содержимое кошелька. Код-пароль устройства, Secure Enclave и шифрование приложения остаются барьерами. Риск зависит от модели, версии системы, дополнительных уязвимостей и стойкости паролей.

Ван рекомендует не считать старый отключённый iPhone полноценным холодным хранилищем. Если фраза восстановления могла оказаться раскрыта, новый адрес внутри того же кошелька проблему не решит: потребуется новая фраза и перевод активов.

RSS: Новости на портале Anti-Malware.ru