



Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

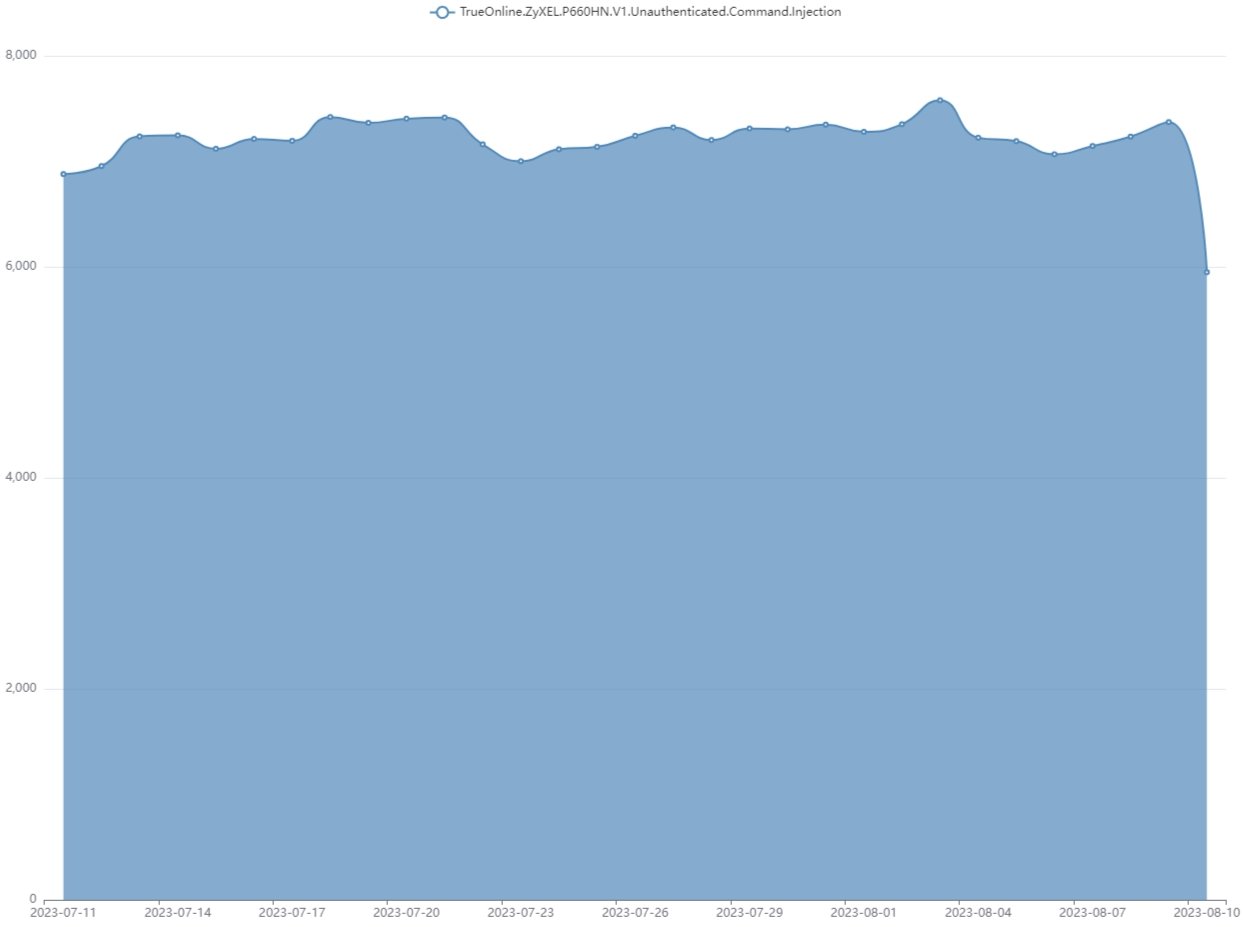
Ботнет Gafgyt увеличил число атак с эксплуатацией уязвимости в устаревших маршрутизаторах Zyxel P660HN-T1A. По данным Fortinet, в день насчитываются тысячи таких кибератак.

Речь идет о критической бреши под идентификатором CVE-2017-18368, которая получила 9,8 балла по шкале CVSS. Она затрагивает функцию Remote System Log и позволяет внедрить команды неаутентифицированному пользователю.

Самое интересное, что уязвимость получила патч в 2017 году, а Zyxel неоднократно предупреждала о необходимости установить заплатки. Тем не менее успешные атаки продолжаются, что говорит о наличие в Сети дырявых устройств.

Специалисты Fortinet в настоящее время наблюдают в среднем 7100 атак ежедневно. Такой темп киберпреступники взяли в начале июля 2023 года и держат до сих пор.

«На момент 7 августа 2023-го FortiGuard Labs продолжает отслеживать кибератаки с эксплуатацией пятилетней уязвимости. Мы уже заблокировали попытки проникновения более чем на тысячу устройств», — гласит отчет экспертов.


Агентство по кибербезопасности и защите инфраструктуры США (CISA), кстати, тоже предупреждало об эксплуатации CVE-2017-18368. А Zyxel опубликовала свои рекомендации здесь.

Подпишитесь на новости

ГосВПН и радар ДПС оказались приманками для установки Android-трояна

Обещают показать экипажи ДПС, камеры и бензин на заправках, а устанавливают загрузчик Android-трояна. Ф6/F6 обнаружила приложение-приманку «ДПС радар. Топливо онлайн», через которое распространяют ZloyRAT. Полезные для водителя функции здесь работают прежде всего на интересы злоумышленников.

На том же сайте предлагали «Радар БПЛА» и GosuVPN — якобы бесплатный государственный VPN.

По данным F6, за этими названиями тоже скрывались дропперы: программы, устанавливающие на устройство другие вредоносные программы.

ZloyRAT собирает контакты, входящие СМС и пуш-уведомления, позволяет отправлять сообщения и USSD-команды, а также совершать звонки без ведома владельца. После запуска приложение запрашивает доступ к СМС, контактам и управлению звонками.


Для маскировки троян открывает легитимный сайт. Пользователь видит знакомую страницу, пока программа занимается своими делами. В списке интересующих её приложений есть более 60 российских банковских и финансовых сервисов, а также маркетплейсы, госсервисы и Telegram.


По обращению CERT F6 вредоносный сайт заблокировали в России. Однако сама приманка легко меняет адрес и название.


Компания рекомендует не устанавливать APK по ссылкам из чатов и проверять запрашиваемые права.

RSS: Новости на портале Anti-Malware.ru