



Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

Вредонос Gafgyt эксплуатирует пятилетнюю уязвимость в роутерах Zyxel

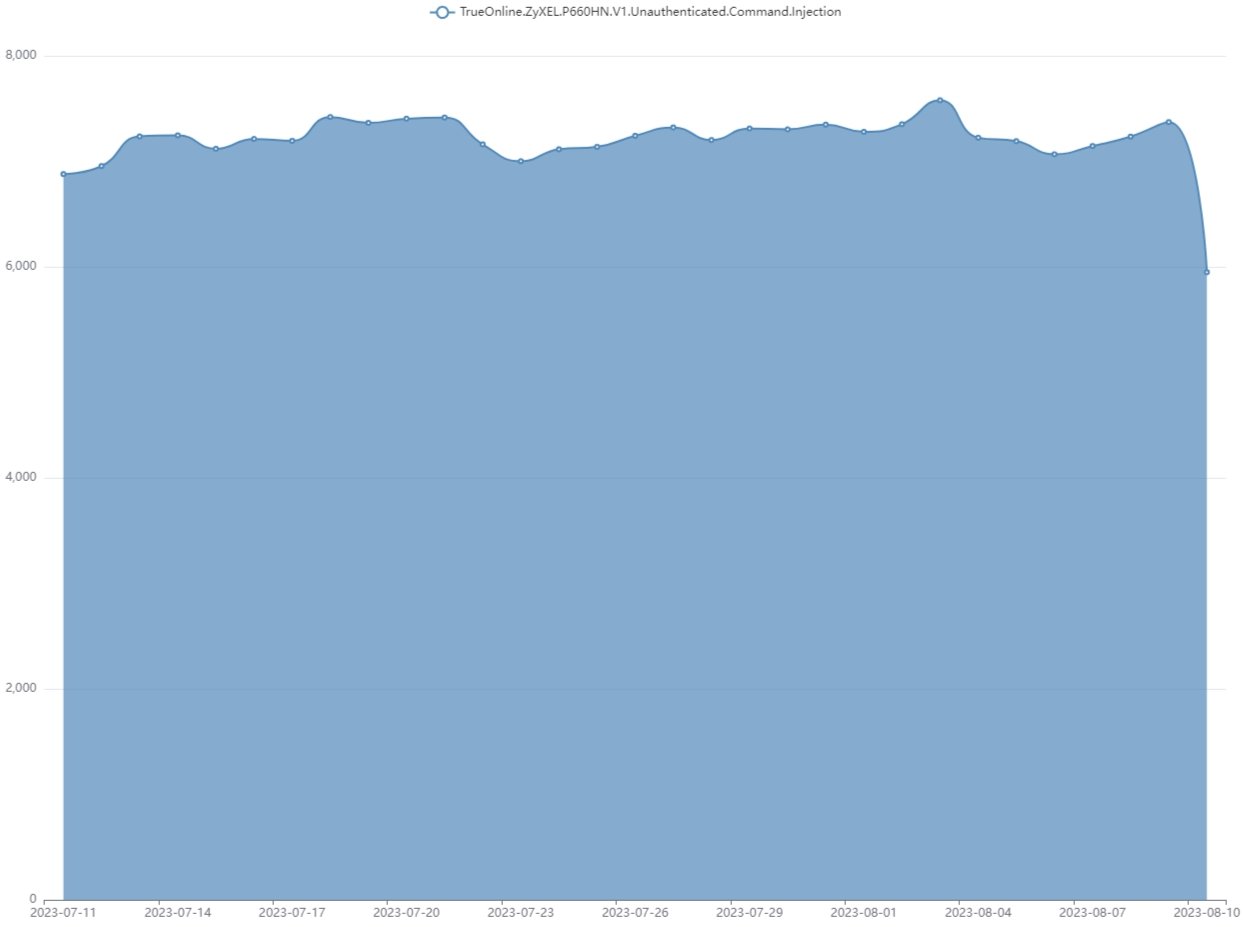
Ботнет Gafgyt увеличил число атак с эксплуатацией уязвимости в устаревших маршрутизаторах Zyxel P660HN-T1A. По данным Fortinet, в день насчитываются тысячи таких кибератак.

Речь идет о критической бреши под идентификатором CVE-2017-18368, которая получила 9,8 балла по шкале CVSS. Она затрагивает функцию Remote System Log и позволяет внедрить команды неаутентифицированному пользователю.

Самое интересное, что уязвимость получила патч в 2017 году, а Zyxel неоднократно предупреждала о необходимости установить заплатки. Тем не менее успешные атаки продолжаются, что говорит о наличие в Сети дырявых устройств.

Специалисты Fortinet в настоящее время наблюдают в среднем 7100 атак ежедневно. Такой темп киберпреступники взяли в начале июля 2023 года и держат до сих пор.

«На момент 7 августа 2023-го FortiGuard Labs продолжает отслеживать кибератаки с эксплуатацией пятилетней уязвимости. Мы уже заблокировали попытки проникновения более чем на тысячу устройств», — гласит отчет экспертов.


Агентство по кибербезопасности и защите инфраструктуры США (CISA), кстати, тоже предупреждало об эксплуатации CVE-2017-18368. А Zyxel опубликовала свои рекомендации здесь.

Подпишитесь на новости

Android-шпион uCreator пробирается из изменённых сборок Telegram, WeChat

Переписку необязательно красть через поддельный экран входа, ведь можно встроиться в само приложение. Исследователь Ovi разобрал uCreator, также известную как YingGai, — коммерческую Android-платформу для слежки и управления приложениями. В изученных образцах есть функции перехвата сообщений, кодов и данных аккаунтов без получения root.

Технические находки и ограничения анализа автор опубликовал в исследовании uCreator.

Один путь заражения — изменённые сборки Telegram, WeChat и GCash, устанавливаемые из сторонних источников. Другой — контейнер Onion Box, внутри которого запускается нужное приложение. Дополнительные модули могут загружаться уже после установки.

Дальше вредоносный код работает внутри процесса приложения. В Telegram он способен обращаться к открытой базе сообщений через интерфейсы самого клиента. В коде также обнаружены возможности перехвата пароля двухэтапной проверки и сокрытия собственной сессии.


За мобильными компонентами стоит инфраструктура с облачной панелью для разных заказчиков. Открытый GitLab позволил изучить часть серверного кода и историю разработки.

Число пострадавших неизвестно. Работоспособность всей цепочки на Android 17 тоже не подтверждена: у захваченного движка есть проблемы совместимости.

Обычный мессенджер при этом может выглядеть вполне обычно. Поэтому улучшенный Telegram из случайного APK — очень красный флаг.

RSS: Новости на портале Anti-Malware.ru