



Вектор атаки Inception сливает данные из всех процессоров AMD Zen

Вектор атаки Inception сливает данные из всех процессоров AMD Zen

Вектор атаки Inception сливает данные из всех процессоров AMD Zen

Новый вектор атаки получивший имя Inception, может позволить непривилегированному процессу получить конфиденциальные данные и «секреты». Проблема затрагивает всю линейку процессоров AMD Zen, включая последние модели.

Как это часто бывает с большинством современных CPU, здесь проблема опять кроется в спекулятивном выполнении. Функция, предназначенная для повышения производительности, на самом деле создаёт лазейку для атак.

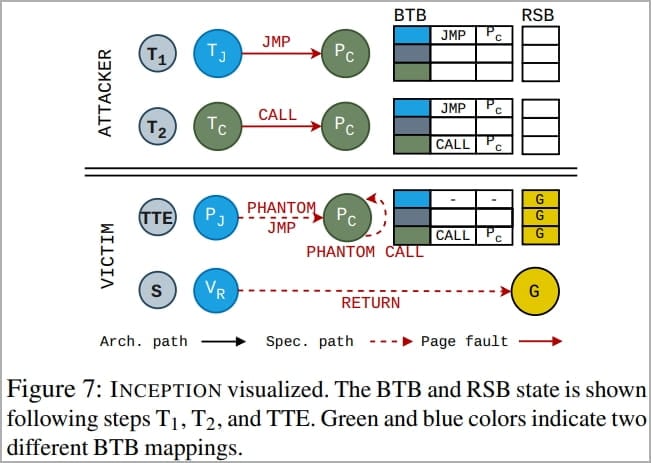
Исследователи из Швейцарской высшей технической школы Цюриха использовали в связке два старых вектора — Phantom speculation (CVE-2022-23825) и Training in Transient Execution — для создания нового метода Inception.

Phantom speculation позволяет атакующим задействовать неверные прогнозы без наличия ветви в источнике. Это создаёт так называемый отрезок спекулятивного выполнения (transient window) для произвольных XOR-инструкций.

Training in Transient Execution, в свою очередь, представляет собой манипулирование неверными прогнозами с помощью внедрения новых прогнозов в предсказатель переходов. Это позволяет создать эксплуатируемые спекулятивные выполнения.

Новый вектор Inception, который отслеживают под идентификатором CVE-2023-20569, соединяет в себе две вышеописанные техники. В случае его использования злоумышленник может добиться переполнения буфера целевым адресом, находящимся под контролем атакующего.

В результате открывается лазейка для перехвата данных из непривилегированных процессов, запущенных на любом CPU AMD Zen.


Утечка возможна даже в том случае, если на компьютере установлены все средства защиты от известных атак через спекулятивное выполнение (вроде Spectre). Более того, скорость извлечения данных с помощью Inception составила 39 байтов в секунду: пароль в 16 символов можно вытащить за полсекунды.


Напомним, сегодня же мы сообщали о похожем векторе, но уже для современных линеек процессоров Intel — Downfall.

Подпишитесь на новости

Avanpost вывела Identity Cloud на рынок, первым партнёром стал CURATOR

Защита корпоративного входа переезжает в облако. Avanpost запустила коммерческую эксплуатацию Identity Cloud — сервиса многофакторной аутентификации и единого входа для сотрудников и подрядчиков. Первым партнёром, развернувшим платформу у себя, стал CURATOR: он предлагает её под брендом CURATOR.IDENTITY.

Avanpost Identity Cloud позволяет подключать защиту доступа по подписке, без отдельного тяжёлого проекта по развёртыванию ядра IAM.

После тестирования с июня по октябрь сервис выходит на рынок со стоимостью от 168 рублей за пользователя в месяц.

Тарифы есть под разные задачи. Start предназначен для базовой защиты VPN и веб-приложений: второй фактор и единый вход. Expert добавляет контекстную аутентификацию, оценку риска, правила для групп и аварийный вход. E-passport ориентирован на бесшовный доступ между разными типами приложений и криптографическую защиту сессий.

 

Zero Trust предполагает проверку устройств и непрерывную оценку доверия; на сайте этот тариф пока отмечен как предстоящий. Часть возможностей старших пакетов тоже появится позднее.

Рыночный контекст показательный: за рубежом облачная идентификация давно стала самостоятельным сегментом. В России направление пока заметно скромнее — но говорить, что до запуска его вообще не существовало, было бы перебором.

Для каждого клиента предусмотрен отдельный контур с собственной базой данных. Внутренние системы подключаются через Access Bridge: инфраструктурные секреты остаются у заказчика, а офлайн-аутентификация предусмотрена на случай потери связи с облаком.

Партнёрам доступны две модели: перепродавать сервис Avanpost либо развернуть платформу в своей инфраструктуре и продавать под собственным брендом, как сделал CURATOR.

RSS: Новости на портале Anti-Malware.ru