



SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

SentinelLabs: ВПК НПО Машиностроения атаковали хакеры из КНДР

За кибератакой на «ВПК „НПО машиностроения“», одно из ведущих ракетно-космических предприятий России, стоит северокорейская группировка ScarCruft. К такому выводу пришли исследователи из команды SentinelLabs.

В отчёте специалистов по кибербезопасности приводится информация о том, что кибергруппа ScarCruft взломала почтовый сервер и ИТ-системы российского предприятия. Злоумышленникам якобы удалось установить бэкдор «OpenCarrot», который обеспечил удалённый доступ.

Основная цель киберпреступников для SentinelLabs пока непонятна, однако сама группа ScarCruft (APT37) известна своими операциями кибершпионажа. Как правило, её участники крадут внутренние данные жертвы и ведут за ней наблюдение.

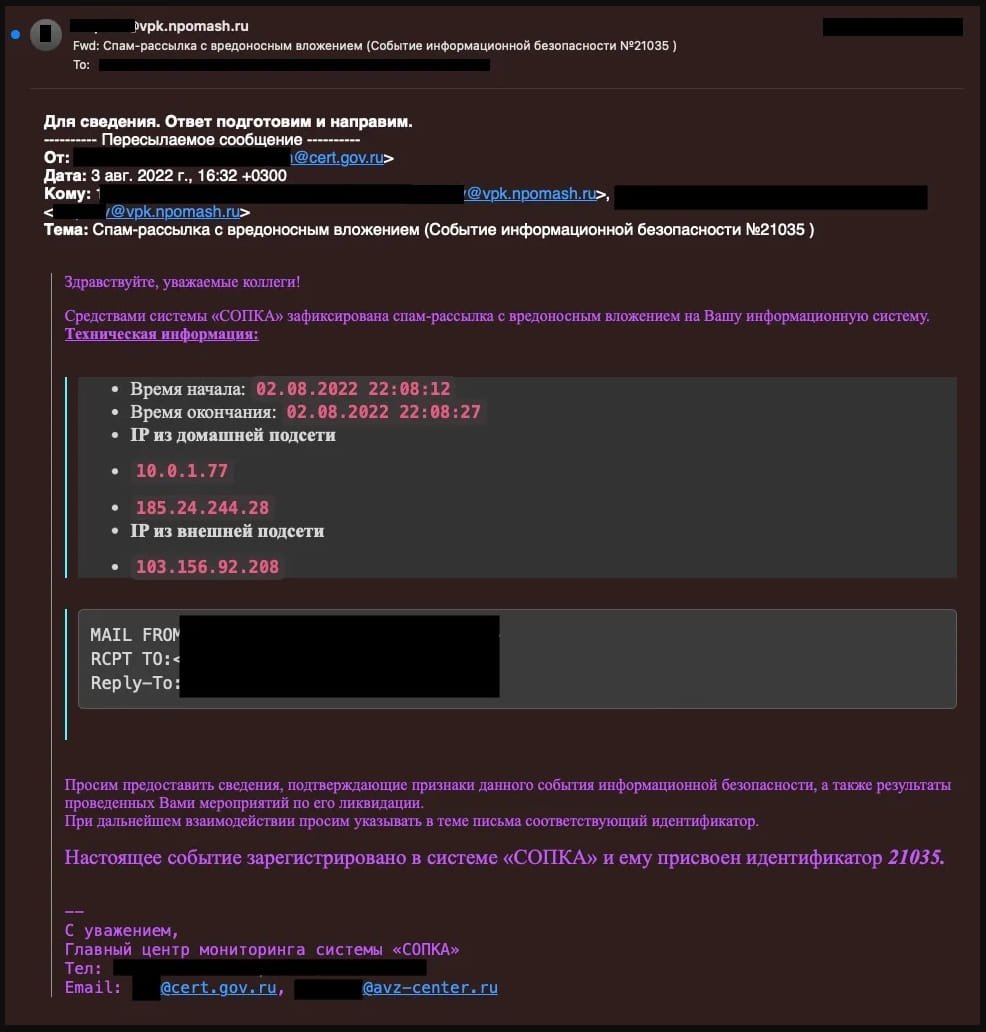
К выводу о причастности северокорейских хакеров эксперты пришли после анализа слитых у «ВПК „НПО машиностроения“» электронных писем. Помимо другой конфиденциальной информации, в них содержались переписки ИТ-сотрудников, упоминавших киберинцидент в середине мая 2022 года.

Собственное расследование SentinelLabs показало куда более серьёзный уровень проникновения киберпреступников, чем предполагали изначально в  ракетно-космическом предприятии.


Согласно полученным письмам, айтишники НПО обсуждали подозрительную сетевую активность и передачу данных между процессами, запущенными на внутренних устройствах, и внешними серверами.

Анализируя эту активность, сотрудники вышли на вредоносный DLL-файл, который каким-то образом проник во внутренние системы. По словам SentinelLabs, представители «ВПК „НПО машиностроения“» связались с поставщиком антивируса, чтобы выяснить, как именно вредонос попал внутрь периметра.

Исследователи также изучили IP-адреса и индикаторы компрометации (IoC), которые удалось вытащить из электронных переписок, что помогло вычислить «главного виновника» — бэкдор OpenCarrot.

Ранее OpenCarrot связывали с деятельностью группировки Lazarus, которая также корнями уходит в КНДР. В общей сложности зловред поддерживает 25 команд и может выполнять в системе следующие задачи:

  • Разведка: пересчёт атрибутов файлов и процессов, сканирование ICMP-пингование хостов в диапазонах IP-адресов на доступность и наличие открытых TCP-портов.
  • Вмешательство в работу файловой системы и процессов: завершение процесса, внедрение библиотеки, удаление файлов, переименование и модификация временных меток.
  • Управление связью с командным сервером, завершение и создание новых каналов связи, изменение конфигурации вредоноса и пр.
Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru