



В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

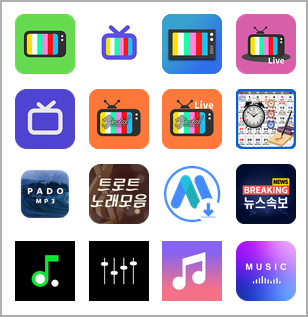
В Google Play Store проникли 43 нежелательных Android-приложения, которые успели установить 2,5 млн пользователей. Попав на устройство, этот софт начинал выводить рекламные объявления, причём делал это при выключенном дисплее, расходуя таким образом заряд аккумулятора.

На сомнительные программы обратили внимание специалисты McAfee Mobile Research Team, после чего незамедлительно сообщили о них Google — на лицо было нарушение политик Play Store.

Авторы приложений позиционировали их в магазине как новостные агрегаторы и софт для стриминга. Однако эксперты признают, что замаскировать адваре можно под софт любой категории.

Основная проблема с такими программами заключается в том, что они существенно влияют на заряд батареи мобильного устройства. Кроме того, пользователь может столкнуться с выросшим трафиком и дополнительными расходами.


В отчёте McAfee исследователи говорят о том, что разработчики спрятали адваре непосредственно в различных загрузчиках музыки, календарях, новостных приложениях и ТВ-плеерах.

После установки на смартфоне приложения выжидали несколько недель, а уже потом активировали вредоносную активность. В результате пользователь не всегда мог связать странное поведение с инсталляцией именно этого софта.

Конфигурацией этих адваре можно управлять удалённо с помощью Firebase Storage или Messaging. Вредоносы, кстати, также просят владельца мобильного устройства внести их в список исключений функции экономии расхода заряда батареи.

Последнее нужно приложениям для того, чтобы выводить рекламу при выключенном дисплее.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru