



В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

В Google Play пробрались 43 Android-адваре и набрали 2,5 млн установок

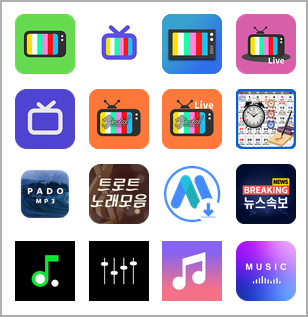
В Google Play Store проникли 43 нежелательных Android-приложения, которые успели установить 2,5 млн пользователей. Попав на устройство, этот софт начинал выводить рекламные объявления, причём делал это при выключенном дисплее, расходуя таким образом заряд аккумулятора.

На сомнительные программы обратили внимание специалисты McAfee Mobile Research Team, после чего незамедлительно сообщили о них Google — на лицо было нарушение политик Play Store.

Авторы приложений позиционировали их в магазине как новостные агрегаторы и софт для стриминга. Однако эксперты признают, что замаскировать адваре можно под софт любой категории.

Основная проблема с такими программами заключается в том, что они существенно влияют на заряд батареи мобильного устройства. Кроме того, пользователь может столкнуться с выросшим трафиком и дополнительными расходами.


В отчёте McAfee исследователи говорят о том, что разработчики спрятали адваре непосредственно в различных загрузчиках музыки, календарях, новостных приложениях и ТВ-плеерах.

После установки на смартфоне приложения выжидали несколько недель, а уже потом активировали вредоносную активность. В результате пользователь не всегда мог связать странное поведение с инсталляцией именно этого софта.

Конфигурацией этих адваре можно управлять удалённо с помощью Firebase Storage или Messaging. Вредоносы, кстати, также просят владельца мобильного устройства внести их в список исключений функции экономии расхода заряда батареи.

Последнее нужно приложениям для того, чтобы выводить рекламу при выключенном дисплее.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru