



Google упростит удаление ваших личных данных из поисковой выдачи

Google упростит удаление ваших личных данных из поисковой выдачи

Google упростит удаление ваших личных данных из поисковой выдачи

Google планирует в скором времени упростить процесс удаления персональных данных и изображений пользователей из поисковой выдачи Google Search и приложения Google.

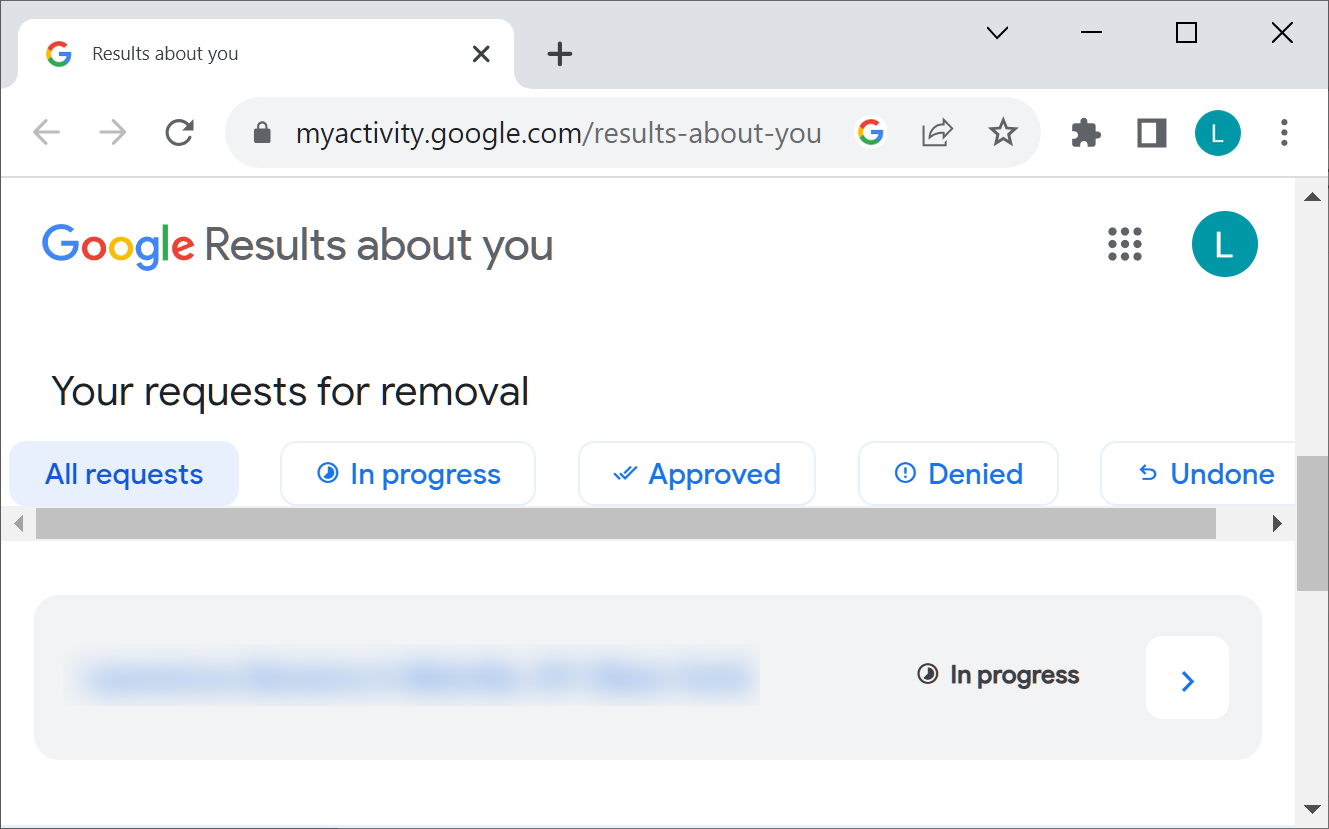
Для этого интернет-гигант будет использовать инструмент под названием «Results about you» («Результаты о вас»), который представили в мае 2022 года.

С помощью этого инструмента любой пользователь сможет сообщить корпорации о желании удалить свои персональные данные — телефонный номер, домашний адрес или имейл — из поисковой выдачи. Как отметили в Google, «Results about you» получит важное обновление, расширяющее функциональность и повышающее эффективность.

В частности, в скором времени инструмент будет сам уведомлять пользователей, если их личная информация выдается в поиске. После этого у юзеров будет возможность оперативно удалить ее.

«В ближайшие дни мы выпустим новый дашборд, который позволит вам узнать, содержит ли какая-либо поисковая выдача ваши личные данные. Если да, вы сможете запросить удаление этих сведений», — заявил Дэниел Роман из Google.


Чтобы получить доступ к упомянутому инструменту, нужно зайти в аккаунт Google и выбрать «Results about you»: goo.gle/resultsaboutyou.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru