



Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Бинарники Microsoft Office могут использоваться для загрузки вредоносов

Бинарники Microsoft Office могут использоваться для загрузки вредоносов

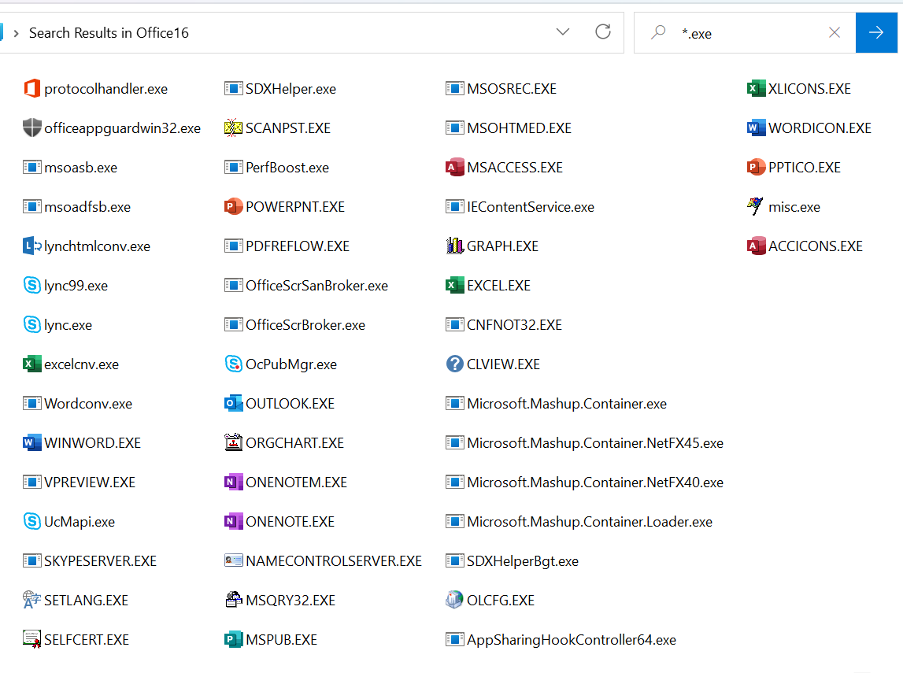
Специалисты пророчат скорое пополнение числа легитимных файлов в Windows, которые могут использоваться в киберпреступных целях. В частности, эксперты отмечают потенциальную угрозу исполняемых файлов Microsoft Outlook и Access, а также бинарников Microsoft Office.

Такие файлы называются LOLBAS — Living-off-the-Land Binaries and Scripts. Проблема в том, что эти родные для Windows файлы можно использовать для загрузки и запуска пейлоадов, не вызывая при этом срабатывания защитных механизмов.

На посвящённой LOLBAS странице перечислены более 150 бинарников, библиотек и скриптов, связанных с Windows. Все они в той или иной степени могут выполнять задачи злоумышленников.

Нир Чако, один из исследователей в Pentera, недавно заинтересовался поиском новых LOLBAS, а именно — пакетом Microsoft Office:


Он протестировал все исполняемые файлы и выделил три: MsoHtmEd.exe, MSPub.exe и ProtocolHandler.exe. По словам Чако, они могут использоваться для загрузки сторонних файлов, а значит, полностью попадают под определение LOLBAS.

Специалист поделился с изданием BleepingComputer видеороликом, в котором демонстрируется GET-запрос от MsoHtmEd, пытающийся загрузить тестовый файл:


«Используя такой автоматизированный метод, мы смогли выявить ещё шесть загрузчиков! В общей сложности — девять! Это, по сути, прирост в 30% к списку LOLBAS», — объясняет сам Чако.

Позже стало понятно, что Pentera нашла 11 новых файлов с функциональностью, позволяющей загрузить и запустить сторонний файл. Вот они:

LOLBAS Функциональность Статус в проекте LOLBAS
ProtocolHandler Скачивание Принято
MSPub Скачивание Принято
MsoHtmEd Скачивание, Выполнение Принято
PresentationHost Скачивание Принято
ConfigSecurityPolicy Скачивание Принято
InstallUtil Скачивание Принято
MSHta Скачивание Принято
Outlook Скачивание Отправлен запрос
MSAccess Скачивание Отправлен запрос
Sftp Выполнение Отправлен запрос
Scp Выполнение Отправлен запрос
Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru