



Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

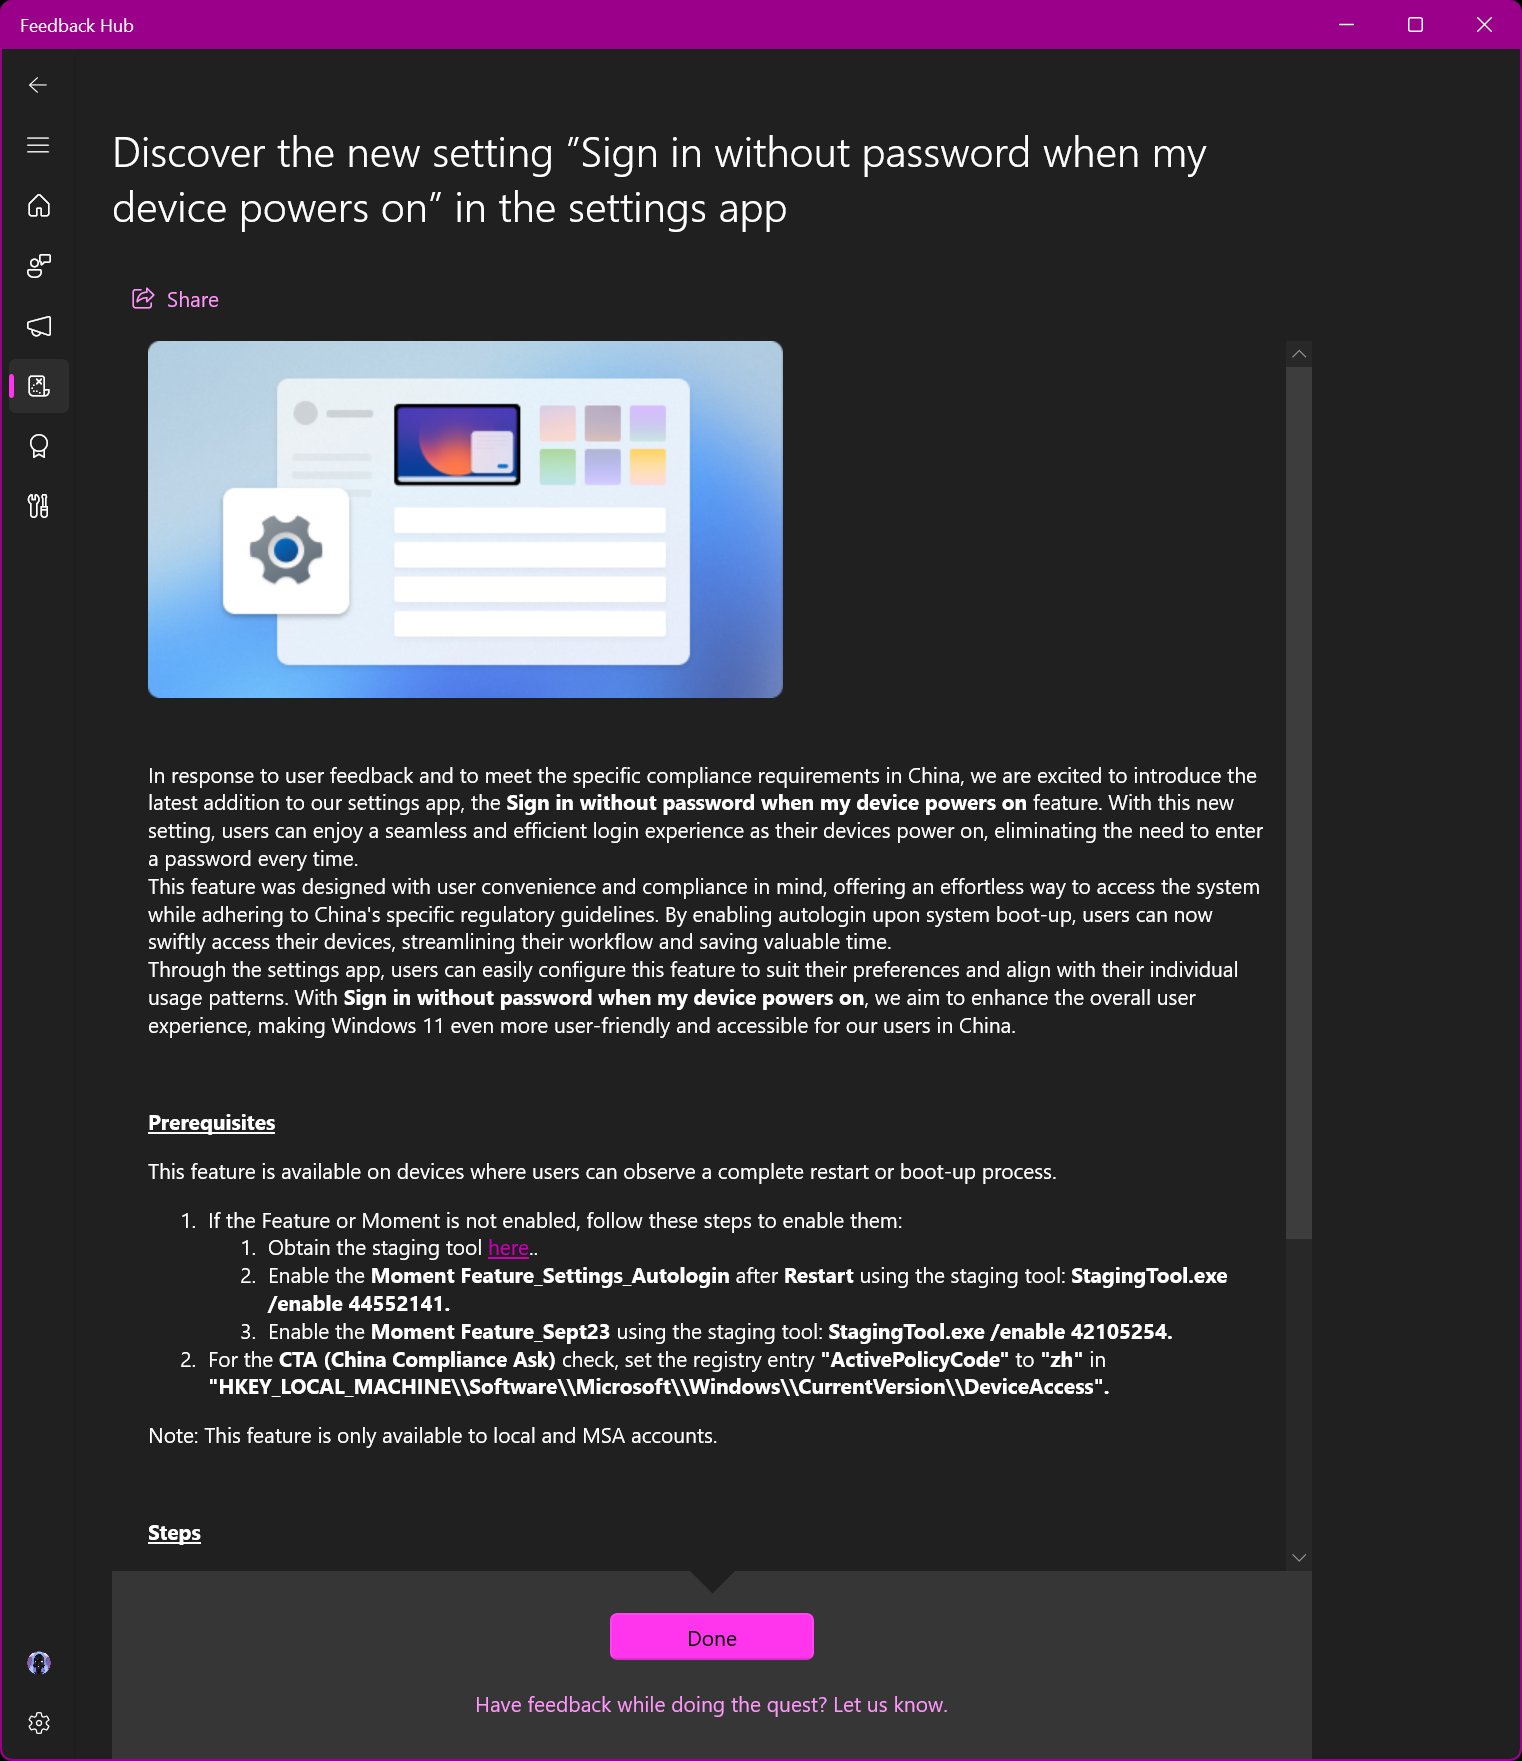
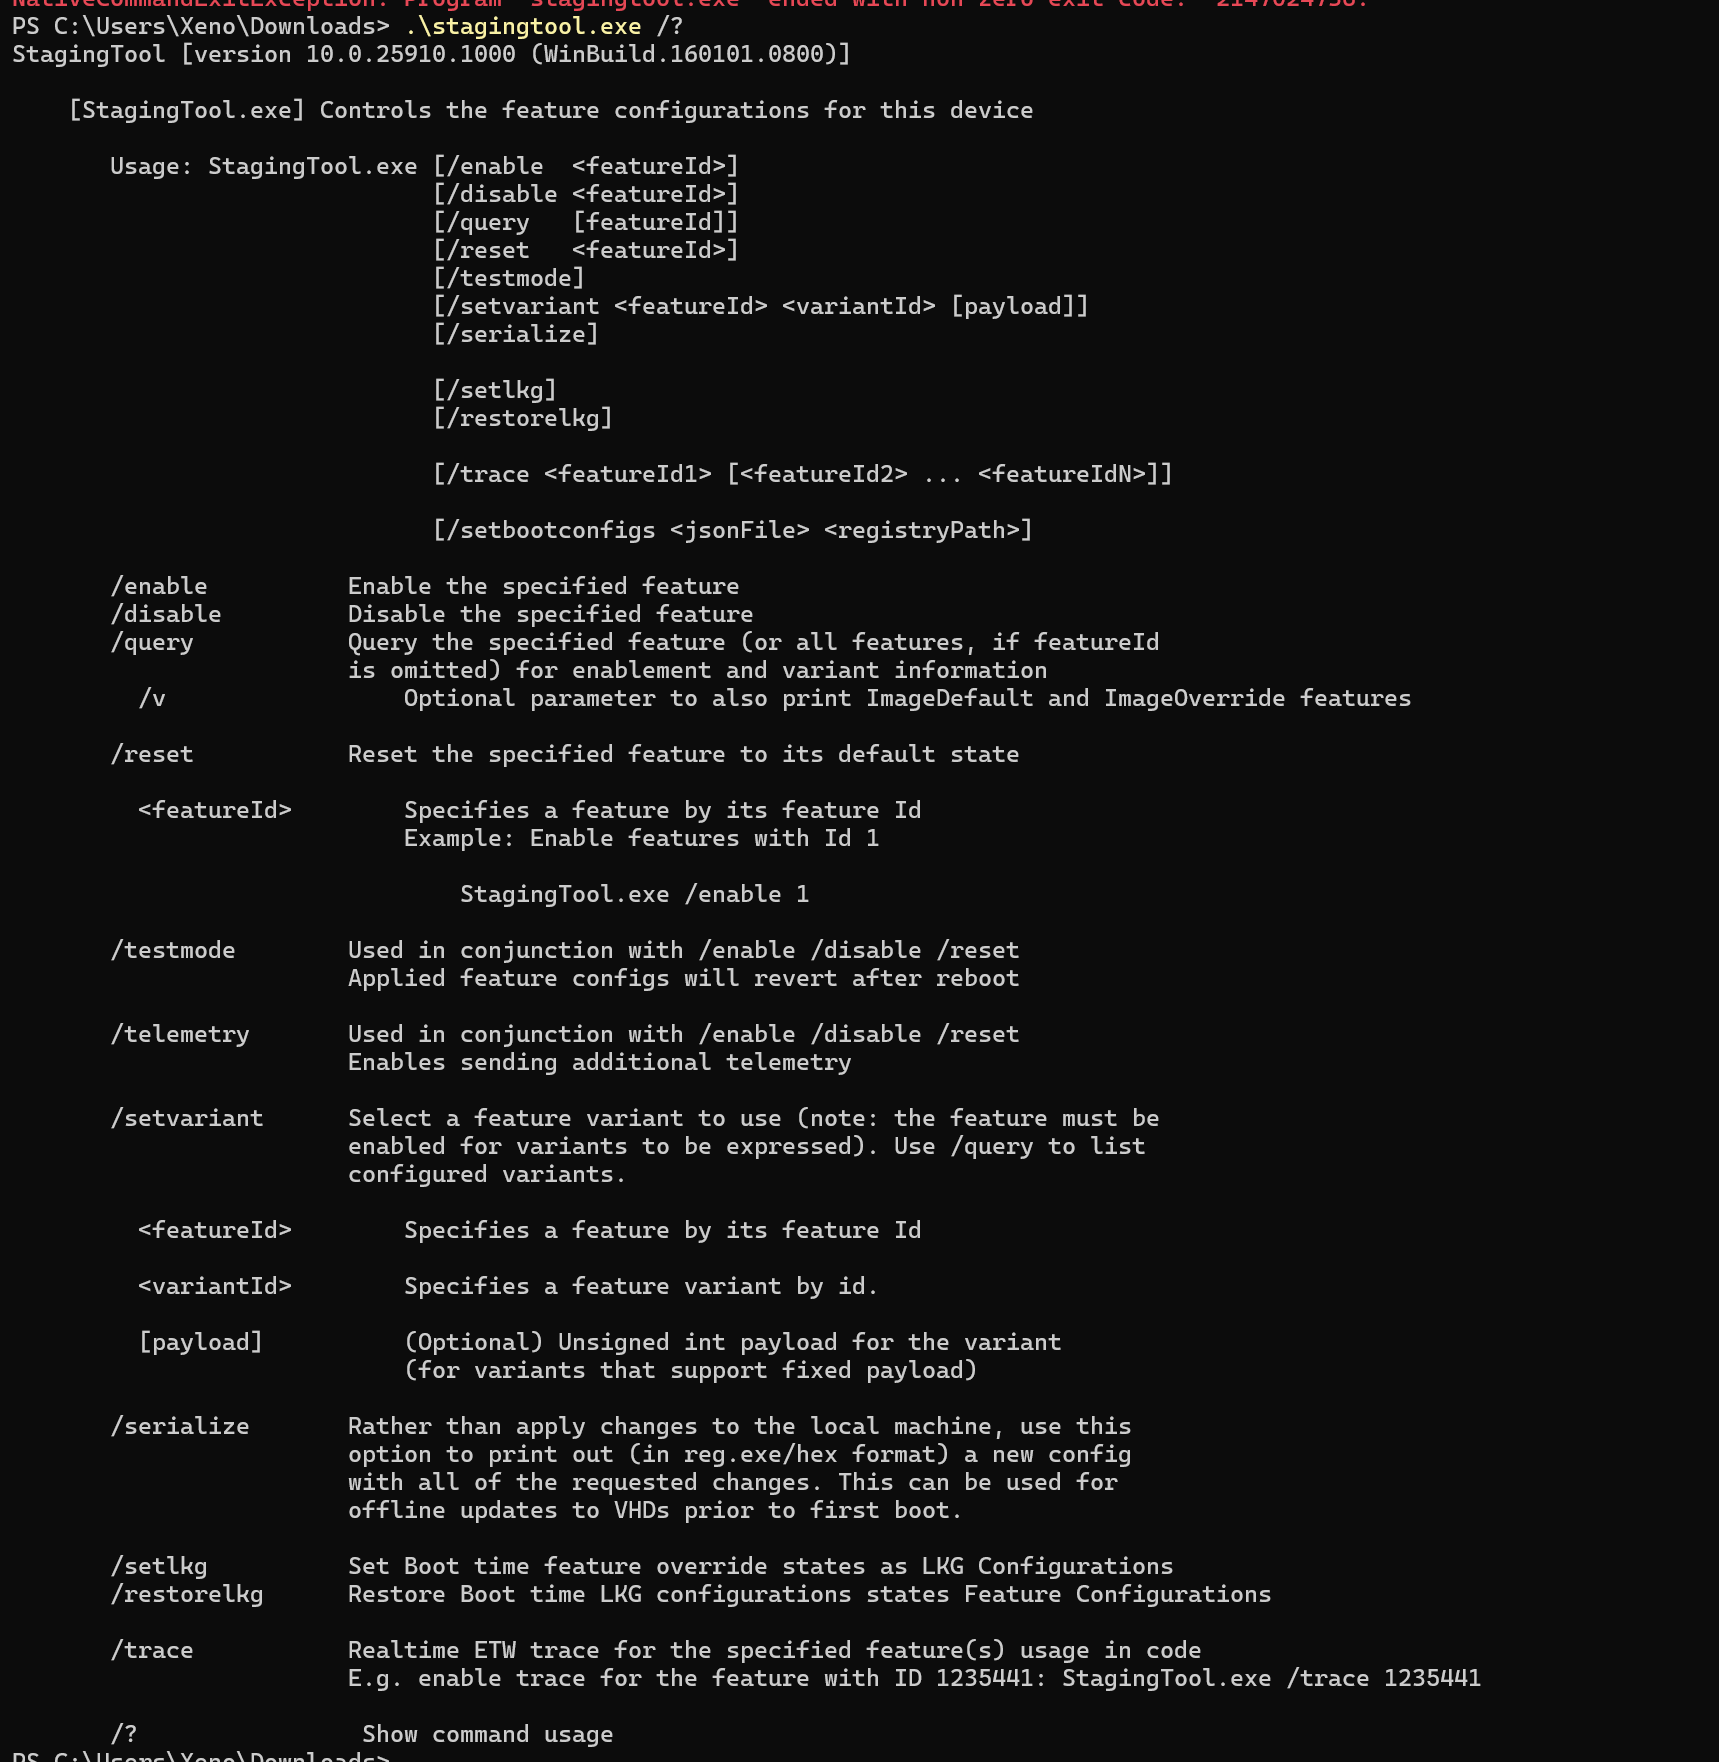
Microsoft умудрилась случайно слить внутреннее приложение «StagingTool», которое сотрудники используют для тестирования ещё невыпущенных и скрытых функций операционной системы Windows 11.

Как правило, Microsoft тестирует экспериментальные фичи в публичных бета-версиях, однако ранее энтузиастам приходилось полагаться на сторонние инструменты, чтобы получить доступ к скрытым функциям, которые корпорация открыла не всем тестерам.

Случайный «выпуск» StagingTool произошёл во время мероприятия Microsoft, на котором сотрудники просили больше обратной связи от бета-тестеров Windows 11. Разработчики хотят, чтобы им помогли разобраться с оставшимися багами перед крупным обновлением.

Напомним, апдейт запланирован на сентябрь, а операционная система наконец получит нативную поддержку 7-Zip, RAR и GZ.

Пользователь Twitter/X под ником XenoPanther на днях опубликовал пост, в котором указал на валидные ссылки, ведущие на StagingTool:


Несмотря на то что Microsoft убрала утилиту из общего доступа спустя несколько часов, сообщество уже начало активно делиться StagingTool. Стоит отметить, что этот софт по функциональности очень похож на стороннее приложение ViveTool. Именно последним ранее пользовались энтузиасты для получения доступа к скрытым фичам.

StagingTool — инструмент командой строки, позволяющий включить отдельные возможности операционной системы.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru