



Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

Microsoft случайно слила внутреннюю утилиту для теста фич Windows 11

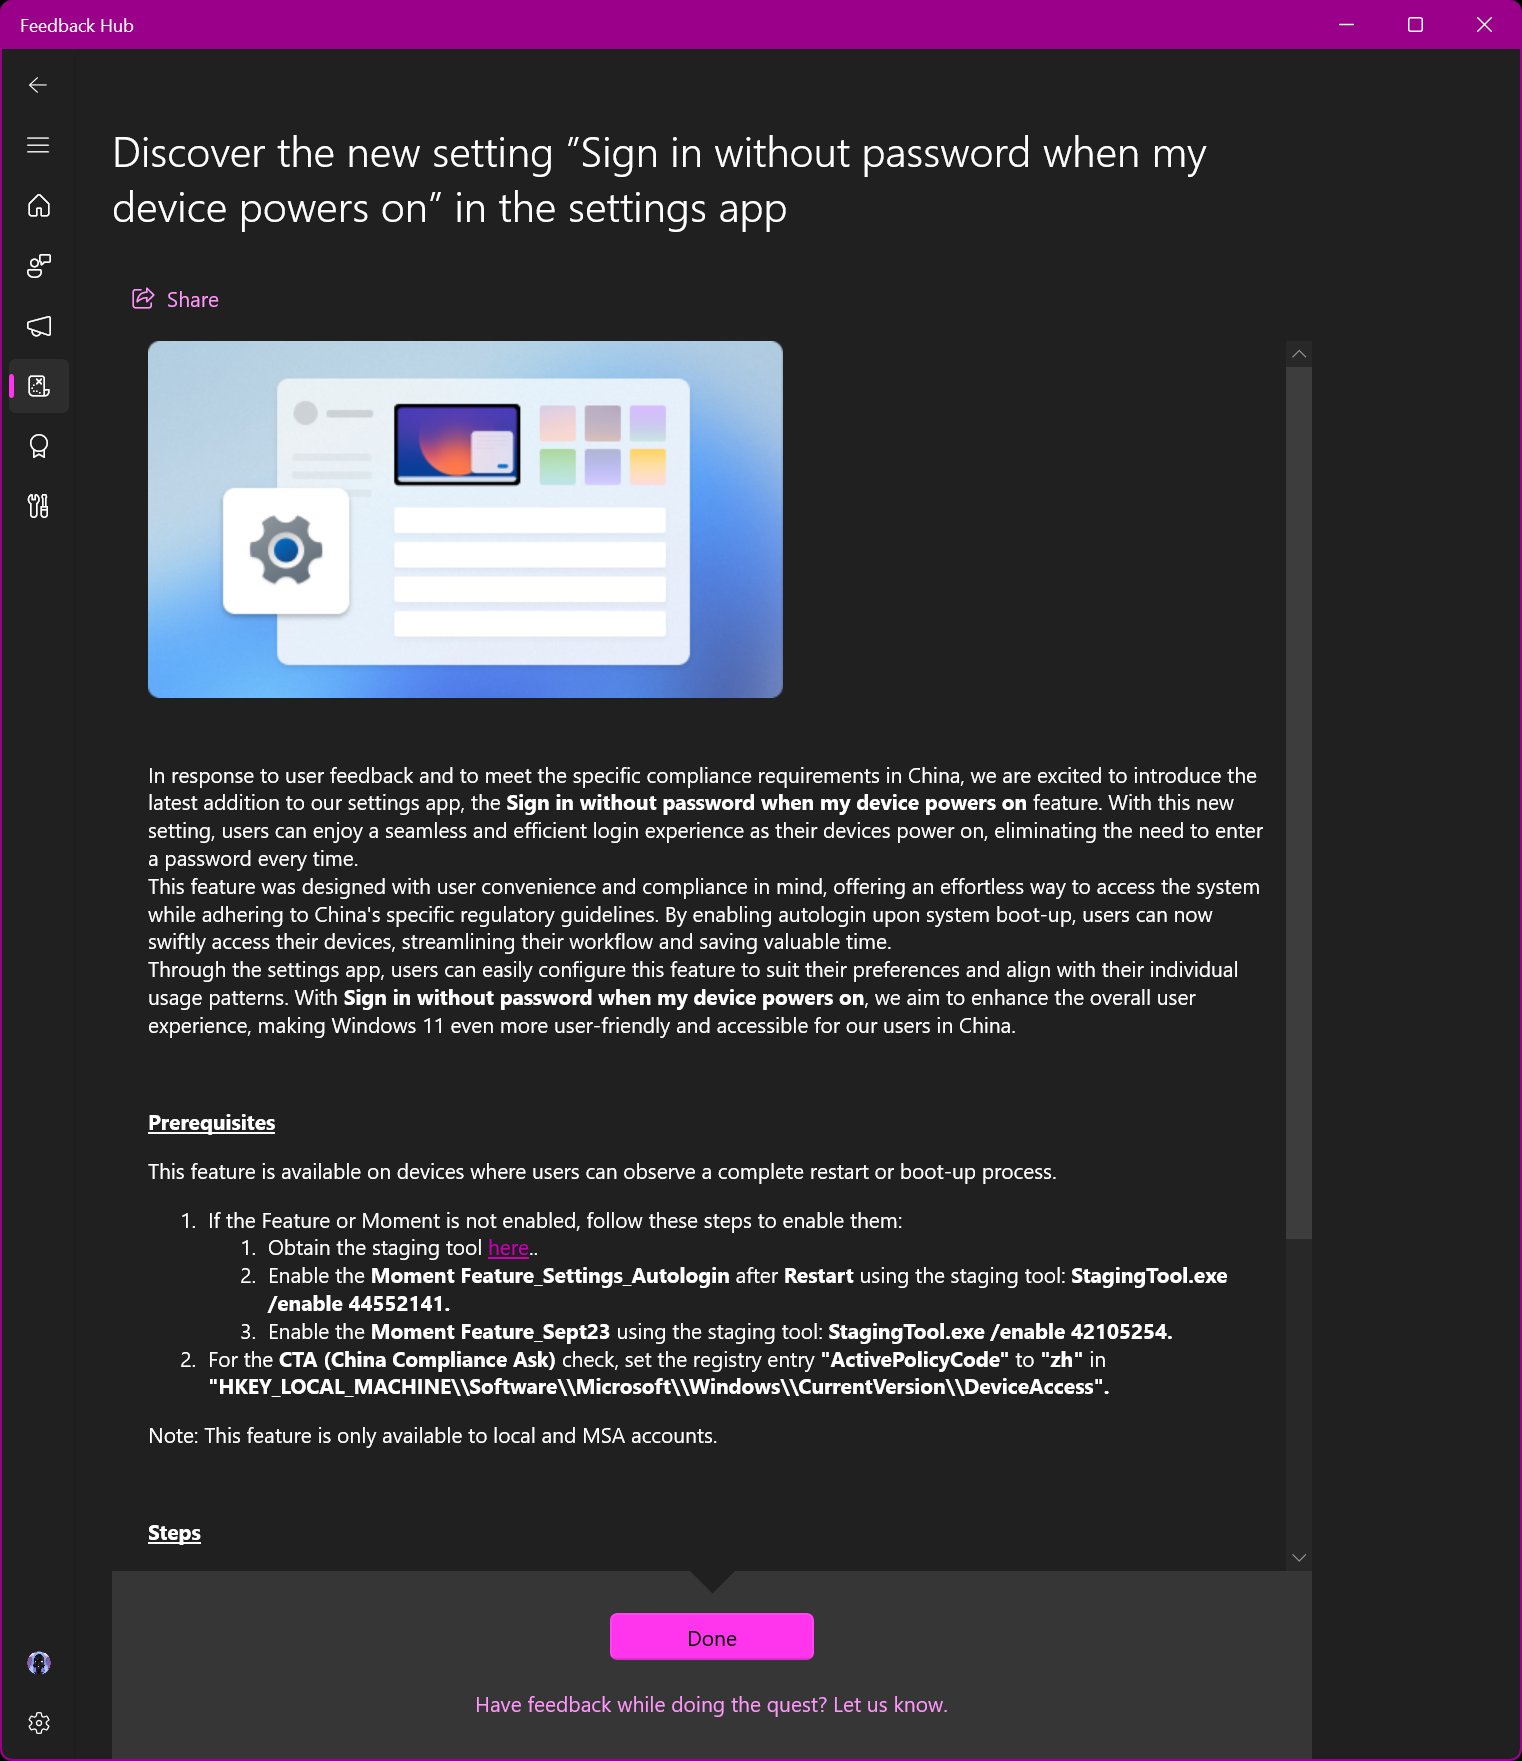
Microsoft умудрилась случайно слить внутреннее приложение «StagingTool», которое сотрудники используют для тестирования ещё невыпущенных и скрытых функций операционной системы Windows 11.

Как правило, Microsoft тестирует экспериментальные фичи в публичных бета-версиях, однако ранее энтузиастам приходилось полагаться на сторонние инструменты, чтобы получить доступ к скрытым функциям, которые корпорация открыла не всем тестерам.

Случайный «выпуск» StagingTool произошёл во время мероприятия Microsoft, на котором сотрудники просили больше обратной связи от бета-тестеров Windows 11. Разработчики хотят, чтобы им помогли разобраться с оставшимися багами перед крупным обновлением.

Напомним, апдейт запланирован на сентябрь, а операционная система наконец получит нативную поддержку 7-Zip, RAR и GZ.

Пользователь Twitter/X под ником XenoPanther на днях опубликовал пост, в котором указал на валидные ссылки, ведущие на StagingTool:


Несмотря на то что Microsoft убрала утилиту из общего доступа спустя несколько часов, сообщество уже начало активно делиться StagingTool. Стоит отметить, что этот софт по функциональности очень похож на стороннее приложение ViveTool. Именно последним ранее пользовались энтузиасты для получения доступа к скрытым фичам.

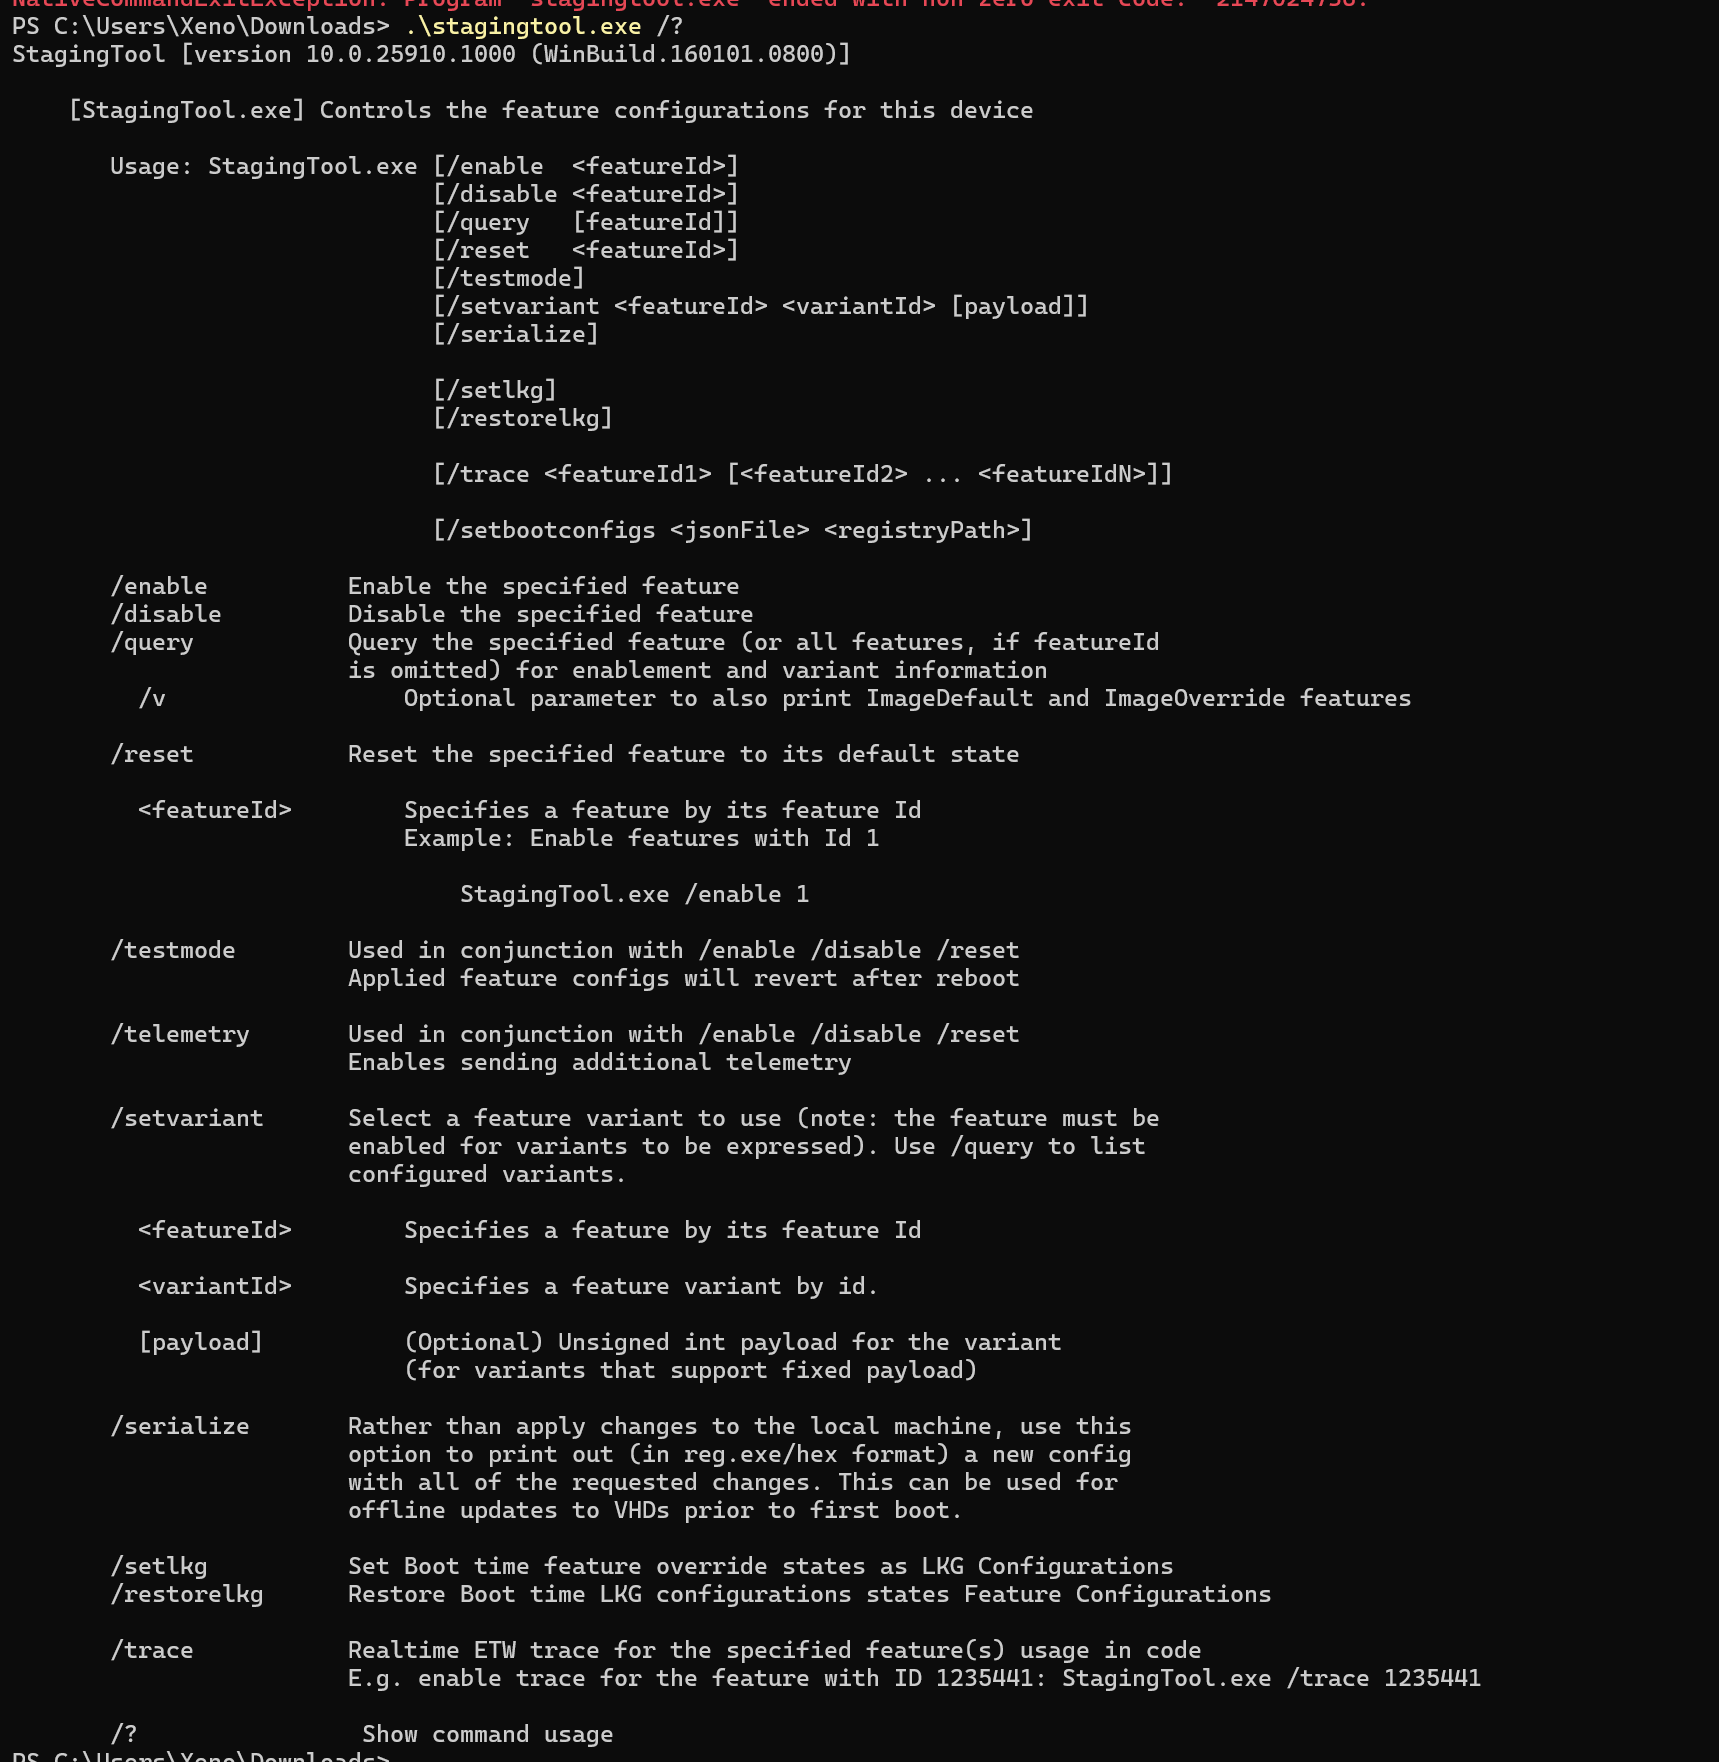
StagingTool — инструмент командой строки, позволяющий включить отдельные возможности операционной системы.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru