



Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Банковский Android-троян SpyNote проникает на смартфоны с помощью вишинга

Агрессивная киберпреступная кампания, развернувшаяся в июня и июле 2023 года, подсовывает владельцам мобильных устройств на Android банковского трояна SpyNote (другое имя — SpyMax).

О вредоносной активности, нацеленной на клиентов кредитных организаций в Европе, рассказали специалисты компании Cleafy.

«SpyNote попадает в категорию шпионского софта и распространяется через фишинговые или смишинговые кампании. На устройстве вредонос может открыть удаленный доступ оператору», — пишут исследователи в отчете.

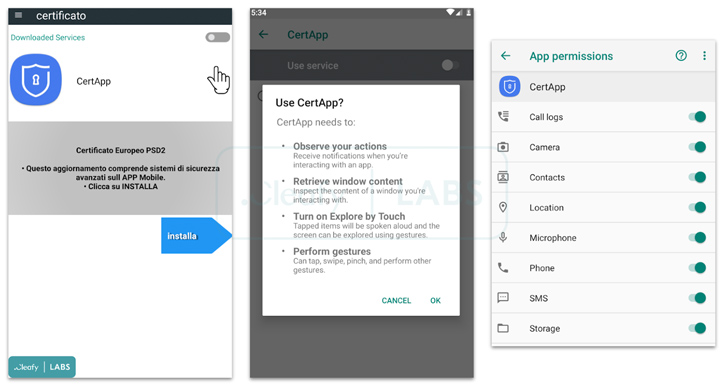
SpyNote мало чем отличается от стандартных банковских троянов, поэтому первым делом после попадания в систему он просит открыть ему доступ к accessibility services (специальные возможности ОС Android). После этого он получает возможность повышать права и извлекать важные данные.

Тем не менее есть у вредоноса и интересные отличительные черты: возможность функционировать в качестве шпионского софта и осуществлять банковское мошенничество.

Атака операторов SpyNote начинается с вредоносного СМС-сообщения, в котором жертву призывают установить банковское приложение. Если нажать на ссылку в сообщении, вас перенаправят на загрузку софта TeamViewer QuickSupport, доступного в Google Play Store.

«TeamViewer используется рядом злоумышленников в мошеннических операциях. В данном случае атакующие прибегают к социальной инженерии: звонят жертве, представляясь сотрудниками банка, и осуществляют несанкционированные транзакции прямо на устройстве жертвы», — объясняют эксперты.

С помощью популярной программы для удаленного доступа киберпреступники устанавливают на Android-устройства SpyNote. Последний может собирать данные геолокации, фиксировать нажатия клавиш, записывать действия на экране и перехватывать коды двухфакторной аутентификации.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru