



Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

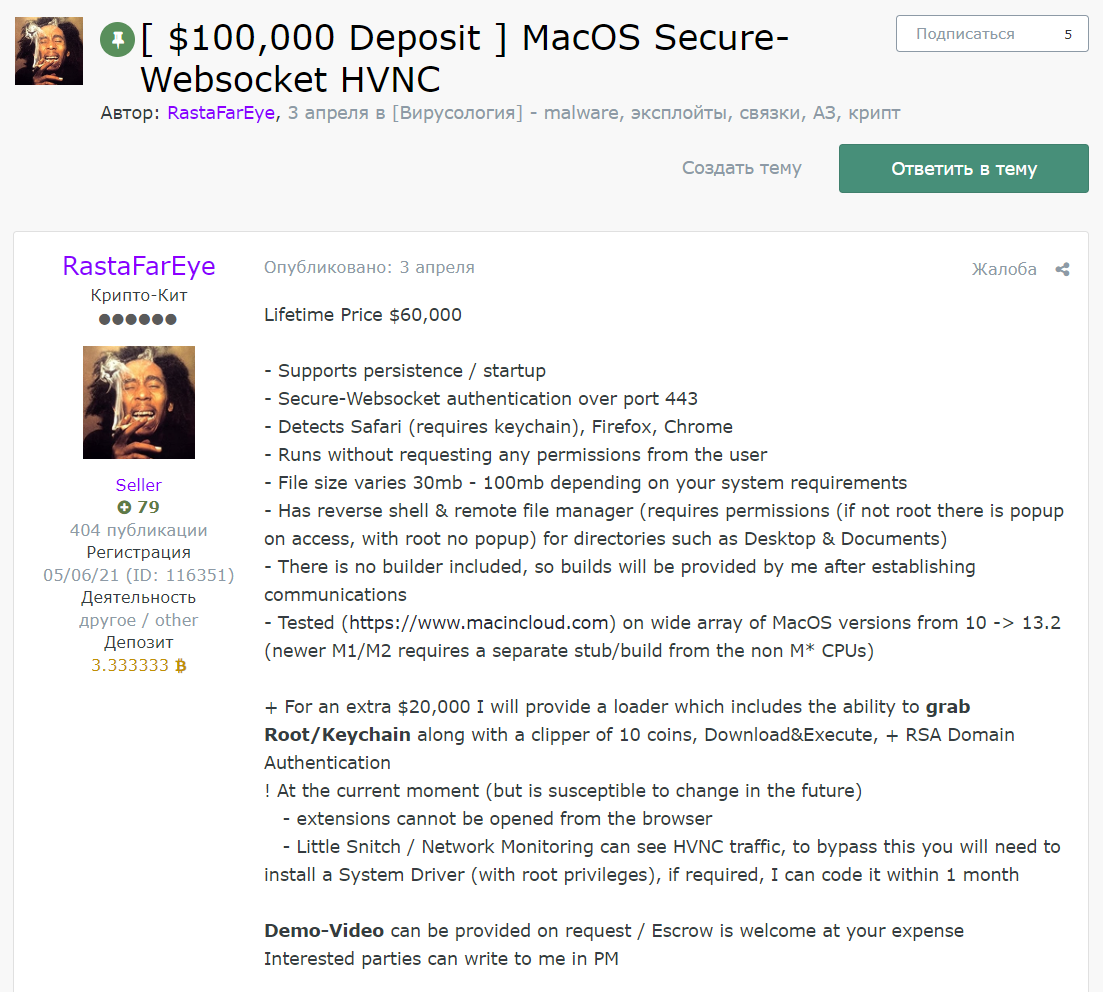
Недавно обнаруженная вредоносная программа, похищающая данные жертв, атакует пользователей macOS, используя Hidden Virtual Network Computing (hVNC). В дарквебе этот зловред можно приобрести за 60 тысяч долларов.

Принцип hVNC заключается в создании виртуального рабочего стола жертвы, благодаря чему злоумышленник может удаленно управлять зараженным устройством. Безобидная реализация — Virtual Network Computing (VNC)  — используется администраторами для обеспечение технической поддержки удаленных пользователей.

Как отметили исследователи из Guardz, новый macOS-вредонос появился на одном из русскоязычных форумов для киберпреступников — Exploit. Попав в систему, троян успешно препятствует удалению и выживает даже после перезагрузки.

«Эта вредоносная программа доступна с апреля, а последнее обновление датируется 13 июля. Авторы протестировали зловред на многих версиях macOS: с 10 по 13.2. На форуме программу распространяет пользователь с ником RastaFarEye», — пишут специалисты в отчете.

«К слову, этот RastaFarEye имеет богатый опыт вредоносной активности. Помимо прочего, он подготовил и Windows-вариант описанного вредоноса».

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru