



Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

Новый macOS-вредонос открывает удаленный доступ к устройствам жертв (hVNC)

Недавно обнаруженная вредоносная программа, похищающая данные жертв, атакует пользователей macOS, используя Hidden Virtual Network Computing (hVNC). В дарквебе этот зловред можно приобрести за 60 тысяч долларов.

Принцип hVNC заключается в создании виртуального рабочего стола жертвы, благодаря чему злоумышленник может удаленно управлять зараженным устройством. Безобидная реализация — Virtual Network Computing (VNC)  — используется администраторами для обеспечение технической поддержки удаленных пользователей.

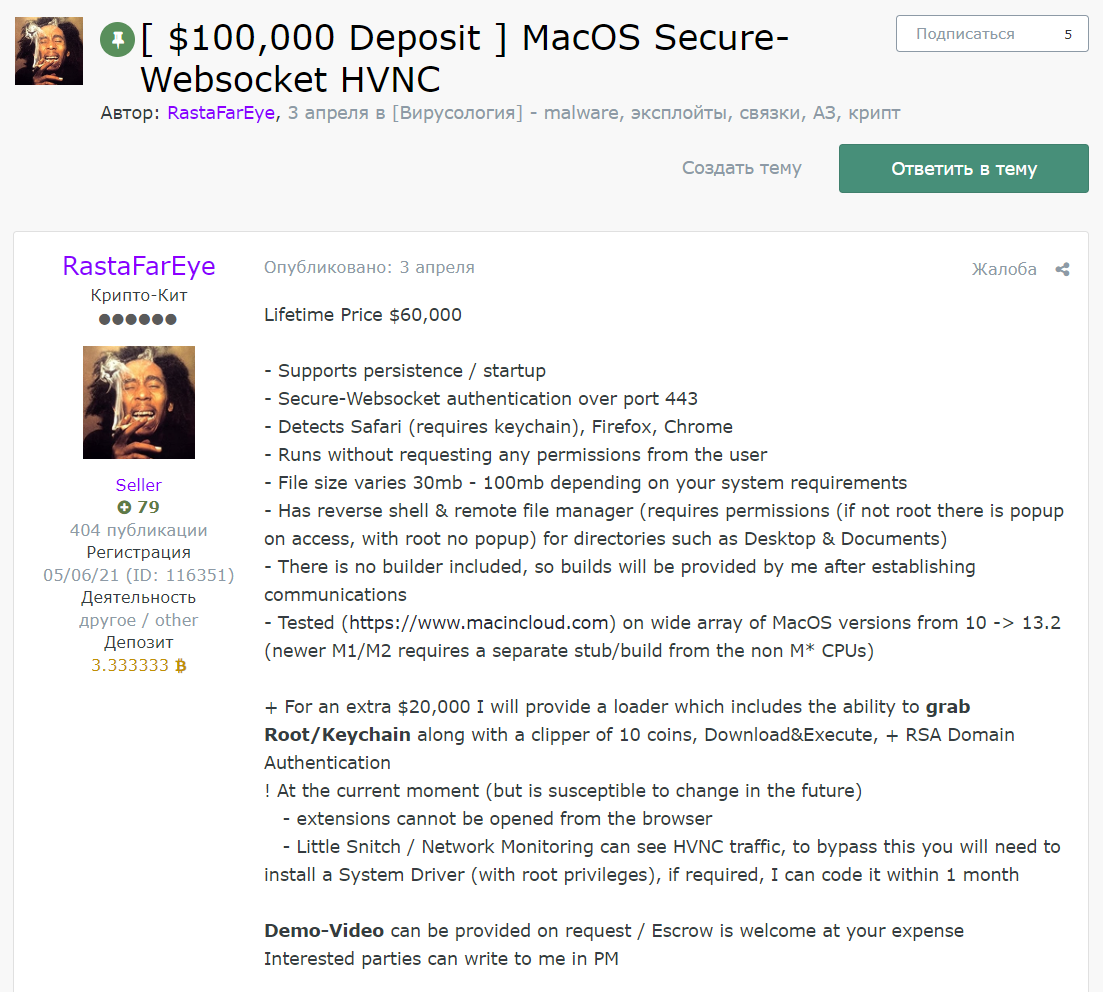
Как отметили исследователи из Guardz, новый macOS-вредонос появился на одном из русскоязычных форумов для киберпреступников — Exploit. Попав в систему, троян успешно препятствует удалению и выживает даже после перезагрузки.

«Эта вредоносная программа доступна с апреля, а последнее обновление датируется 13 июля. Авторы протестировали зловред на многих версиях macOS: с 10 по 13.2. На форуме программу распространяет пользователь с ником RastaFarEye», — пишут специалисты в отчете.

«К слову, этот RastaFarEye имеет богатый опыт вредоносной активности. Помимо прочего, он подготовил и Windows-вариант описанного вредоноса».

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru