



Фейковый Android-мессенджер помогает красть данные из Telegram, WhatsApp

Фейковый Android-мессенджер помогает красть данные из Telegram, WhatsApp

Фейковый Android-мессенджер помогает красть данные из Telegram, WhatsApp

Злоумышленники используют фейковое Android-приложение «SafeChat» для заражения владельцев мобильных устройств шпионским софтом. Задача — выкрасть данные геолокации и текстовые сообщения из мессенджеров.

Как отметили специалисты CYFIRMA, Android-шпион является одним из вариантов вредоноса Coverlm, который заточен под кражу данных из Telegram, Signal, WhatsApp и Viber.

Чтобы ввести жертв в заблуждение и заставить установить фейковый мессенджер, киберпреступники прибегают к социальной инженерии. Пользователям объясняют, что это нужно для более безопасного общения.

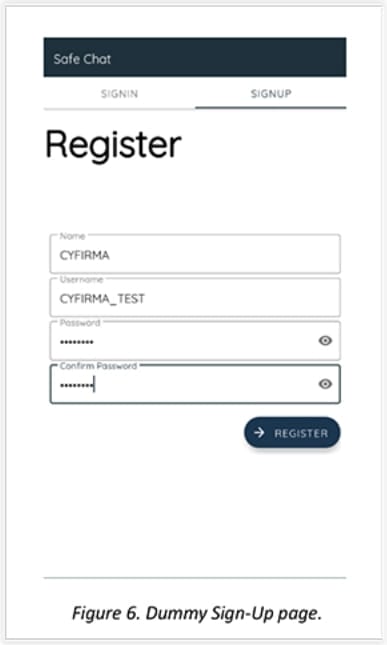
Интерфейс SafeChat выглядит вполне правдоподобно и даже проводит жертву через процесс регистрации. Что должно насторожить пользователя: приложение запрашивает доступ к Accessibility Services, специальным возможностям операционной системы Android.


Подозрительными также кажутся запросы на доступ к списку контактов, СМС-сообщениям, журналу звонков, внешнему хранилищу и точной геолокации устройства.

Более того, приложение просит пользователя исключить его из списка подсистемы Android, отвечающей за оптимизацию батареи. Это нужно вредоносу для того, чтобы его процесс случайно не завершили в фоновом режиме.

«Снипет из файла Android Manifest дал нам понять, что авторы приложения оснастили его функциональностью, отвечающей за взаимодействие с другими мессенджерами», — пишет CYFIRMA в отчёте.

«Это взаимодействие происходит с помощью разрешения OPEN_DOCUMENT_TREE».

Специальный модуль для извлечения данных отправляет всю собранную информацию на командный сервер, находящийся под управлением злоумышленников.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru