



Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Microsoft Edge на днях начал ругаться у ряда пользователей, выводя предупреждения системы безопасности. Оказалось, что проблемой стал крупный ребрендинг, который Илон Маск устроил Твиттеру.

Если кто не знал, Маск буквально за пару дней переименовал Twitter в X, взяв логотип из предложенных в комментариях. К сожалению, всем полюбившейся птичке на предыдущем логотипе также пришлось откланяться и уступить место «кресту».

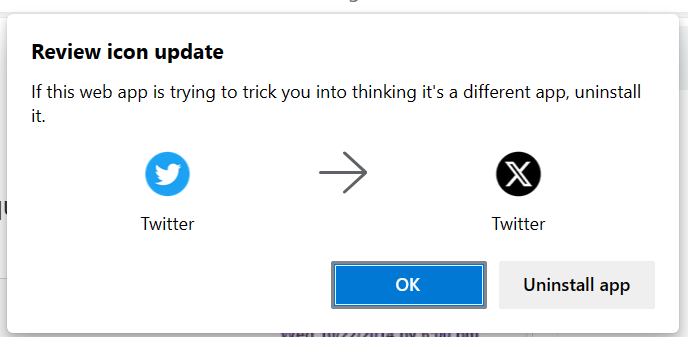
Такие резкие изменения не понравились браузеру Microsoft Edge, который увидел подозрительное поведение благодаря функции «Progressive Web App Icon change».

Задача этой функции — предупреждать пользователей об изменении имён или иконок приложений, чтобы минимизировать риски от установки нежелательных программ. На алерт указал один из исследователей, выглядело всё это так:


«Если это веб-приложение пытается замаскироваться под другое, деинсталлируйте его», — гласило уведомление от Microsoft Edge.

Вообще, стоит отметить, что встроенную защиту от потенциально опасных программ (PWA) можно найти во всех интернет-обозревателях, основанных на Chromium. PWA, как правило, выдают себя за другой софт, чтобы ввести пользователей в заблуждение.

«Они адаптируются под возможности каждого устройства и могут запускаться в веб-браузерах и на сайтах. При установке на девайсе PWA ведут себя как другие программы», — описывает Microsoft потенциально опасные приложения.

С 2021 года в Chrome и Edge появилась функциональность, мониторящая изменение оригинальных иконок и имён приложений и предупреждающая об этом юзера.

Подпишитесь на новости

Ростелеком усиливает защиту дата-центров во взаимодействии с ВС РФ

«Ростелеком» принимает меры по защите инфраструктуры на фоне атак на российские дата-центры. По словам президента компании Михаила Осеевского, используются средства пассивной защиты и взаимодействие с Вооружёнными силами. Одного резервного копирования против физической угрозы явно недостаточно.

О принятых мерах Осеевский рассказал журналистам. Технические подробности он раскрывать не стал, подчеркнув, что задачи решаются комплексно. 

Отдельно глава компании заявил, что массового перехода клиентов из дата-центров Яндекса и VK в ЦОДы «Ростелекома» не наблюдается. По его словам, коллеги оперативно восстанавливают инфраструктуру, а компании помогают друг другу специалистами и технологиями.

Таким образом, речь идёт об усилении защиты и отраслевой взаимопомощи. Заявления о том, что пострадавшие площадки массово теряют заказчиков в пользу «Ростелекома», Осеевский не подтвердил.

На фоне октябрьских атак вопрос устойчивости ЦОДов стал буквально вопросом сохранности зданий и оборудования. Защищать теперь приходится и данные, и место, где они физически находятся.

RSS: Новости на портале Anti-Malware.ru