



Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Ребрендинг Twitter — X спровоцировал алерт Microsoft Edge

Microsoft Edge на днях начал ругаться у ряда пользователей, выводя предупреждения системы безопасности. Оказалось, что проблемой стал крупный ребрендинг, который Илон Маск устроил Твиттеру.

Если кто не знал, Маск буквально за пару дней переименовал Twitter в X, взяв логотип из предложенных в комментариях. К сожалению, всем полюбившейся птичке на предыдущем логотипе также пришлось откланяться и уступить место «кресту».

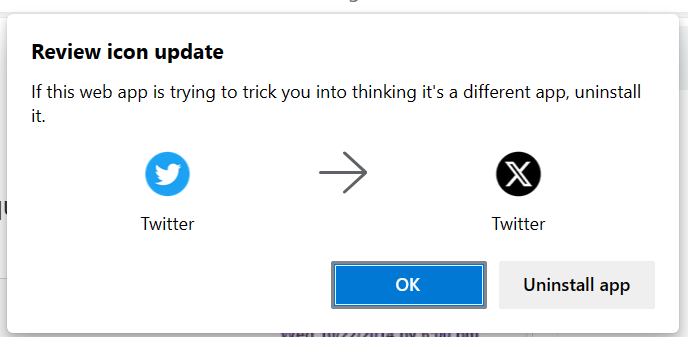
Такие резкие изменения не понравились браузеру Microsoft Edge, который увидел подозрительное поведение благодаря функции «Progressive Web App Icon change».

Задача этой функции — предупреждать пользователей об изменении имён или иконок приложений, чтобы минимизировать риски от установки нежелательных программ. На алерт указал один из исследователей, выглядело всё это так:


«Если это веб-приложение пытается замаскироваться под другое, деинсталлируйте его», — гласило уведомление от Microsoft Edge.

Вообще, стоит отметить, что встроенную защиту от потенциально опасных программ (PWA) можно найти во всех интернет-обозревателях, основанных на Chromium. PWA, как правило, выдают себя за другой софт, чтобы ввести пользователей в заблуждение.

«Они адаптируются под возможности каждого устройства и могут запускаться в веб-браузерах и на сайтах. При установке на девайсе PWA ведут себя как другие программы», — описывает Microsoft потенциально опасные приложения.

С 2021 года в Chrome и Edge появилась функциональность, мониторящая изменение оригинальных иконок и имён приложений и предупреждающая об этом юзера.

Подпишитесь на новости

Binance остановила ввод и вывод средств после взлома на $6,3 млрд

Криптобиржа Binance приостановила пополнение счетов и вывод средств после крупного инцидента в безопасности. По предварительной версии биржи, атакующий проник в инфраструктуру через скомпрометированный ноутбук DevOps-инженера. Оценка затронутых активов — около $6,3 млрд.

Подробности Binance раскрыла в официальном сообщении. Компрометация устройства могла дать злоумышленнику доступ к сервисному контейнеру и позволить отправлять несанкционированные транзакции на вывод. Признаков утечки закрытых ключей кошельков компания пока не обнаружила.

Совместно с партнёрами удалось заморозить около $3 млрд в блокчейне. Биржа отозвала аутентификацию соответствующего адреса, подключила правоохранителей и специалистов по блокчейн-аналитике. Ввод и вывод временно остановлены на время проверок безопасности.

Binance обещает покрыть все потери из фонда SAFU и собственных средств, а после устранения последствий — опубликовать обновлённое подтверждение резервов. Заявление о безопасности пользовательских средств пока исходит от самой компании.

Расследование продолжается: версия с ноутбуком предварительная. Подробный технический разбор биржа обещает после проверки фактов. Пока главный вопрос — как доступ к одному устройству превратился в возможность инициировать вывод такого масштаба.

RSS: Новости на портале Anti-Malware.ru