



Функцию поиска в Windows можно использовать для установки троянов

Функцию поиска в Windows можно использовать для установки троянов

Функцию поиска в Windows можно использовать для установки троянов

Родную функцию поиска в Windows можно использовать для загрузки произвольных пейлоадов с удалённых серверов. Другими словами, условные злоумышленники могут установить в ОС трояны вроде AsyncRAT и Remcos RAT.

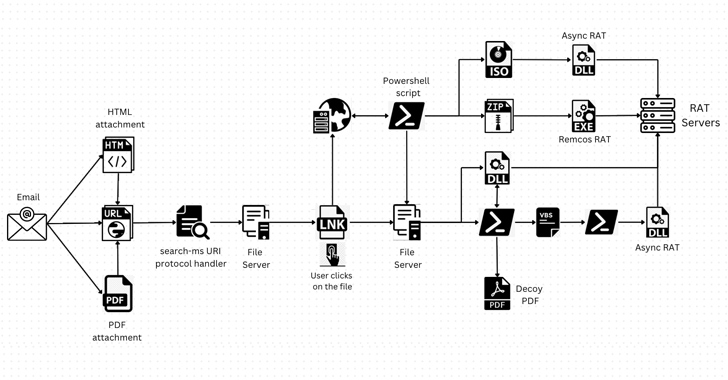
По словам исследователей из Trellix, новый вектор атаки опирается на обработчик протокола URI — «search-ms:». Этот обработчик позволяет приложениям и HTML-ссылкам запускать кастомный поиск в ОС, а также протокол «search:», отвечающий за вызов функции поиска на рабочем столе Windows.

«Представим: атакующие направляют пользователей на определённые веб-сайты, которые эксплуатируют “search-ms“ с помощью JavaScript. Эту технику даже можно переложить на вложения в формате HTML, что ещё больше расширяет поверхность атаки», — рассказывают исследователи Матханрадж Тангараджу и Сиджо Джейкоб.

В подобных атаках киберпреступники могут создать вредоносные электронные письма, в которых содержатся встроенные гиперссылки или HTML-вложения. Их цель — донести до пользователя URL, перейдя по которому тот попадёт на вредоносный сайт, где уже работает JavaScript, запускающий поиск на сервере злоумышленников.

Эксперты отмечают, что при клике на ссылке пользователь увидит сообщение «Открыть Проводник Windows?» Если он ответит утвердительно, отобразятся ярлыки вредоносных файлов, замаскированных под PDF-документы или другие известные форматы файлов.

«Все действия атакующих в этом случае направлены на введение жертвы в заблуждение и создание у него иллюзии безобидных локальных файлов. Это приведёт к тому, что пользователь с большой долей вероятности запустит файлы, даже не подозревая, что выполняет в системе вредоносный код».

При открытии замаскированных файлов они запускают вредоносную библиотеку (DLL) с помощью regsvr32.exe. Есть и другой вариант: активируются PowerShell-скрипты, которые в фоновом режиме скачивают дополнительные пейлоады.

В любом случае конечным шагом является установка в систему троянов AsyncRAT и Remcos RAT, открывающих операторам удалённый доступ к компьютеру жертвы.

Анонимность не спасла: россиянину дали 12 лет за кибербуллинг школьницы

Новгородский районный суд приговорил местного жителя к 12 годам колонии строгого режима за систематическое преследование 16-летней девушки из Уфы. Мужчина почти восемь месяцев терроризировал подростка в интернете, требуя от неё совершить самоубийство. Анонимность оказалась просто временной отсрочкой до суда.

Злоумышленник нашёл девушку в сообществе, посвящённом Minecraft. Используя открытые источники, он установил её адрес, место учёбы, номер телефона, собрал фотографии и информацию о родственниках.

После этого началась полноценная кампания цифрового террора. С апреля по ноябрь 2024 года мужчина публиковал ложные сведения о школьнице и её младшей сестре, создавал страницы от имени жертвы, рассылал угрозы и даже нанимал людей для расклейки листовок рядом с её домом. Родителям девушки он звонил на работу, провоцируя новые конфликты.

От имени подростка преследователь также сообщал о якобы готовящихся взрывах в школах и торговом центре. Из-за ложных сообщений девушку допрашивали правоохранители. В созданном от её имени сообществе публиковались жестокие видео, после чего угрозы начали поступать уже от посторонних пользователей.

По данным суда, прекратить травлю мужчина обещал только после самоубийства жертвы. Девушка попыталась свести счёты с жизнью, однако мать вовремя вмешалась и спасла её.

Суд признал обвиняемого виновным по совокупности преступлений, включая доведение несовершеннолетней до попытки самоубийства и заведомо ложные сообщения о терроризме. Приговор пока не вступил в законную силу и может быть обжалован.

Отдельной уголовной статьи за кибербуллинг в России нет, поэтому дело квалифицировали по конкретным действиям и последствиям. Эксперты считают решение важным сигналом: интернет-травля — это преступления, за которые можно надолго отправиться из онлайна прямиком в колонию.

RSS: Новости на портале Anti-Malware.ru