



Дыры в WordPress-плагине Ninja Forms позволяют выкрасть данные посетителей

Дыры в WordPress-плагине Ninja Forms позволяют выкрасть данные посетителей

Дыры в WordPress-плагине Ninja Forms позволяют выкрасть данные посетителей

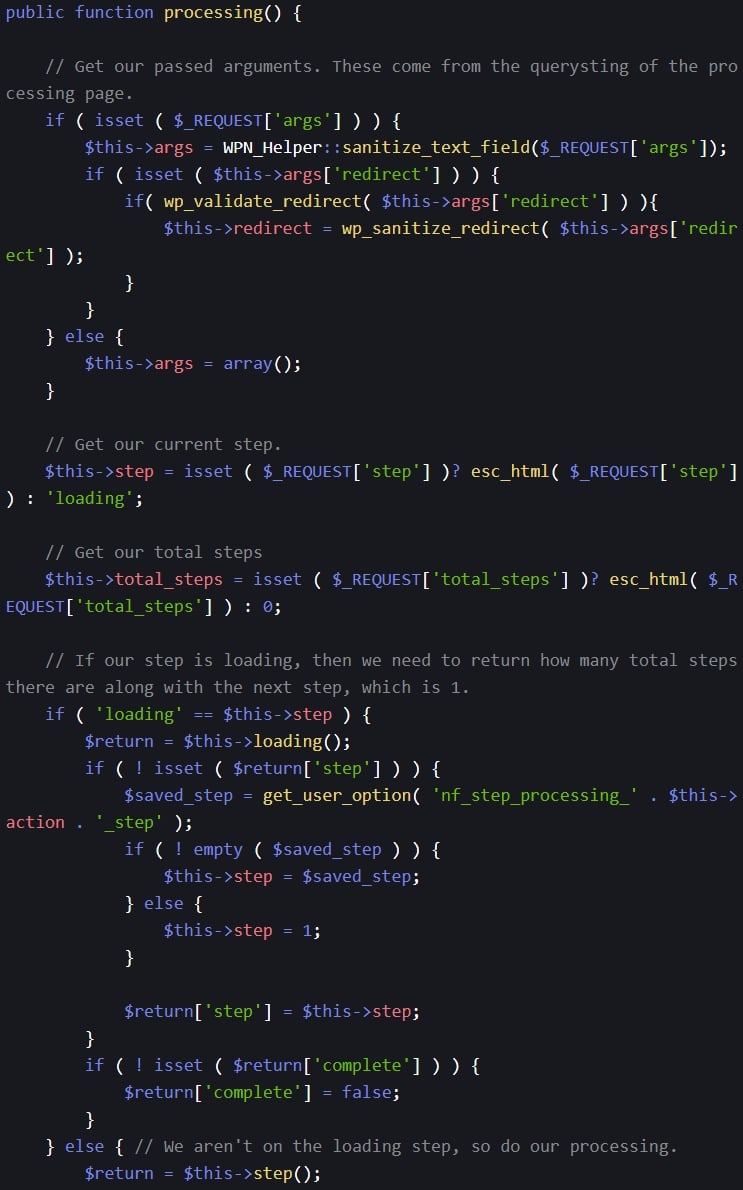
Популярный плагин для сайтов на WordPress — Ninja Forms содержит три уязвимости, позволяющие злоумышленникам повысить свои права и выкрасть пользовательские данные. Напомним, Ninja Forms используется для создания форм на веб-ресурсах.

На баги указали исследователи из Patchstack. Информацию о трех брешах сразу же передали разработчикам плагина.

Судя по всему, уязвимости затрагивают Ninja Forms 3.6.25 и более поздние версии софта. В начале месяца девелоперы выпустили релиз под номером 3.6.26, устраняющий проблемы.

Аналитики WordPress.org опубликовали интересную статистику, согласно которой лишь около половины пользователей плагина установили последнюю версию. Это значит, что на сегодняшний день приблизительно 400 тысяч сайтов остаются уязвимыми для киберпреступников.

Первая из найденных дыр получила идентификатор CVE-2023-37979. В сущности, это межсайтовый скриптинг (XSS), позволяющий атакующему подвысить права и выкрасть данные. Для эксплуатации достаточно заманить целевого пользователя на специально подготовленную веб-страницу.

Ещё две уязвимости — CVE-2023-38393 и CVE-2023-38386 — связаны с недостаточным контролем доступа к функции экспорта введённой в поле информации. Обе бреши получили высокую степень риска.


С патчами разработчики добавили улучшенную проверку разрешений и ограничили доступ, чтобы устранить XSS.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru