



Игроков в Call of Duty атакует самораспространяющийся червь

Игроков в Call of Duty атакует самораспространяющийся червь

Игроков в Call of Duty атакует самораспространяющийся червь

Киберпреступники атакуют игроков в Call of Duty: Modern Warfare 2 с помощью червя, который распространяется самостоятельно в пределах онлайн-лобби. На форуме Steam геймеров уже предупредили о киберугрозе и посоветовали использовать антивирусную программу.

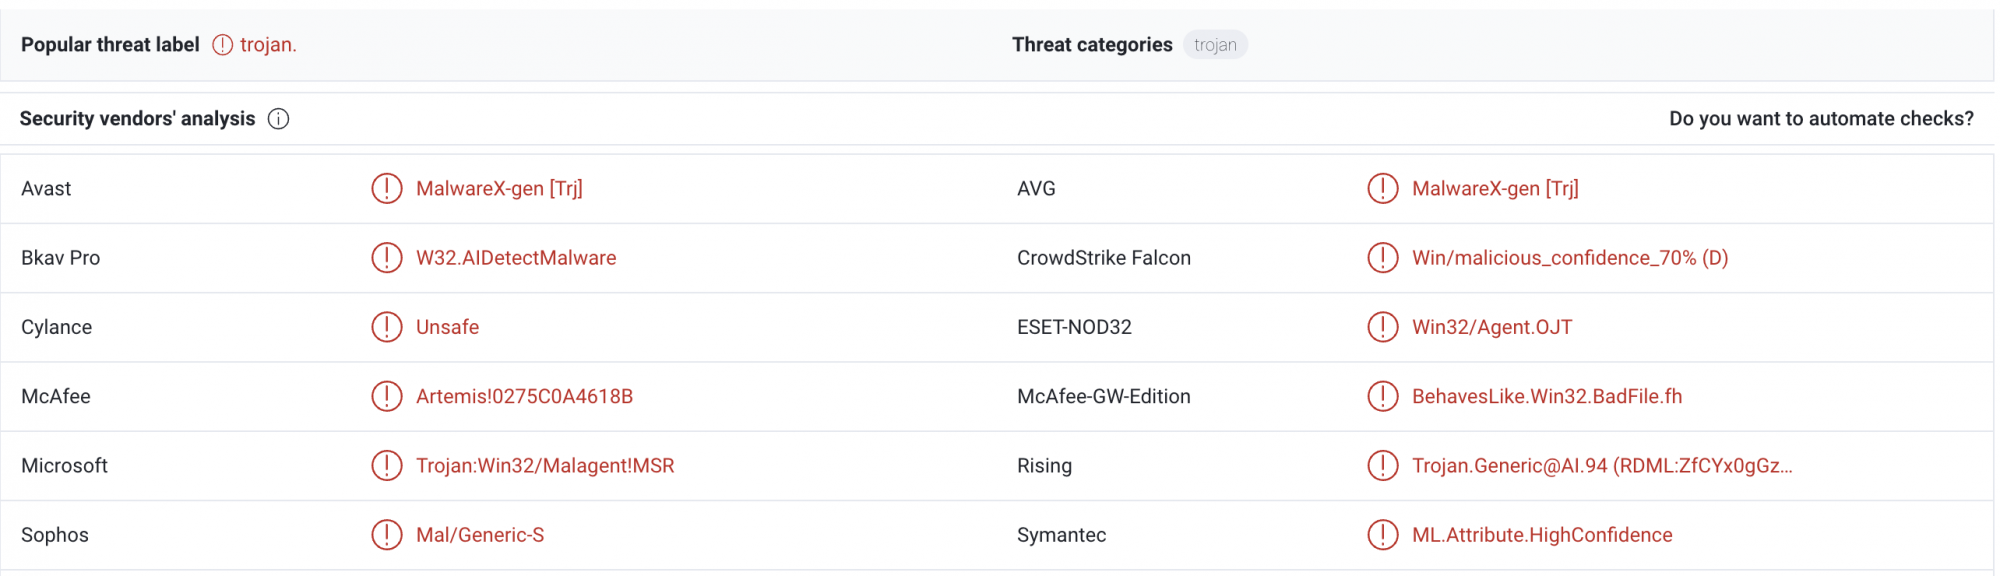
Как отметили в сообществе Steam, есть информация, что вредонос уже успел засветиться в сервисе VirusTotal. Его детектируют 13 антивирусных движков из 70.


Одни из игроков даже заявил, что ему удалось проанализировать вредоносную программу; пользователь посвятил ей тему на форуме комьюнити Steam. Изучив ряд текстовых строк зловреда, пользователь сделал вывод, что это именно червь.

Нил Вуд из Activision указал на твит аккаунта Call of Duty Updates, в котором компания признаёт проблему:

«Любители мультиплеера в Call of Duty: Modern Warfare 2 (2009 года выпуска) были выведены в офлайн на площадке Steam, пока мы изучаем сообщения о киберугрозе».

Пока непонятно, как именно киберпреступники распространяют червь. Есть предположение, что они задействовали один или несколько багов в игре, чтобы выполнить вредоносный код на компьютерах пользователей.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru