



Игроков в Call of Duty атакует самораспространяющийся червь

Игроков в Call of Duty атакует самораспространяющийся червь

Игроков в Call of Duty атакует самораспространяющийся червь

Киберпреступники атакуют игроков в Call of Duty: Modern Warfare 2 с помощью червя, который распространяется самостоятельно в пределах онлайн-лобби. На форуме Steam геймеров уже предупредили о киберугрозе и посоветовали использовать антивирусную программу.

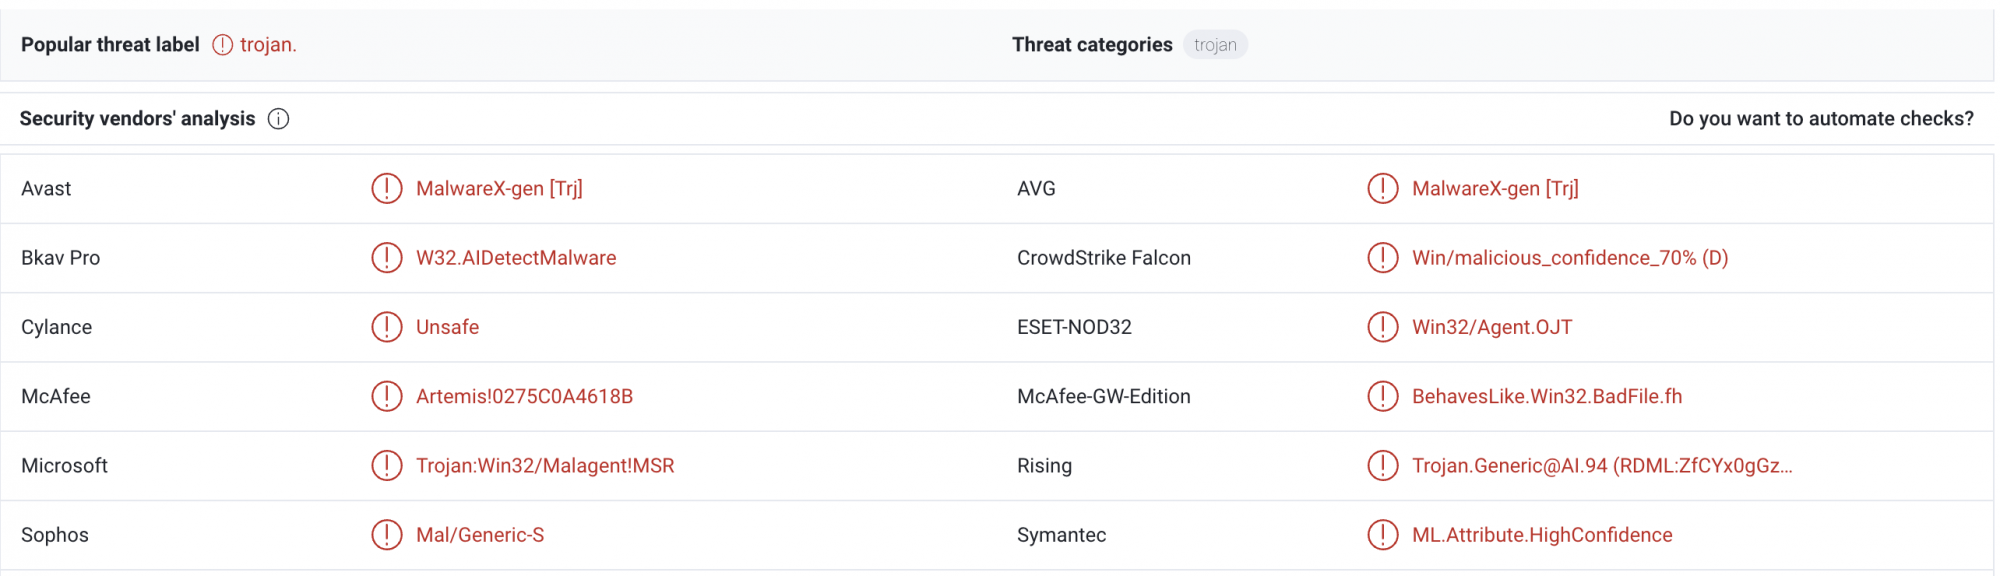
Как отметили в сообществе Steam, есть информация, что вредонос уже успел засветиться в сервисе VirusTotal. Его детектируют 13 антивирусных движков из 70.


Одни из игроков даже заявил, что ему удалось проанализировать вредоносную программу; пользователь посвятил ей тему на форуме комьюнити Steam. Изучив ряд текстовых строк зловреда, пользователь сделал вывод, что это именно червь.

Нил Вуд из Activision указал на твит аккаунта Call of Duty Updates, в котором компания признаёт проблему:

«Любители мультиплеера в Call of Duty: Modern Warfare 2 (2009 года выпуска) были выведены в офлайн на площадке Steam, пока мы изучаем сообщения о киберугрозе».

Пока непонятно, как именно киберпреступники распространяют червь. Есть предположение, что они задействовали один или несколько багов в игре, чтобы выполнить вредоносный код на компьютерах пользователей.

Подпишитесь на новости

Банковскую тайну разрешили отдавать на аутсорс без согласия клиента

Ваши банковские данные смогут обрабатывать за пределами банка, причём отдельно спрашивать разрешения не потребуется. Госдума приняла во втором и третьем чтениях законопроект о передаче такой информации ИТ-подрядчикам и облачным провайдерам.

Речь в том числе о банковской тайне и персональных данных клиентов, сообщает РБК.

Раздать сведения первому встречному дата-центру документ не разрешает. Для банков предусмотрены ограничения: обработчиками смогут стать аккредитованные ИТ-компании и банки с универсальной лицензией, отвечающие требованиям российского контроля. Серверы должны находиться в России.

О привлечении подрядчика финансовая организация обязана заранее уведомить ЦБ. Самому исполнителю потребуется аудит организации с лицензией ФСТЭК и (или) ФСБ России. За защиту полученных сведений и их разглашение предусмотрена ответственность.

Отдельный порядок прописан для российских банков под контролем зарубежных: передавать обработку иностранному банку можно будет при согласовании с ЦБ, ФСБ и Росфинмониторингом и соблюдении дополнительных условий.

Главное для клиента: согласие на такую обработку законопроект не требует. Банковская тайна останется тайной, просто работать с ней смогут дополнительные участники.

RSS: Новости на портале Anti-Malware.ru