



Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Операторы банковского трояна Casbaneiro начали использовать метод обхода контроля контроля учётных записей (User Account Control, UAC) для получения полных прав администратора на атакованных компьютерах.

Исследователи из компании Sygnia считают, что авторы Casbaneiro совершенствуют свои техники для ухода от детектирования и незаметного выполнения кода на устройствах жертв.

«Нововведения, которыми киберпреступниками оснастили свою вредоносную программу, создают серьёзные риски для финансовых организаций во многих странах», — пишут специалисты в отчёте.

Casbaneiro (или как его ещё называют — Metamorfo и Ponteiro) известен сообществу кибербезопасников как банковский троян. В июле 2021 года Microsoft предупреждала о его активности: вредонос стоял за спамерской кампанией и использовал HTML smuggling.

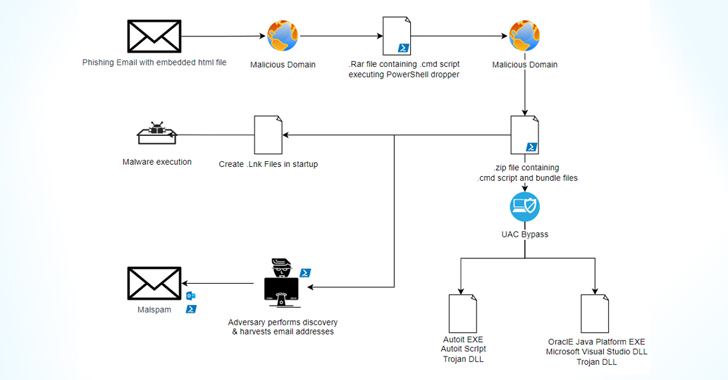
Атаки Casbaneiro, как правило, начинаются с фишингового письма с вредоносным вложением, которое при запуске разворачивает в системе троян. Параллельно на устройство сбрасывается скрипт, отвечающий за снятие цифрового отпечатка машины и сбора системных метаданных.

Casbaneiro на начальной стадии сопровождает ещё один бинарник — Horabot. Его задача — «двигать» вредонос латерально по сети, заражая других сотрудников кредитных организаций.

В последних атаках операторы немного изменили подход: всё начинается с целевого фишинга, а в письме есть ссылка на HTML-файл. Последний перенаправляет пользователя на загрузку RAR-архива.

Вторым важным изменением стало использование исполняемого файла fodhelper.exe, который и отвечает за обход UAC. Вредонос также создаёт директорию C:\Windows[пробел]\system32, в которую копируется fodhelper.exe.

Подпишитесь на новости

Google Play Store готовит отдельный раздел для приложений, созданных ИИ

Google, похоже, решила превратить вайб-кодинг из развлечения для энтузиастов в полноценный конвейер Android-приложений. В коде Play Store обнаружили новый раздел Your creations, где пользователи смогут находить проекты, созданные с помощью Google AI Studio.

Следы функции появились в версии Google Play 53.2.23-34. Новый пункт размещён на экране Manage apps & device и ведёт к персональной коллекции ИИ-приложений. Пока кнопка Try it now просто открывает мобильную версию AI Studio в браузере.

О находке сообщает Android Authority, изучившая код приложения. Авторы предполагают, что позднее ссылка может вести в Gemini: Google ранее отказалась от отдельного мобильного клиента AI Studio и решила встроить его инструменты создания приложений прямо в своего ИИ-ассистента.



Сейчас разработанный в AI Studio проект можно выгрузить и установить вручную либо отправить в Google Play через Play Console. Второй путь требует регистрации разработчика, тестирования и прохождения стандартной процедуры публикации. Your creations может стать промежуточным вариантом — аккуратным каталогом личных экспериментов.

Интерфейс также упоминает возможность поделиться со всеми. Вот здесь начинается самое интересное: пока непонятно, смогут ли другие пользователи устанавливать такие приложения и придётся ли ИИ-самоделкам проходить обычную проверку Play Store.

Если Google действительно упростит публичное распространение, компании придётся разобраться с разрешениями, вредоносным кодом, копированием чужих проектов и авторами, которые понятия не имеют, что именно сгенерировала нейросеть.

Функция пока не запущена, а Google её официально не анонсировала. APK-разбор показывает лишь экспериментальный интерфейс, который может измениться или исчезнуть.

RSS: Новости на портале Anti-Malware.ru