



Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Банковский троян Casbaneiro начал обходить контроль учётных записей (UAC)

Операторы банковского трояна Casbaneiro начали использовать метод обхода контроля контроля учётных записей (User Account Control, UAC) для получения полных прав администратора на атакованных компьютерах.

Исследователи из компании Sygnia считают, что авторы Casbaneiro совершенствуют свои техники для ухода от детектирования и незаметного выполнения кода на устройствах жертв.

«Нововведения, которыми киберпреступниками оснастили свою вредоносную программу, создают серьёзные риски для финансовых организаций во многих странах», — пишут специалисты в отчёте.

Casbaneiro (или как его ещё называют — Metamorfo и Ponteiro) известен сообществу кибербезопасников как банковский троян. В июле 2021 года Microsoft предупреждала о его активности: вредонос стоял за спамерской кампанией и использовал HTML smuggling.

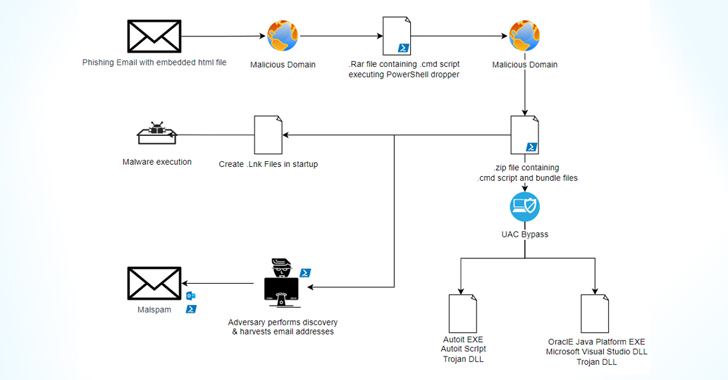
Атаки Casbaneiro, как правило, начинаются с фишингового письма с вредоносным вложением, которое при запуске разворачивает в системе троян. Параллельно на устройство сбрасывается скрипт, отвечающий за снятие цифрового отпечатка машины и сбора системных метаданных.

Casbaneiro на начальной стадии сопровождает ещё один бинарник — Horabot. Его задача — «двигать» вредонос латерально по сети, заражая других сотрудников кредитных организаций.

В последних атаках операторы немного изменили подход: всё начинается с целевого фишинга, а в письме есть ссылка на HTML-файл. Последний перенаправляет пользователя на загрузку RAR-архива.

Вторым важным изменением стало использование исполняемого файла fodhelper.exe, который и отвечает за обход UAC. Вредонос также создаёт директорию C:\Windows[пробел]\system32, в которую копируется fodhelper.exe.

Подпишитесь на новости

Голосовые сообщения увеличивают число рабочих ошибок на 30%

Любителям записывать трёхминутный подкаст вместо двух строк текста принесли плохие новости. Голосовые сообщения в рабочих чатах могут увеличивать число ошибок на 30%, а выполнение задач — растягивать на 15-20%.

Такие результаты получили аналитики, изучившие коммуникации в нескольких компаниях, рассказала «Газете.Ru» директор сервиса корпоративной безопасности Карина Остроносова.

Специалисты сравнивали скорость реакции сотрудников на разные форматы и сопоставляли частоту аудиосообщений с продуктивностью команд.

Главная проблема голосовых — низкая плотность информации. Текст можно быстро просмотреть, выцепить дату, сумму и поручение. Аудиозапись приходится слушать последовательно, даже если её автор первые сорок секунд вспоминает, зачем вообще нажал кнопку микрофона.

По оценке аналитиков, обработка одной голосовой записи занимает в два-три раза больше времени, чем чтение аналогичного текста. Десять накопившихся аудиосообщений съедают 10-15 минут только на первичное знакомство. Выписать из них задачи, сроки и ответственных — уже отдельный квест.

В открытом офисе, транспорте или на встрече включить запись без наушников не всегда возможно. Сообщение отправляется в цифровой долгий ящик, ответ откладывается, а к вечеру вместо одной задачи сотрудник получает коллекцию непрослушанных монологов.

Ещё одна боль — поиск. Нужную цифру или фамилию нельзя мгновенно найти по ключевому слову: приходится снова гонять запись и ловить важный фрагмент на слух. По словам эксперта, на переслушивание старых аудиосообщений сотрудники могут тратить до 20% рабочего времени.

Впрочем, детали выборки и методика исследования в публикации не раскрыты, поэтому распространять цифры на все компании подряд рано. Но практический вывод уже можно сделать: голосовое удобно отправителю, а расплачивается временем обычно получатель. Если поручение важное, лучше написать его текстом. Особенно дедлайн. Особенно сумму.

RSS: Новости на портале Anti-Malware.ru