



Украденный ключ открыл доступ к облачным сервисам Microsoft

Украденный ключ открыл доступ к облачным сервисам Microsoft

Украденный ключ открыл доступ к облачным сервисам Microsoft

Ключ подписи Microsoft, который удалось утащить китайской кибергруппировке Storm-0558, открыл им доступ не только к аккаунтам Exchange Online и Outlook.com, как ранее заявляла корпорация. Специалисты Wiz решили докопаться до сути киберинцидента.

12 июля Microsoft подтвердила, что киберпреступникам удалось скомпрометировать учетные записи Exchange Online and Azure Active Directory (AD), принадлежащие более двадцати организациям. Сообщалось, что злоумышленники использовали уже пропатченную уязвимость в GetAccessTokenForResourceAPI.

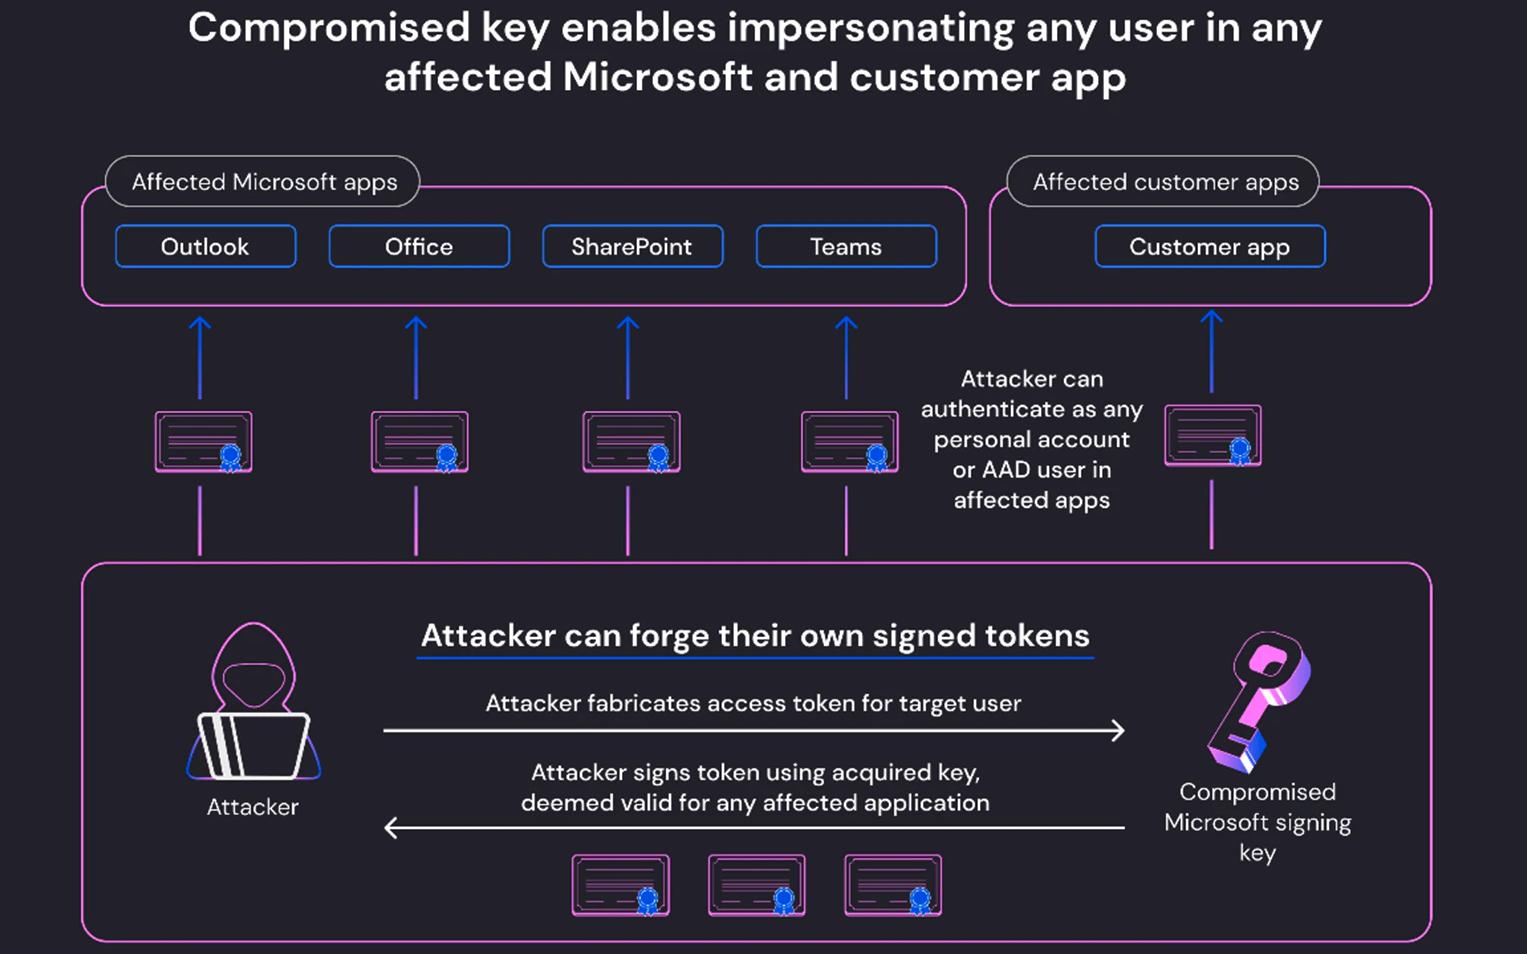
Брешь позволила атакующим подделать подписанные токены доступа и выдать себя за владельцев аккаунтов целевых организаций.

Однако один из специалистов компании Wiz Шир Тамари на днях заявил, что атака затронула все приложения Azure AD, использующие OpenID v2.0. Дело в том, что украденный ключ способен подписать любой токен доступа OpenID v2.0 для персональных аккаунтов (например, Xbox и Skype).

В Wiz также уточнили, что злоумышленники могли использовать ключ Microsoft, выдавая себя за любой аккаунт внутри любого затронутого приложения.

«Это касается и таких проектов, как Outlook, SharePoint, OneDrive и Teams, а также клиентских приложений, поддерживающих аутентификацию Microsoft. Злоумышленник с ключом подписи AAD — самый мощный атакующий, которого только можно представить, поскольку у него будет доступ практически к любому приложению», — продолжает Тамари.


В качестве ответных мер Microsoft отозвала все валидные ключи подписи MSA, чтобы наверняка закрыть злоумышленникам доступ к другим скомпрометированным данным.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru