



Популярный словарь синонимов стал невольным пособником криптоджекеров

Популярный словарь синонимов стал невольным пособником криптоджекеров

Популярный словарь синонимов стал невольным пособником криптоджекеров

Минувшей весной специалисты Центра кибербезопасности F.A.C.C.T. выявили в рунете очередную криптоджекинг-кампанию. В качестве ловушки использовался сайт-словарь синонимов русского языка, ежемесячно собирающий более 5 млн визитов.

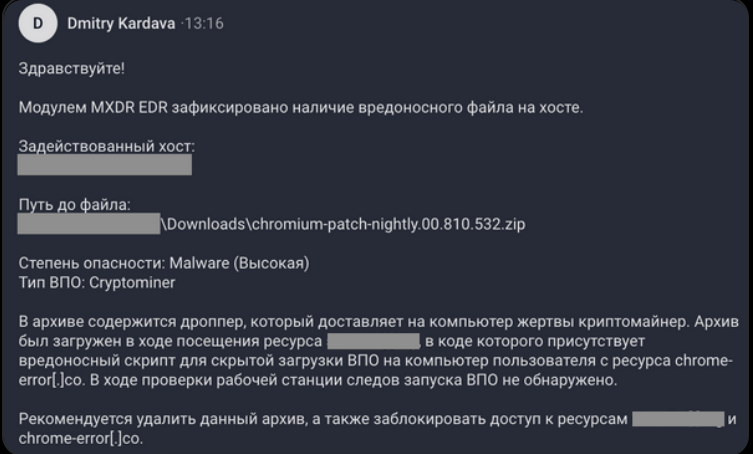
Поводом для расследования послужили вредоносные архивы, обнаруженные решением F.A.C.C.T. MXDR на рабочих станциях Windows нескольких компаний-клиентов. Имена файлов выглядели подозрительно: chromium-patch-nightly.00.<три случайных цифры>.<три случайных цифры>.zip.

Анализ показал, что во всех случаях сторонний объект скачивался в папку загрузок (Downloads). Источник помогли выявить артефакты браузера, им оказался популярный русскоязычный сайт-словарь: злоумышленники внедрили скрипт, запускающий процесс установки майнера на компьютерах посетителей.

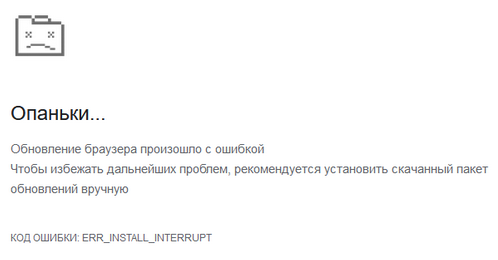
Перейдя на ресурс, чтобы подобрать синоним, визитер видел страницу ошибки Google Chrome. Параллельно в неотображаемый iframe загружался вредоносный архив с сайта chrome-error[.]co. Примечательно, что ссылка на файл, отправляемая на хост посетителя, создается на лету и через четыре секунды уничтожается.


В коде страницы <сайт словаря>/s/<слово> эксперты обнаружили функциональный блок, отвечающий за подгрузку скрипта с IPFS-узла, доступного через Pinata Cloud, а также его исполнение. Этот сценарий скачивает другой скрипт, который проверяет тип ОС и браузера, и, если это Windows и Chrome, подгружает blob-объект (через тот же шлюз Pinata) для отображения обманной страницы-ошибки.

Вредоносный архив содержит дроппер криптомайнера — payload.exe, который после скачивания переименовывается в chromium-patch-nightly.*.exe. Следы его запуска на зараженных хостах (в журналах событий) отсутствовали — по всей видимости, из-за того, что EDR-агент в составе F.A.C.C.T. MXDR автоматом заблокировал исполнение и переместил вредоносный файл в карантин.

Во избежание развития инцидента исследователи провели оповещение клиентов, предоставив общий контекст и рекомендации. Вредоносный скрипт уже убран с сайта-словаря, и популярный ресурс больше не опасен.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru