



Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

Новый червь P2PInfect приобщает к ботнету Redis-серверы Linux и Windows

В облаках объявился самоходный вредонос, использующий каналы файлообмена. Новый сетевой червь, которого в Palo Alto Networks нарекли P2PInfect, написан на Rust и нацелен на серверы Redis, работающие под управлением Linux или Windows.

Заражение происходит через эксплойт уязвимости CVE-2022-0543 (побег из Lua-песочницы, 10 баллов CVSS), которую используют также боты Redigo, Muhstik и HeadCrab. При запуске начальный пейлоад подключается к своей p2p-сети и загружает дополнительные бинарники, в том числе сканер для выявления других хостов, пригодных для эксплойта.

В ходе анализа был выявлен PowerShell-скрипт, помогающий установить и поддерживать связь с другими пирами. Для защиты C2-коммуникаций такие узлы используют TLS 1.3; номер p2p-порта непостоянен: таким образом ботоводы пытаются во избежать блокировок и фильтрации на файрволе.


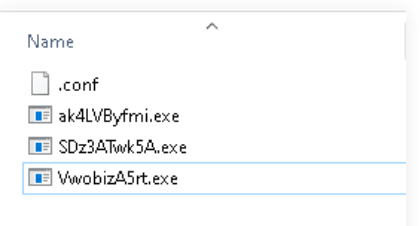
На Windows-машины также загружается модуль Monitor — для самообновления и запуска новых версий зловреда. Файл записывается как cmd.exe в папку \AppData\Local\Temp\, туда же потом загружаются все апдейты.


Конечная цель построения ботнета на базе P2PInfect неясна. В исходниках вредоносного тулкита было обнаружено слово miner, но явных свидетельств скрытной добычи криптовалюты исследователи не нашли.

За последние две недели эксперты насчитали в интернете более 307 тыс. уникальных экземпляров Redis. В 934 случаях возникло подозрение, что сервер уязвим к атакам P2PInfect.

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru