



Персональные данные клиентов медлабораторий Хеликс попали в Сеть

Персональные данные клиентов медлабораторий Хеликс попали в Сеть

Персональные данные клиентов медлабораторий Хеликс попали в Сеть

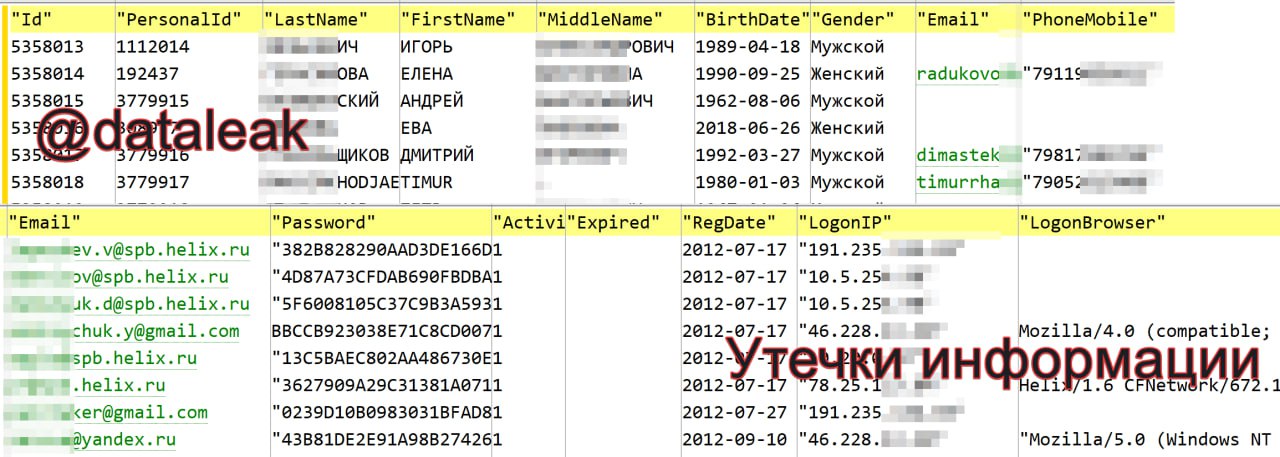
Очередная утечка из сферы здравоохранения. На этот раз в открытый доступ попали персональные данные, якобы принадлежащие клиентам сети медицинских лабораторий «Хеликс».

Как выяснили «Утечки информации», в выложенном файле содержится 7 344 919 строк. Среди ПДн можно найти:

  • ФИО
  • Телефонные номера — 879 тысяч уникальных
  • Имейлы — 779 тысяч уникальных
  • Даты рождения
  • Пол
  • СНИЛС (не для каждого клиента)

В другом дампе, попавшем к исследователям, насчитываются 4 986 296 записей, включая следующие данные:

  • Адреса электронной почты — 4,9 млн уникальных
  • хешированные (SHA-512 без соли) пароли
  • IP-адреса и строки User-Agent
  • Даты регистрации и последнего входа в аккаунт (в период с 17.07.2012 по 15.07.2023)

По словам специалистов, оба дампа датируются 15.07.2023.


Напомним, на днях злоумышленники сообщали о сливе данных туроператора Интурист.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru