



Персональные данные клиентов медлабораторий Хеликс попали в Сеть

Персональные данные клиентов медлабораторий Хеликс попали в Сеть

Персональные данные клиентов медлабораторий Хеликс попали в Сеть

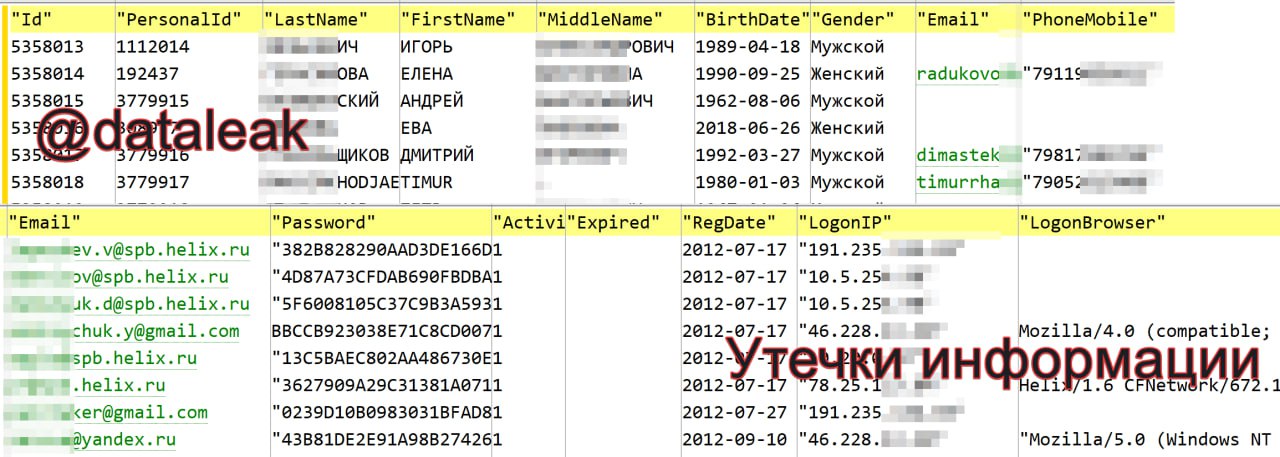
Очередная утечка из сферы здравоохранения. На этот раз в открытый доступ попали персональные данные, якобы принадлежащие клиентам сети медицинских лабораторий «Хеликс».

Как выяснили «Утечки информации», в выложенном файле содержится 7 344 919 строк. Среди ПДн можно найти:

  • ФИО
  • Телефонные номера — 879 тысяч уникальных
  • Имейлы — 779 тысяч уникальных
  • Даты рождения
  • Пол
  • СНИЛС (не для каждого клиента)

В другом дампе, попавшем к исследователям, насчитываются 4 986 296 записей, включая следующие данные:

  • Адреса электронной почты — 4,9 млн уникальных
  • хешированные (SHA-512 без соли) пароли
  • IP-адреса и строки User-Agent
  • Даты регистрации и последнего входа в аккаунт (в период с 17.07.2012 по 15.07.2023)

По словам специалистов, оба дампа датируются 15.07.2023.


Напомним, на днях злоумышленники сообщали о сливе данных туроператора Интурист.

Подпишитесь на новости

ChatGPT разрешил закрывать переписки ПИН-кодом и биометрией

OpenAI начала внедрять в ChatGPT заблокированные чаты: личные разговоры можно убрать из общей истории и защитить четырёхзначным ПИН-кодом. На поддерживаемых мобильных устройствах доступны Face ID, Touch ID или системная разблокировка.

Как объясняет OpenAI в описании Locked Chats, защищённые переписки перемещаются в отдельный раздел и исчезают из обычной истории, закреплённых чатов и общего поиска.

Развёртывание идёт постепенно, поэтому кнопка блокировки пока может появиться не у всех.

Если включена память, новая информация из заблокированных бесед может использоваться в других закрытых чатах, но не переносится в обычные. При этом блокировка не удаляет сведения, которые ChatGPT запомнил раньше.

Есть и принципиальная оговорка: ПИН-код не создаёт сквозного шифрования, не меняет сроки хранения переписки и настройку использования данных для улучшения моделей. Функция ограничивает доступ к разговорам через интерфейс, а правила обработки данных остаются прежними.

Самый жёсткий нюанс касается забытого ПИН-кода. Его сброс навсегда удаляет защищённые переписки и связанный с ними контент. Поддержка восстановить их не сможет.

RSS: Новости на портале Anti-Malware.ru